
Mejor software SOC: 12 herramientas para centros de operaciones de seguridad
Elegir el mejor software para un centro de operaciones de seguridad (SOC) exige algo más que comparar herramientas por separado. Los SOC modernos combinan SIEM, SOAR, XDR y software para videowall para detectar amenazas, investigar incidentes y coordinar la respuesta. Esta guía compara las principales soluciones de 2026 y muestra cómo la gestión de videowall reúne dashboards, alertas y datos de incidentes en una vista compartida.
Un centro de operaciones de seguridad (SOC) es la capa de personas, procesos y tecnología que protege a una organización frente a las ciberamenazas. Los analistas supervisan el entorno, investigan la actividad sospechosa y coordinan la respuesta cuando se produce un incidente. Muchos equipos trabajan las 24 horas.
Ningún producto cubre por sí solo todas estas tareas. Los SOC eficaces combinan analítica de seguridad, protección de endpoints, automatización y visualización en un único stack conectado.
Esta guía analiza 12 soluciones líderes agrupadas según su función, para que puedas decidir qué herramientas necesita tu entorno. También aborda una capa que muchos equipos pasan por alto: la visibilidad en tiempo real en videowalls y pantallas del centro de mando.
¿Qué es el software SOC?
El software SOC es una categoría de herramientas que ayuda a los equipos de un centro de operaciones de seguridad a recopilar y analizar las amenazas y a responder a ellas desde una vista centralizada. Suele incluir un SIEM para correlacionar registros, SOAR para automatizar la respuesta, EDR para supervisar los endpoints y plataformas de inteligencia de amenazas que aportan contexto a las alertas. En conjunto, estas herramientas convierten señales dispersas en una imagen unificada, de modo que los analistas detectan e investigan los incidentes y responden a ellos con más rapidez y coherencia.
Si el concepto de SOC es nuevo para ti, empieza por nuestra guía ¿Qué es un SOC?
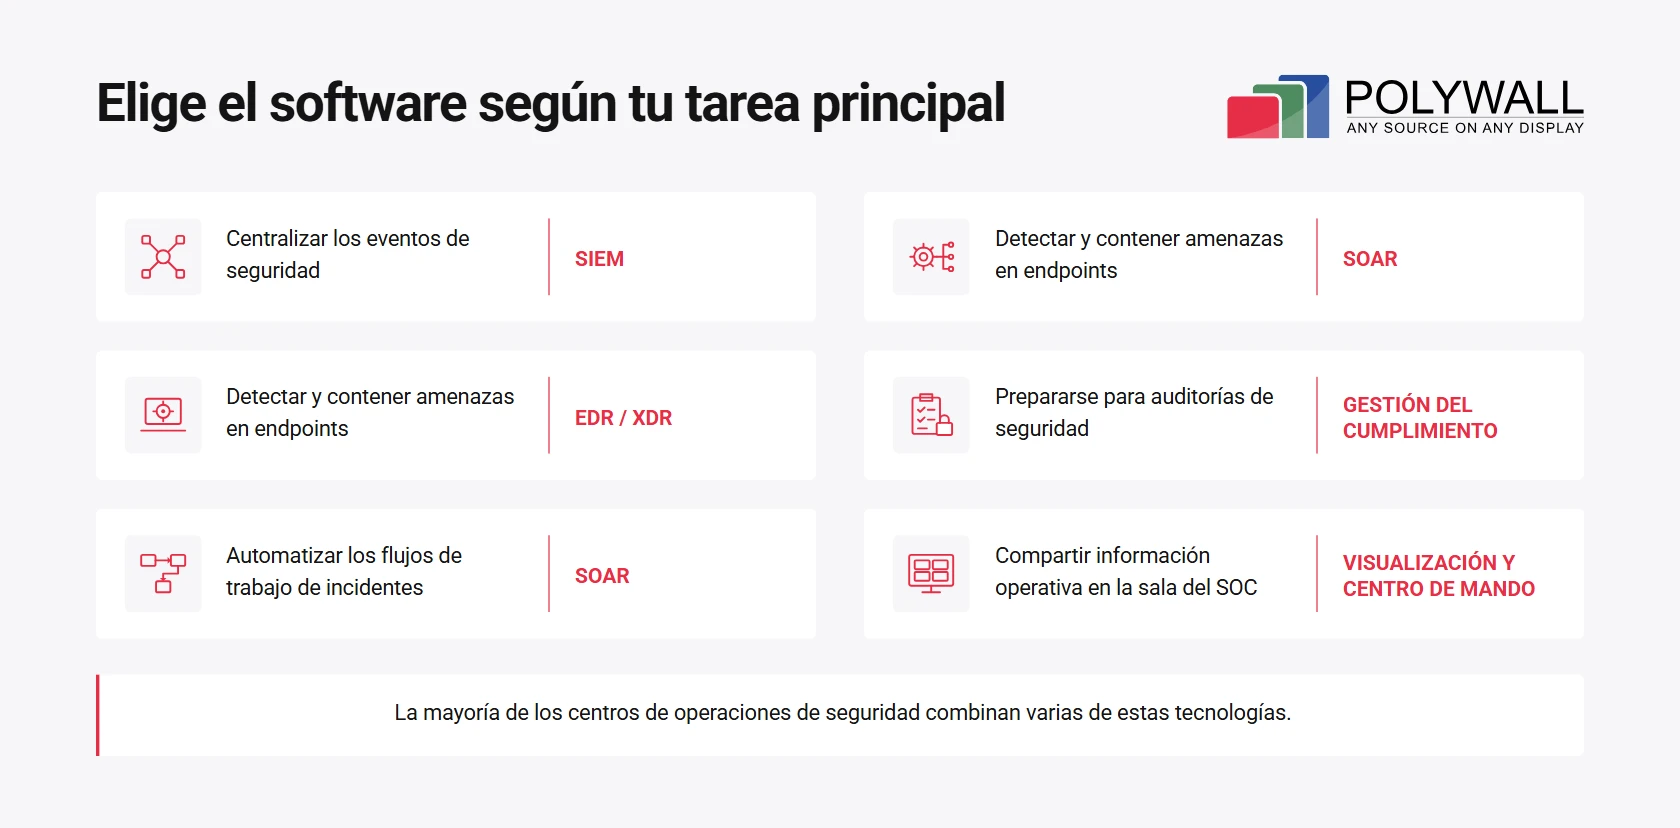
La mayoría de los equipos SOC trabajan con una combinación de herramientas:
- SIEM (Security Information and Event Management). Recopila y correlaciona registros y eventos de todo el entorno.
- SOAR (Security Orchestration, Automation, and Response). Orquesta los flujos de investigación y respuesta mediante playbooks automatizados.
- XDR / EDR (Extended / Endpoint Detection and Response). Detecta y contiene amenazas en endpoints, identidades, redes y cargas de trabajo en la nube.
- Software de visualización y de centro de mando. Muestra alertas, dashboards y cronologías de incidentes en pantallas grandes, para que todo el turno se coordine en torno a una misma imagen.
En la práctica, un stack SOC típico puede combinar Microsoft Sentinel o Splunk Enterprise Security para correlacionar eventos, CrowdStrike Falcon para la detección en endpoints, playbooks SOAR integrados para automatizar la respuesta y el software para videowall Polywall para llevar los dashboards críticos de seguridad e incidentes a los videowalls de la sala de control.
¿Quién utiliza el software para centros de operaciones de seguridad?
Las medianas y grandes empresas son las usuarias más habituales de este software. Las organizaciones de finanzas, sanidad, industria, telecomunicaciones, administración pública y servicios online dependen mucho de los SOC. Estos sectores manejan datos sensibles, están sujetos a una normativa estricta y atraen a atacantes persistentes.
Otro gran grupo son los proveedores de servicios de TI y ciberseguridad. Los proveedores de servicios de seguridad gestionados (MSSP) y de detección y respuesta gestionadas (MDR) operan SOC multicliente para decenas o cientos de clientes. Sus herramientas deben separar los datos de cada cliente y, al mismo tiempo, ofrecer a los analistas un flujo de trabajo unificado.
Los SOC se diferencian por su enfoque y pueden agruparse en tres tipos principales:
- SOC de seguridad física. Se centra en supervisar los activos físicos (cámaras, control de acceso y sensores perimetrales) para proteger instalaciones, personas y equipos.
- SOC de seguridad de la infraestructura de TI / ciberseguridad. Supervisa redes, endpoints, cargas de trabajo en la nube e identidades para detectar ciberamenazas y responder a ellas.
- SOC híbrido o convergente. Combina la supervisión física y la cibernética en una sola operación y ofrece a los equipos una vista unificada de todos los eventos de seguridad de la organización.
Sea cual sea el modelo, las ventajas son las mismas en los tres:
- detección y triaje más rápidos;
- procedimientos de respuesta repetibles;
- menos cambios manuales entre aplicaciones;
- una imagen operativa única durante los incidentes graves.
El software para videowall desempeña un papel central para obtener estas ventajas. Lleva alertas, dashboards y cronologías de incidentes a una pantalla compartida de gran formato, para que todo el turno se coordine en torno a una misma imagen, tanto si el equipo está en la misma sala como si trabaja desde distintas ubicaciones. En un SOC físico, es el eje del espacio de trabajo compartido; en un modelo virtual o híbrido, ofrece una vista operativa común a la que los analistas remotos pueden acceder y con la que pueden interactuar.
Funciones clave del software SOC
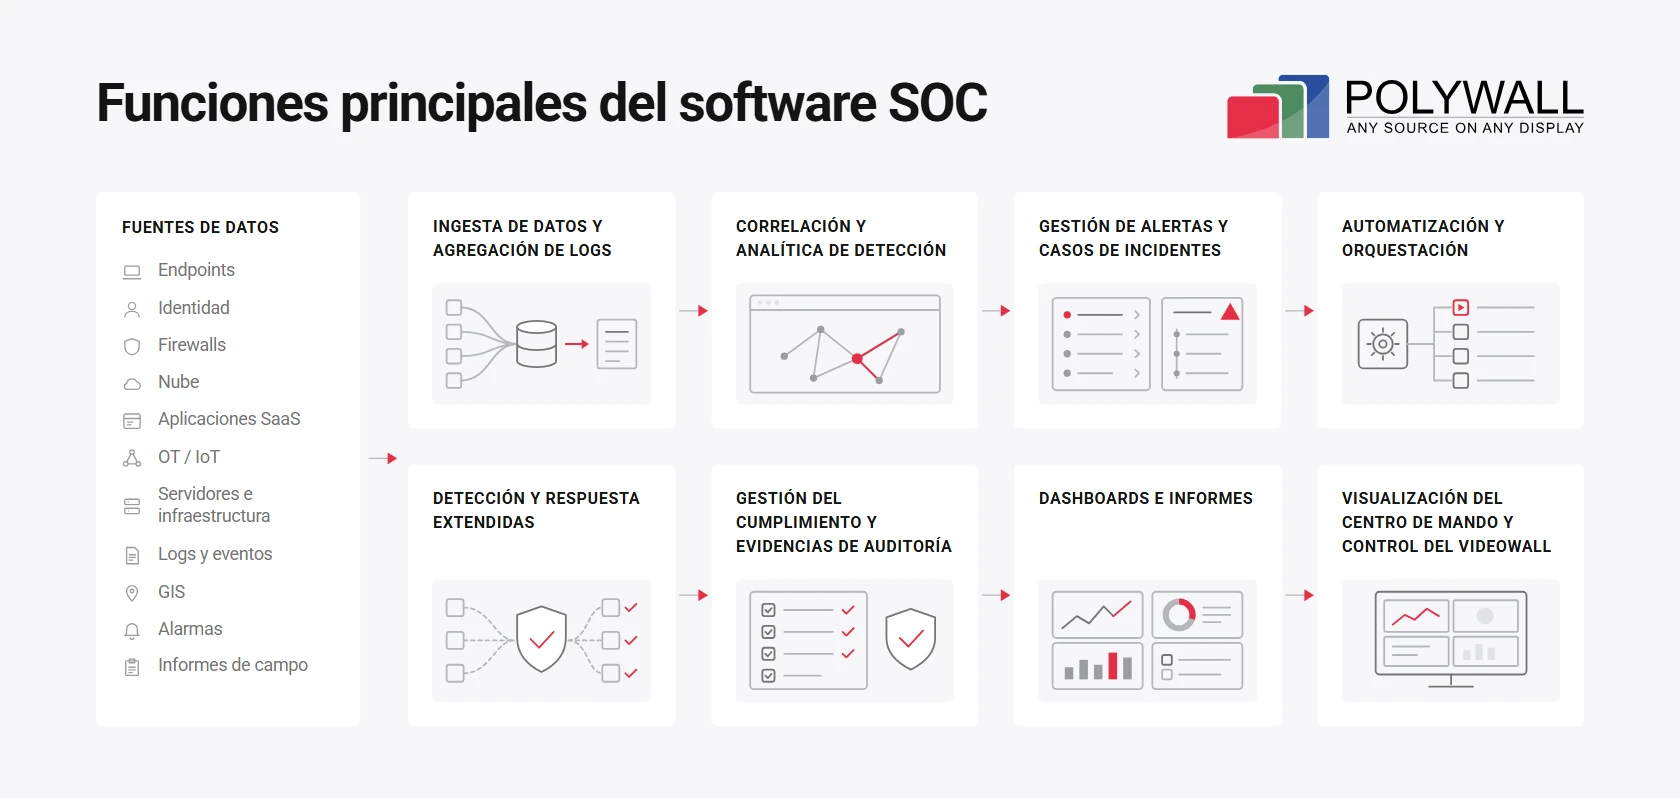
Las soluciones de software SOC modernas abarcan la monitorización de seguridad, la detección de amenazas, la gestión de incidentes, la automatización y la visualización para dar soporte a las operaciones de seguridad de la empresa. La combinación adecuada de herramientas ayuda a los equipos de seguridad a detectar amenazas, responder más rápido y cumplir la normativa, sin perder de vista el panorama general. Veamos las funciones que hacen eficaces las operaciones de un SOC.
1. Ingesta de datos y agregación de registros
La base de cualquier SOC es la telemetría. Un SIEM recopila datos de endpoints, proveedores de identidad, firewalls, servicios en la nube, aplicaciones SaaS y, en ocasiones, dispositivos OT o IoT. Los registros centralizados ofrecen a los analistas un único lugar donde buscar, en lugar de una docena de consolas distintas.
2. Correlación y analítica de detección
Por sí solos, los eventos en bruto dicen poco. Las reglas de correlación, la analítica de comportamiento, la detección de anomalías y la inteligencia de amenazas los convierten en alertas con sentido. Las plataformas maduras asignan las detecciones al marco MITRE ATT&CK, de modo que los equipos pueden encontrar lagunas de cobertura.
3. Gestión de alertas y casos de incidentes
Las buenas plataformas eliminan duplicados y agrupan los eventos relacionados, asignan responsables y controlan la gravedad y los SLA. Cada caso conserva una cronología, las notas de los analistas y las evidencias. Las integraciones con Jira o ServiceNow mantienen alineados a los equipos de TI y de seguridad.
4. Automatización y orquestación
Los playbooks SOAR enriquecen las alertas, crean tickets, avisan a las partes interesadas y lanzan acciones de contención. La automatización debe introducirse de forma gradual. Los pasos de gran impacto, como desactivar la cuenta de un directivo, suelen quedar sujetos a la aprobación de un analista.
5. Detección y respuesta extendidas
Las herramientas XDR y EDR vigilan el comportamiento de los procesos, las identidades, la actividad de red y las cargas de trabajo en la nube. Su principal ventaja es la contención rápida. Los analistas pueden aislar un equipo o finalizar un proceso malicioso directamente desde la consola.
6. Dashboards e informes
Los responsables del SOC necesitan métricas como el tiempo medio de detección (MTTD), el tiempo medio de respuesta (MTTR), el volumen de alertas, el trabajo pendiente y la tasa de falsos positivos. Unos informes claros ayudan a justificar los presupuestos y muestran dónde fallan los procesos.
7. Visualización y control
El software para videowall de sala de control lleva a la vez los dashboards y los datos de varias aplicaciones a pantallas de gran formato. Los operadores cambian entre composiciones predefinidas, dividen el videowall en zonas para distintos equipos y pasan al «modo crisis» con un solo clic. La conciencia situacional compartida reduce los malentendidos. Durante los incidentes graves, la coordinación mejora porque todos ven los mismos datos y la misma cronología.

Un videowall debe ayudar a decidir, no solo mostrar datos
Uno de los errores más habituales al diseñar un centro de operaciones de seguridad es intentar mostrar en el videowall la mayor cantidad de información posible. Más dashboards no significan necesariamente una mejor conciencia situacional.
Una visualización útil en un SOC debe organizarse en torno a las decisiones que tienen que tomar los operadores. En la monitorización rutinaria, los equipos pueden necesitar una visión general de las alertas de seguridad, el estado de la red y los incidentes activos. Durante un incidente crítico, las prioridades cambian: los analistas necesitan acceso inmediato a los sistemas afectados, la cronología del incidente, el estado de la escalada y el avance de la respuesta.
Por eso recomiendo planificar las composiciones del videowall en función de los escenarios operativos y no de aplicaciones concretas. Define qué información necesita el equipo durante la operación normal, la investigación de incidentes y la respuesta a crisis. Después, crea composiciones específicas para cada escenario.
El objetivo no es que todos los dashboards estén a la vista, sino que la información más importante llegue a las personas adecuadas en el momento adecuado.
Cómo hemos seleccionado estas soluciones de software SOC
Hemos seleccionado 12 soluciones de software que cubren las funciones principales de las operaciones de seguridad, a partir de la documentación de producto disponible y de su relevancia para distintos entornos SOC. El objetivo no es clasificar productos que no tienen relación entre sí, sino ayudarte a identificar las herramientas que se ajustan a tus requisitos operativos.
Nuestra comparativa tiene en cuenta seis criterios:
- Capacidades principales: las tareas centrales que cubre cada plataforma, desde la detección de amenazas y la respuesta a incidentes hasta la visualización y la gestión del cumplimiento.
- Opciones de despliegue: en la nube, local (on-premise), híbrido y definido por software, según el producto.
- Capacidades de integración: fuentes de datos compatibles, aplicaciones de terceros, API e infraestructura de seguridad existente.
- Requisitos operativos: facilidad de gestión, acceso de los operadores, automatización y aspectos de infraestructura.
- Escalabilidad: adecuación a equipos de distinto tamaño, entornos distribuidos y operaciones empresariales.
- Costes: modelos de licencia, requisitos de infraestructura, complejidad de implantación y mantenimiento continuo.
El análisis se basa en documentación pública de los fabricantes, información de producto y casos de éxito publicados. No se basa en pruebas prácticas independientes de las 12 plataformas. Las capacidades de cada producto y sus requisitos de despliegue deben confirmarse con el fabricante antes de tomar una decisión de compra.
Categorías de software SOC
Entonces, ¿cuál es el mejor software SOC? La respuesta sincera: una combinación de herramientas, no una única plataforma. La combinación adecuada depende del tamaño de la empresa, su madurez en seguridad, su infraestructura, sus obligaciones de cumplimiento y sus procesos de respuesta a incidentes.
Este análisis abarca cuatro categorías principales de software para centros de operaciones de seguridad y una categoría aparte de cumplimiento SOC 2:
- Software de videowall para SOC. Aporta la visualización de las operaciones del SOC. Crea una imagen operativa compartida al llevar dashboards, alertas, mapas y datos de incidentes a los videowalls.
- Software SIEM. Centraliza y analiza los registros de seguridad para detectar actividad sospechosa y apoyar las investigaciones.
- Plataformas XDR / EDR. Detectan amenazas y responden a ellas en endpoints, redes, identidades y entornos en la nube.
- SOAR y automatización de la seguridad. Automatiza las tareas repetitivas y coordina los flujos de respuesta.
- Software de gestión del cumplimiento SOC 2. Ayuda a preparar auditorías, supervisa los controles de seguridad y recopila evidencias de cumplimiento. A diferencia del software para centros de operaciones de seguridad, estas plataformas no detectan amenazas ni responden a incidentes.
Las mejores soluciones de software SOC para 2026
La tabla siguiente agrupa las 12 soluciones según su función principal. Algunas se ocupan de la detección de amenazas y la respuesta a incidentes; otras aportan capacidades de visualización. Vanta y Drata se incluyen en una categoría aparte, la de cumplimiento SOC 2: sirven para preparar auditorías y supervisar controles, no para las operaciones de un centro de operaciones de seguridad. Usa esta comparativa para preseleccionar herramientas dentro de cada categoría, no entre categorías.
| Solución | Categoría | Ideal para | Despliegue / enfoque | Punto fuerte | Principal consideración |
|---|---|---|---|---|---|
| Polywall | Software de videowall para SOC | SOC, NOC, centros de operaciones, videowalls compartidos | Capa de sala de control 100 % software | Cualquier fuente en cualquier pantalla, escenarios de visualización flexibles, acceso remoto, VR, oficinas distribuidas | Complementa a SIEM/XDR, no los sustituye, así que siguen haciendo falta herramientas de detección |
| Userful | Software de videowall para SOC | Centros de operaciones empresariales | AV sobre IP definido por software | Operaciones visuales centralizadas en muchas pantallas | El alcance específico para SOC debe validarse en cada proyecto |
| VuWall | Software de videowall para SOC | Salas de control | Ecosistema TRx con hardware AV sobre IP | Amplio ecosistema de hardware y software | Suele requerir varios componentes |
| Splunk Enterprise Security | SIEM | Grandes empresas con muchos datos | Plataforma analítica empresarial | Búsqueda flexible y alertas basadas en riesgo | El coste y el esfuerzo de ingeniería crecen con los datos |
| Microsoft Sentinel | SIEM + SOAR en la nube | Entornos Microsoft y multinube | Nativo de la nube, pago por consumo | Más de 400 conectores y automatización integrada | La ingesta y la retención exigen control de costes |
| IBM QRadar SIEM | SIEM | SOC consolidados y regulados | SIEM empresarial centralizado | Correlación madura e informes de cumplimiento | Conviene revisar la hoja de ruta y el modelo de despliegue |
| Elastic Security | SIEM / XDR | Equipos que valoran la apertura | Nube, local, híbrido, aislado (air-gapped) | Reglas abiertas e infraestructura flexible | Requiere experiencia en Elastic |
| Rapid7 InsightIDR | SIEM en la nube | Mercado medio y equipos reducidos | SaaS nativo de la nube | Despliegue rápido con analítica de comportamiento | Menos flexibilidad de infraestructura |
| CrowdStrike Falcon | EDR / XDR | Entornos con muchos endpoints | Desde la nube, agente único | Telemetría de endpoints e inteligencia de alto nivel | Para aprovecharlo a fondo hacen falta varios módulos |
| Cortex XSIAM | SecOps unificado | Grandes programas de transformación del SOC | Plataforma unificada impulsada por IA | Combina flujos de SIEM, XDR y SOAR | Migración compleja, inversión de nivel empresarial |
| Vanta | Automatización del cumplimiento | Empresas nativas de la nube que buscan SOC 2 | SaaS | Más de 400 integraciones, pruebas automatizadas | No es una plataforma de detección de amenazas |
| Drata | Automatización del cumplimiento | Programas de cumplimiento en expansión | SaaS | Monitorización continua de controles | No es un SIEM, SOAR ni XDR |
Si ya comparaste las listas del mejor software para centros de operaciones de seguridad de 2025, conviene revisarlas para 2026. Los fabricantes siguen ampliando el triaje asistido por IA, la automatización integrada y los data lakes unificados, por lo que el líder del año pasado puede haber dejado de ser la mejor opción.
No incluimos precios. La mayoría de los fabricantes hace presupuestos a medida, y el coste depende en gran medida del volumen de datos, la región y los módulos.
1. Software de videowall para SOC
Las plataformas SIEM, XDR y SOAR procesan y analizan los datos de seguridad. Sin embargo, rara vez resuelven un problema físico: cómo un equipo de diez analistas ve la misma información durante un incidente de alta presión.
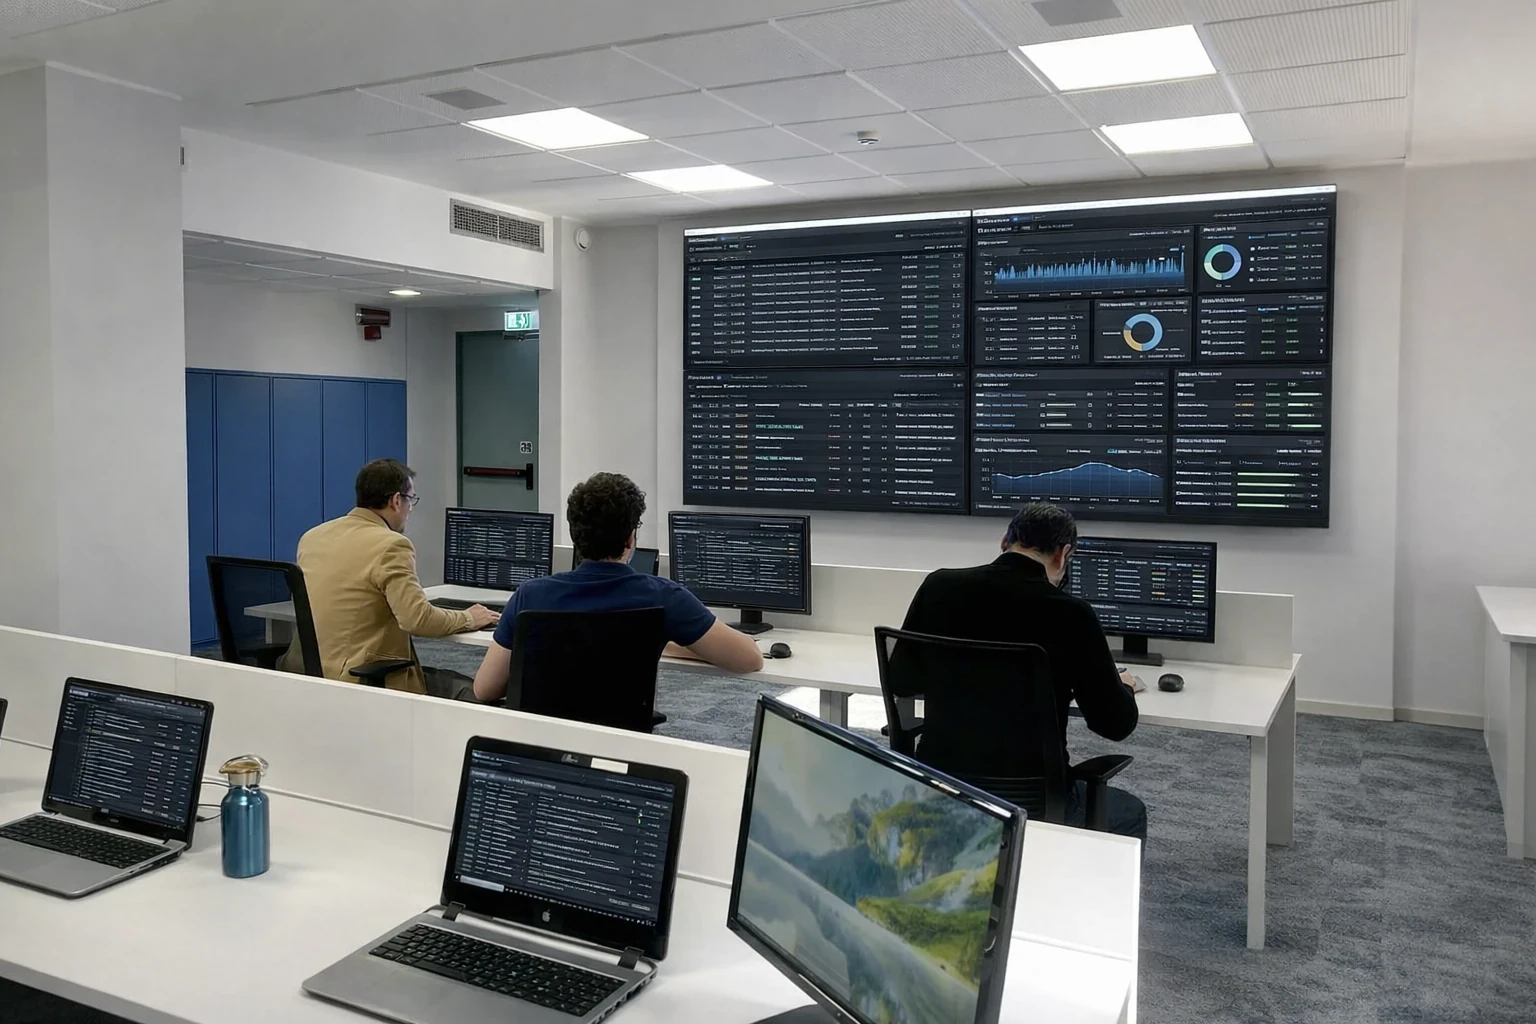
El software para videowall cubre ese vacío. Coloca varios sistemas uno junto a otro y aplica composiciones diferentes para la monitorización rutinaria y la respuesta a crisis. También puede unir datos de ciberseguridad y de seguridad física. Un software para videowall en el SOC convierte un conjunto de pantallas en un espacio de trabajo coordinado.
Polywall
Polywall es una potente plataforma de software para salas de control que gestiona videowalls en SOC, NOC, centros de operaciones, centros de mando y salas de control empresariales. Cuenta con más de 1000 proyectos en cuatro continentes. Unifica las fuentes de contenido y los flujos de trabajo de los operadores en torno a pantallas compartidas. En lugar de comprar un controlador de hardware dedicado, los equipos pueden gestionar el videowall con equipos de TI estándar.
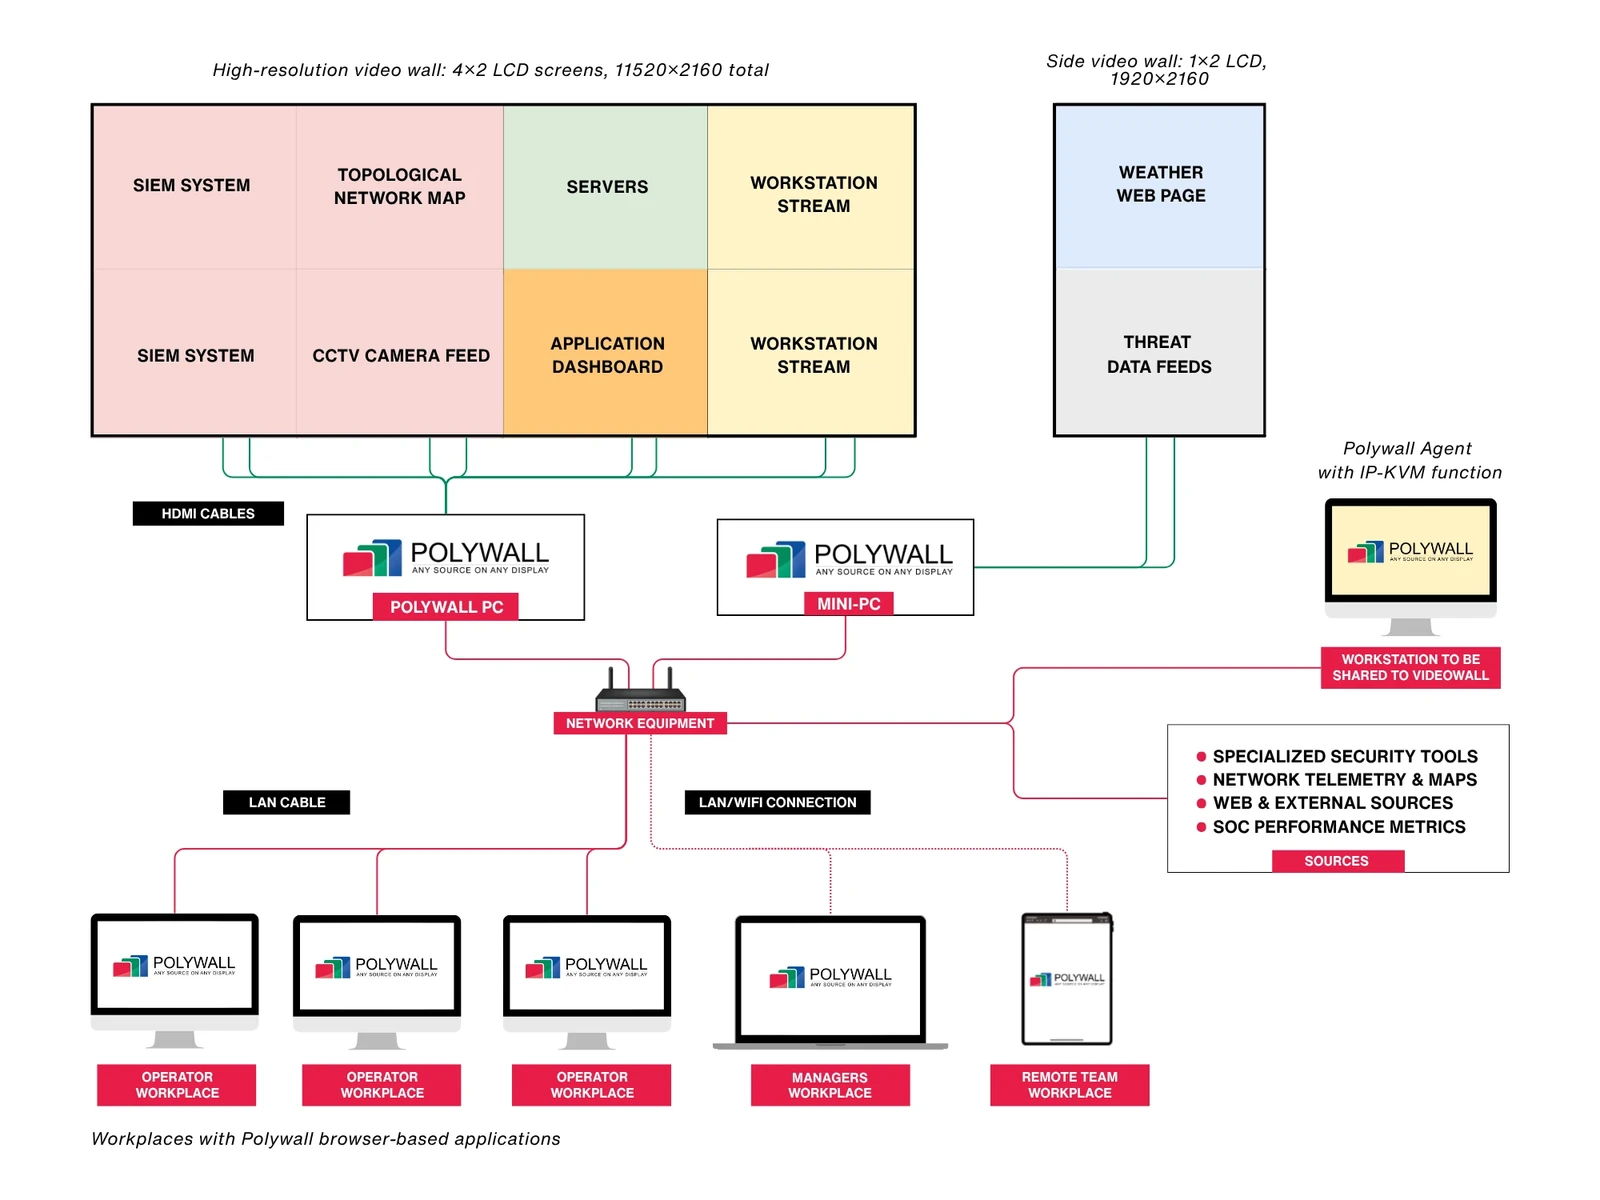
Polywall no correlaciona registros ni protege endpoints. Hace visible para todo el equipo el resultado de esos sistemas y ofrece a operadores y responsables herramientas prácticas para gestionar las composiciones del videowall. Veamos un flujo de trabajo típico:
- Microsoft Sentinel detecta actividad sospechosa de inicio de sesión.
- Un playbook SOAR crea un incidente y ejecuta el enriquecimiento.
- Polywall cambia el videowall a una composición de incidente. Esta muestra el dashboard del caso, los activos afectados, un mapa geográfico, la cola de tickets y las cámaras CCTV relevantes.
- Operadores y responsables se coordinan desde una vista compartida.
Funciones clave
- gestión centralizada de todas las fuentes y todos los videowalls;
- apertura bajo demanda de aplicaciones y dashboards;
- creación y cambio instantáneo de composiciones;
- composiciones predefinidas para distintos roles;
- control de varios videowalls y zonas de enfoque;
- Polywall Lens para el acceso remoto a las vistas del videowall;
- Polywall VR para salas de control virtuales;
- interfaces de operador para el personal de turno;
- arquitectura resiliente para la monitorización continua 24/7;
- compatibilidad con las pantallas existentes y con la infraestructura de TI estándar.
Consulta la lista completa de funciones de Polywall.
Polywall muestra contenido de muchos tipos de fuentes, entre ellos:
- dashboards SIEM y SOC (Splunk, Sentinel, QRadar, Elastic y otros, mostrados a través de sus interfaces web o de escritorio);
- aplicaciones de negocio basadas en navegador;
- dashboards de BI;
- cámaras IP, CCTV y flujos de VMS;
- escritorios remotos y flujos de estaciones de trabajo;
- mapas y sistemas GIS;
- documentos y videoconferencias;
- señales AV sobre IP y KVM, cuando el proyecto lo requiere.
Así, los operadores del SOC pueden supervisar la información de varios sistemas en un único videowall sin sustituir sus plataformas de seguridad actuales.
Ventajas
- arquitectura basada en software sobre ordenadores estándar y la red de TI;
- compatibilidad con fuentes de muy distintos tipos;
- composiciones flexibles que responden a las alertas;
- visualización remota con Polywall Lens;
- salas de control virtuales con Polywall VR;
- complementa el stack existente en lugar de sustituirlo;
- instalación local (on-premise).
Inconvenientes
- no es un SIEM, XDR ni SOAR, por lo que siguen siendo necesarias las herramientas de detección;
- los resultados dependen de un buen diseño del videowall, de los roles y de los flujos de incidentes;
- algunas fuentes especializadas pueden requerir hardware de captura, AV sobre IP o KVM.
¿Para quién es Polywall? Polywall es adecuado tanto para SOC de seguridad física como de ciberseguridad en bancos, telecomunicaciones, operadores de infraestructuras críticas, MSSP y grandes empresas. También encaja en SOC híbridos y en integradores de sistemas que construyen centros de monitorización. Más información sobre las soluciones de Polywall para centros de operaciones de seguridad.
Entre los casos de uso habituales se encuentran:
- Monitorización SOC 24/7. Vistas permanentes de colas de alertas, estado de la red y feeds de inteligencia de amenazas.
- Respuesta a incidentes de seguridad. Cambio instantáneo a una composición dedicada al incidente.
- Salas de crisis de ciberseguridad. Coordinación entre equipos con los departamentos legal y de TI y con la dirección.
- Visión ejecutiva de la seguridad. Dashboards de riesgo simplificados para las reuniones con la dirección.
- Salas de monitorización de MSSP. Zonas específicas para cada cliente en un mismo videowall.
- Seguridad convergente. Datos de ciberseguridad y de seguridad física en un mismo espacio.
Probado en SOC reales
Italtel es una empresa multinacional de TI líder que presta servicios digitales y gestiona las operaciones de red de sus clientes en entornos distribuidos. Para reforzar su centro centralizado de monitorización de seguridad y red 24/7, la empresa adoptó una solución escalable de monitorización en tiempo real basada en el software para videowall de sala de control Polywall. La solución garantiza la supervisión de la red las 24 horas y una respuesta rápida a los incidentes en todas las ubicaciones.
GM Sectec es un proveedor global de ciberseguridad que supervisa los sistemas y plataformas de TI de sus clientes. La empresa montó su centro de monitorización de ciberseguridad con una solución de software para videowall de alto rendimiento. La solución ofrece visualización y gestión en tiempo real de los datos críticos de ciberseguridad. También permite al equipo visualizar y analizar las ciberamenazas y responder a ellas en tiempo real.
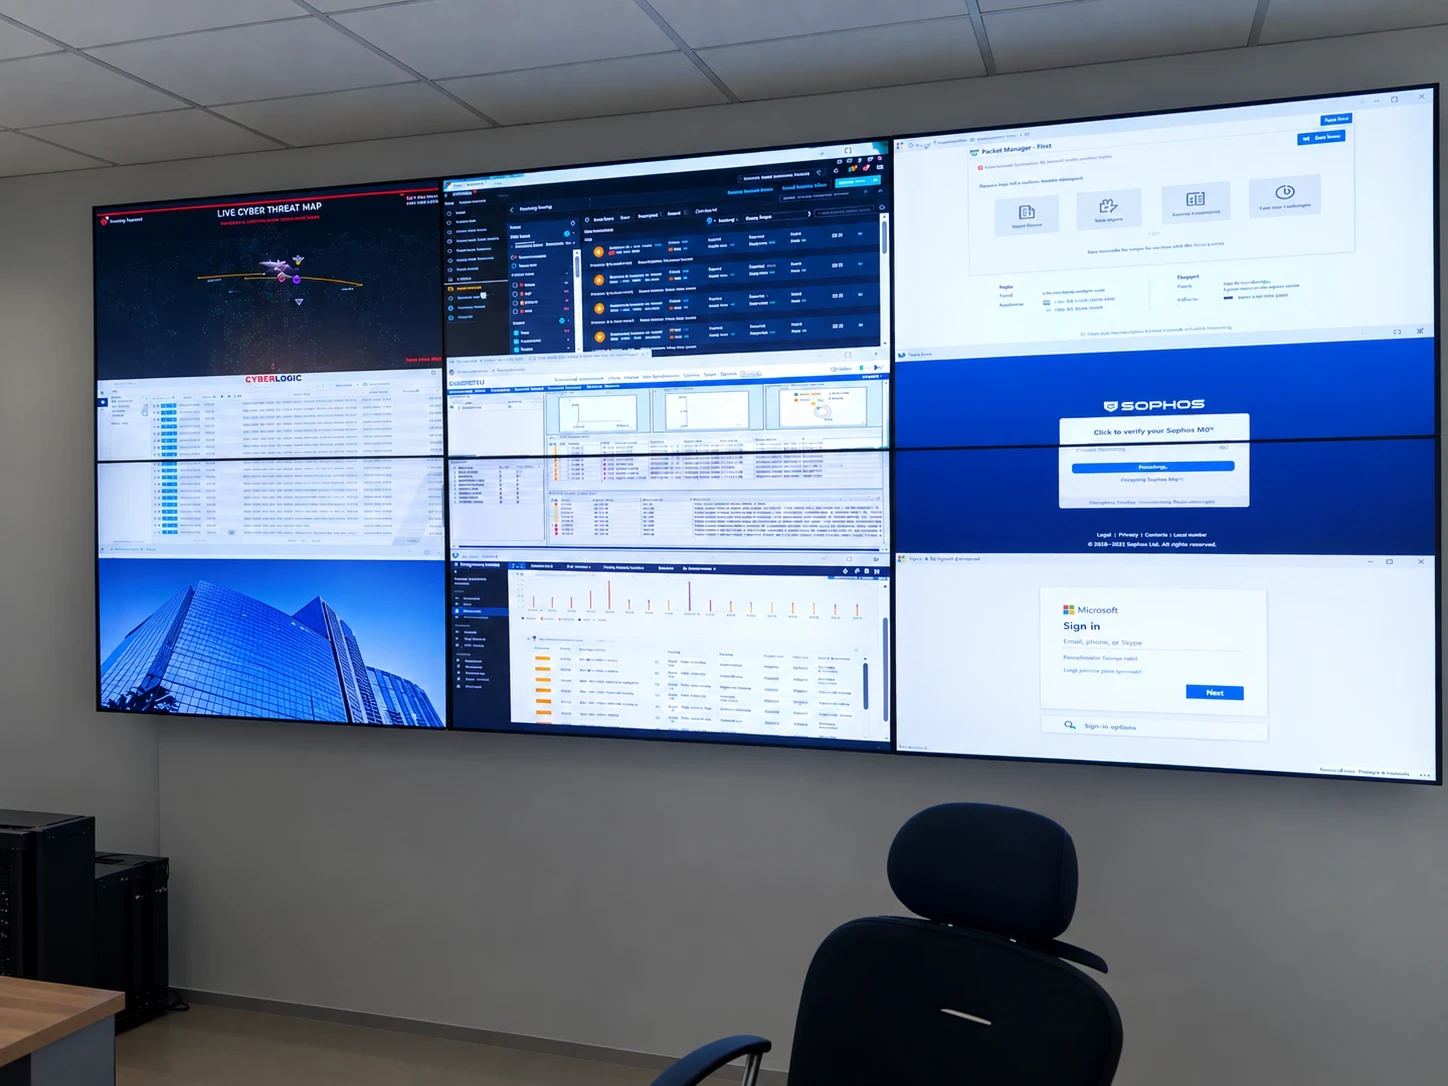
El despliegue en el SOC de un banco de África Occidental demuestra cómo Polywall permite la monitorización en varias pantallas con hardware de TI estándar. No se necesita ningún controlador de videowall por hardware. El videowall muestra simultáneamente herramientas de monitorización, dashboards SIEM, aplicaciones de red y feeds de inteligencia de amenazas.
Userful
Userful es una plataforma AV definida por software que distribuye contenido a las pantallas de toda la organización a través de la red de TI estándar. Su enfoque principal son las redes visuales a escala empresarial. Una sola plataforma puede gestionar videowalls, centros de operaciones y señalización digital desde una consola web.
Funciones clave
- gestión centralizada de pantallas y fuentes desde el navegador;
- distribución de contenido a muchas pantallas y ubicaciones;
- soporte para centros de operaciones y salas de control;
- arquitectura basada en servidores que funciona sobre infraestructura de TI estándar;
- flujos de trabajo de operador basados en roles.
Ventajas
- enfoque centrado en el software, familiar para los equipos de TI;
- muy adecuado para despliegues en varias sedes;
- una sola plataforma para varios usos visuales.
Inconvenientes
- las integraciones específicas para SOC deben verificarse en cada proyecto;
- las capacidades dependen de los componentes y licencias elegidos;
- no sustituye a las herramientas SIEM o XDR.
¿Para quién es Userful? Grandes empresas distribuidas que quieren una única infraestructura visual para los centros de operaciones y otros entornos de visualización en muchas sedes. Al comparar Userful con Polywall, evalúa las fuentes compatibles, la operación remota, la automatización de composiciones y los modelos de integración, no solo el número de pantallas.
VuWall
VuWall ofrece un ecosistema completo para salas de control de misión crítica. Su cartera para salas de control gira en torno a la plataforma de gestión TRx. La complementan componentes como VuCore, PAK, VuStream, VuScape y ControlVu.
Funciones clave
- visualización multifuente y multipantalla;
- gestión centralizada mediante TRx;
- integración con VMS;
- codificadores AV sobre IP, videowall y nodos KVM;
- controladores de videowall a medida y control desde paneles táctiles;
- diseño para funcionamiento 24/7.
Ventajas
- ecosistema completo de hardware y software;
- sólidas capacidades de AV sobre IP;
- probado en seguridad, servicios públicos, transporte, administración pública, energía y banca.
Inconvenientes
- la arquitectura suele incluir varios componentes de hardware;
- el despliegue suele requerir un integrador AV con experiencia;
- el coste total crece con los endpoints, los videowalls y la infraestructura.
¿Para quién es VuWall? Grandes salas de control centradas en AV en administración pública, defensa, servicios públicos y transporte. Encaja en organizaciones que prefieren un ecosistema de hardware y software estrechamente integrado.
2. Software SIEM
Las plataformas SIEM son el núcleo de la mayoría de las arquitecturas SOC. Recopilan eventos de muchas fuentes, los normalizan y correlacionan patrones que serían invisibles en registros separados. Las cinco plataformas siguientes representan enfoques distintos de esa tarea.
Splunk Enterprise Security
Splunk Enterprise Security, que ahora forma parte de Cisco, es una de las plataformas SIEM más consolidadas. Es adecuada para entornos complejos con muchas fuentes de datos y necesidades exigentes de ingeniería de detección. Su lenguaje de búsqueda ofrece a los analistas expertos una flexibilidad casi ilimitada.
Las alertas basadas en riesgo (RBA) son un gran elemento diferenciador. RBA agrupa señales débiles en avisos de riesgo (risk notables) de mayor fiabilidad. Según Splunk, RBA puede reducir el volumen de alertas hasta en un 90 % si se implanta correctamente.
Funciones clave
- ingesta de registros;
- búsquedas de correlación;
- alertas basadas en riesgo;
- flujos de investigación;
- gestión de inteligencia de amenazas;
- dashboards personalizables.
Ventajas
- búsqueda y analítica potentes y flexibles;
- ecosistema maduro de aplicaciones y complementos;
- muy adecuado para empresas complejas.
Inconvenientes
- el coste puede dispararse con el volumen de datos;
- requiere ingenieros cualificados;
- la implantación y el ajuste llevan tiempo.
¿Para quién es? Grandes organizaciones y SOC maduros con muchas fuentes de datos y un equipo dedicado a la ingeniería de detección.
Microsoft Sentinel
Microsoft Sentinel es un SIEM nativo de la nube con capacidades SOAR integradas. Ingiere datos de las nubes de Microsoft, AWS, Google Cloud, sistemas locales y herramientas de terceros. Microsoft integra cada vez más Sentinel con Defender XDR en una experiencia unificada de operaciones de seguridad.
El precio se basa en el consumo. Incluye la ingesta y el almacenamiento de datos, además de niveles de compromiso opcionales, por lo que el coste exacto depende de tu volumen y tu región.
Funciones clave
- más de 400 conectores nativos;
- un marco de conectores sin código;
- investigación asistida por IA;
- reglas de automatización y playbooks de Logic Apps;
- integración nativa con XDR;
- un data lake integrado.
Ventajas
- integración profunda con Microsoft 365 y Azure;
- SIEM y SOAR en un mismo servicio en la nube;
- escalabilidad elástica de la nube.
Inconvenientes
- los costes de ingesta y retención exigen control desde el primer día;
- las organizaciones ajenas al ecosistema de Microsoft obtienen menos ventajas.
¿Para quién es? Empresas centradas en Microsoft y multinube que quieren detección y automatización en una única plataforma nativa de la nube.
IBM QRadar SIEM
IBM QRadar SIEM centraliza los eventos de seguridad y los flujos de red, los correlaciona y los convierte en «offenses» priorizados. Este modelo ofrece a los analistas un punto de partida estructurado para cada investigación. Los informes de cumplimiento son desde hace tiempo uno de sus puntos fuertes.
En 2024, IBM acordó vender sus activos SaaS de QRadar a Palo Alto Networks. IBM sigue ofreciendo y dando soporte a QRadar para los clientes con instalación local. Antes de comprometerte, conviene revisar la hoja de ruta actual y las opciones de despliegue.
Funciones clave
- correlación de eventos y flujos;
- priorización de «offenses»;
- detección de amenazas en tiempo real;
- herramientas de investigación;
- informes de cumplimiento.
Ventajas
- motor de correlación maduro y probado;
- muy adecuado para sectores regulados;
- flujo de investigación estructurado.
Inconvenientes
- el despliegue y el mantenimiento pueden ser complejos;
- requiere un equipo con experiencia;
- el modelo de despliegue y la hoja de ruta deben evaluarse con atención.
¿Para quién es? Organizaciones que ya han invertido en QRadar, sectores regulados y grandes entornos locales o híbridos.
Elastic Security
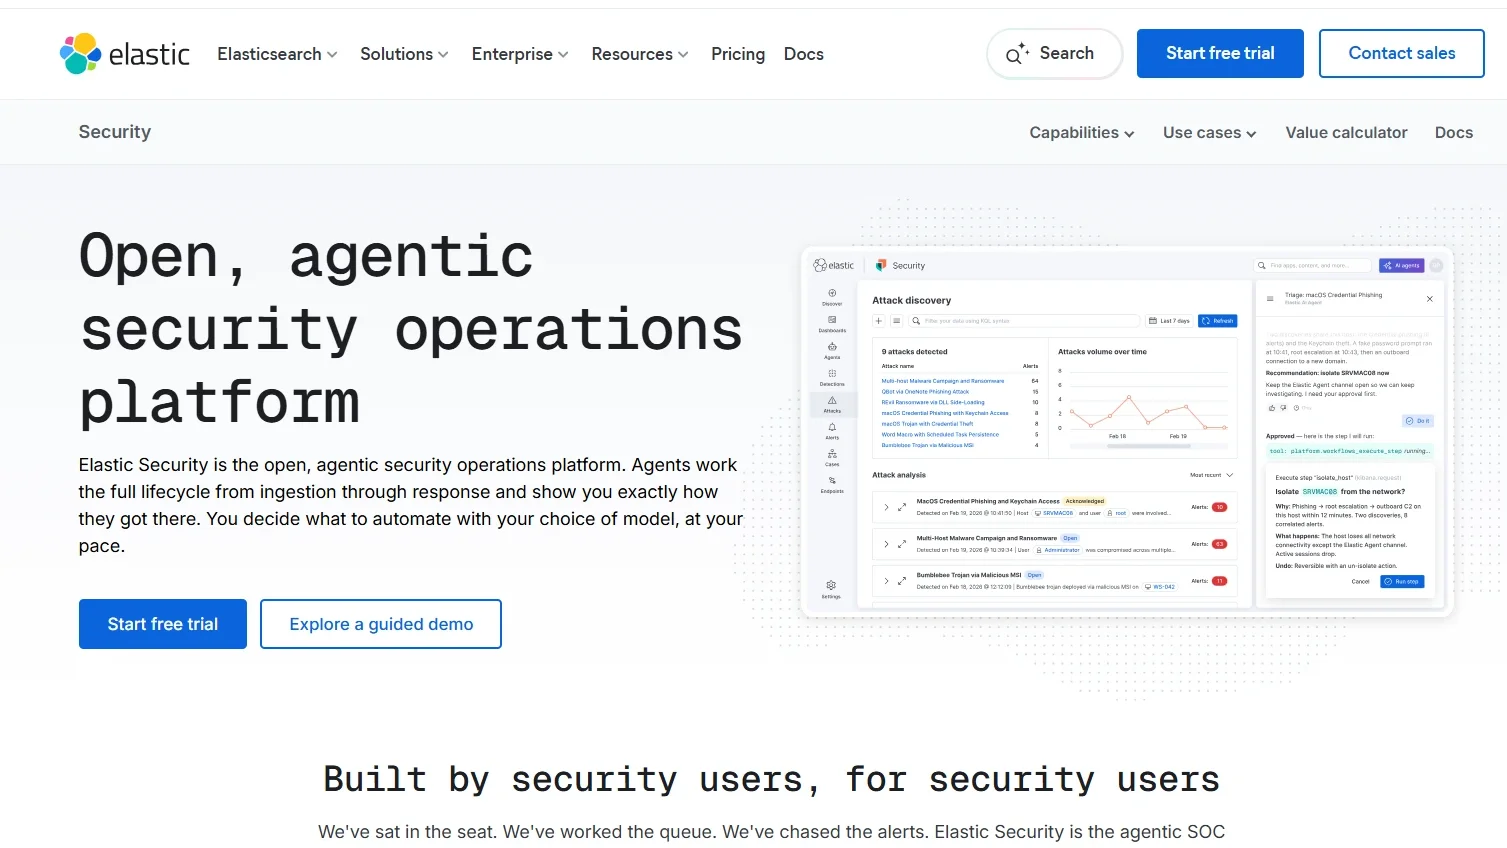
Elastic Security combina SIEM, protección de endpoints, XDR y búsqueda proactiva de amenazas (threat hunting) en una sola plataforma de datos. Su enfoque abierto atrae a los equipos con fuerte perfil de ingeniería. Pueden leer, modificar y mejorar la lógica de detección.
Elastic publica en GitHub más de 1300 reglas de detección personalizables y ofrece más de 400 integraciones. Admite despliegues en la nube, locales, híbridos y totalmente aislados (air-gapped). El precio se basa en la capacidad de cómputo y el almacenamiento, no en el número de endpoints.
Funciones clave
- SIEM;
- protección nativa de endpoints;
- flujos de automatización integrados;
- triaje asistido por IA;
- correlación de ataques;
- búsqueda proactiva de amenazas;
- compatibilidad con los modelos de datos ECS/OCSF.
Ventajas
- reglas de detección abiertas y transparentes;
- despliegue flexible, incluidos entornos aislados;
- búsqueda rápida en datos históricos.
Inconvenientes
- requiere experiencia en Elastic;
- un mal diseño del clúster puede complicar la operación;
- ajustar las detecciones y los pipelines de datos exige esfuerzo.
¿Para quién es? Equipos de seguridad orientados a la ingeniería, entornos híbridos y aislados, y organizaciones que quieren control total sobre los datos y las reglas.
Rapid7 InsightIDR
Rapid7 InsightIDR es un SIEM en la nube diseñado para aportar valor rápidamente. Es adecuado para equipos que quieren detección centralizada sin construir por su cuenta una plataforma de datos compleja. El propio servicio MDR de Rapid7 funciona con la misma tecnología.
La plataforma combina la gestión de registros con la analítica de comportamiento de usuarios y entidades (UEBA) y la analítica del comportamiento de los atacantes. También ofrece herramientas de engaño, como honeypots.
Funciones clave
- búsqueda de registros en la nube;
- UEBA;
- telemetría de endpoints mediante Insight Agent;
- detecciones integradas asignadas a MITRE ATT&CK;
- flujos de investigación guiados.
Ventajas
- aporta valor antes que los SIEM pesados autogestionados;
- interfaz centrada en la investigación;
- adecuado para equipos pequeños y medianos.
Inconvenientes
- menos flexibilidad de infraestructura que las plataformas autogestionadas;
- el volumen de datos y la retención influyen en el coste;
- las funciones disponibles varían según la licencia.
¿Para quién es? Organizaciones del mercado medio y equipos SOC reducidos que quieren un SIEM gestionado en la nube con flujos guiados.
3. Plataformas XDR y EDR
Un SIEM ve registros; XDR y EDR ven el comportamiento en el propio activo. Las plataformas de detección en endpoints y de detección extendida recopilan telemetría en profundidad y pueden contener las amenazas de inmediato. En la mayoría de los SOC, el XDR envía al SIEM alertas de alta fiabilidad, y el SIEM añade el contexto del resto del entorno.
CrowdStrike Falcon
CrowdStrike Falcon es una plataforma de seguridad suministrada desde la nube y basada en un único agente ligero. Su base es la protección de endpoints. Otros módulos cubren identidad, seguridad en la nube, gestión de la exposición, inteligencia de amenazas y Falcon Next-Gen SIEM.
La búsqueda de amenazas gestionada y el análisis asistido por IA ayudan a los equipos pequeños a ampliar su capacidad.
Funciones clave
- EDR y XDR;
- telemetría de endpoints en tiempo real;
- aislamiento de equipos con un clic;
- búsqueda de amenazas;
- inteligencia de amenazas;
- opciones de detección gestionada.
Ventajas
- excelente visibilidad de los endpoints;
- agente único y consola unificada;
- inteligencia de amenazas sólida;
- escala bien para plantillas distribuidas.
Inconvenientes
- el coste aumenta a medida que se añaden módulos;
- las licencias pueden ser complejas;
- los casos de uso centrados en registros pueden requerir módulos adicionales.
¿Para quién es? Organizaciones en las que los endpoints son la principal capa de control, plantillas distribuidas y equipos SecOps maduros.
Cortex XSIAM
Cortex XSIAM es una plataforma de operaciones de seguridad impulsada por IA. Reúne capacidades que tradicionalmente se repartían entre SIEM, XDR, SOAR y la gestión de la superficie de ataque. El objetivo es una única base de datos y un único flujo de trabajo para el analista.
Palo Alto Networks afirma que XSIAM puede reducir el ruido de alertas hasta en un 99 %. Tómalo como una afirmación del fabricante y valídalo con tus propios datos durante una prueba de concepto.
Funciones clave
- ingesta y normalización de datos de endpoints, red, nube e identidad;
- detección basada en analítica;
- agrupación de incidentes;
- automatización integrada;
- gestión unificada de casos.
Ventajas
- consolida varias categorías de herramientas;
- automatización nativa profunda;
- menos cambios de contexto para los analistas.
Inconvenientes
- migración compleja desde un SIEM existente;
- inversión de nivel empresarial;
- rinde mejor dentro del ecosistema de Palo Alto.
¿Para quién es? Grandes empresas con programas de transformación del SOC, sobre todo las que ya han invertido en Palo Alto Networks.
4. SOAR y automatización de la seguridad
Siguen existiendo herramientas SOAR independientes. Sin embargo, muchos equipos se apoyan ahora en la automatización integrada en sus plataformas principales. Microsoft Sentinel, Elastic Security y Cortex XSIAM incluyen motores de playbooks. Para la mayoría de las organizaciones, la pregunta ya no es qué SOAR comprar. La verdadera pregunta es qué flujos de trabajo son lo bastante estables como para automatizarlos.
5. Software de gestión del cumplimiento SOC 2: una categoría aparte
En ciberseguridad, las siglas SOC tienen dos significados distintos.
Un centro de operaciones de seguridad (SOC) se centra en la monitorización de amenazas, la detección, la investigación y la respuesta a incidentes.
SOC 2, o System and Organization Controls 2, es un marco de auditoría para evaluar los controles de las organizaciones de servicios.
El software de cumplimiento SOC 2 cubre otro conjunto de tareas: la monitorización continua de controles, la recopilación de evidencias y la preparación de auditorías. Plataformas como Vanta y Drata no sustituyen a las herramientas SIEM, XDR, SOAR ni de visualización para SOC.
Las incluimos en esta comparativa como categoría aparte porque los equipos de seguridad pueden aportar registros, informes de incidentes y otras evidencias a los procesos de cumplimiento. Aun así, estas plataformas deben evaluarse según los requisitos de cumplimiento, no según sus capacidades de detección de amenazas.
Vanta: la mejor para automatizar el cumplimiento a gran escala y las integraciones en la nube
Vanta automatiza el cumplimiento de SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR y muchos otros marcos. Según Vanta, la plataforma ejecuta más de 1400 pruebas automatizadas y ofrece más de 400 integraciones. Comprueba de forma continua si los controles funcionan.
Funciones clave
- recopilación automatizada de evidencias;
- monitorización continua de controles;
- plantillas de políticas;
- correspondencia de controles entre marcos;
- colaboración con auditores;
- funciones de trust center.
Ventajas
- biblioteca de integraciones muy amplia;
- camino rápido hacia un primer informe SOC 2;
- compatibilidad con muchos marcos.
Inconvenientes
- no sustituye al auditor;
- no detecta ciberataques en curso;
- precio a medida;
- los resultados dependen de la calidad de las integraciones y de los procesos internos.
¿Para quién es Vanta? Empresas SaaS, startups y scale-ups que se preparan para SOC 2 o gestionan varios marcos a la vez.
Drata: la mejor para la monitorización continua de controles y la preparación de auditorías
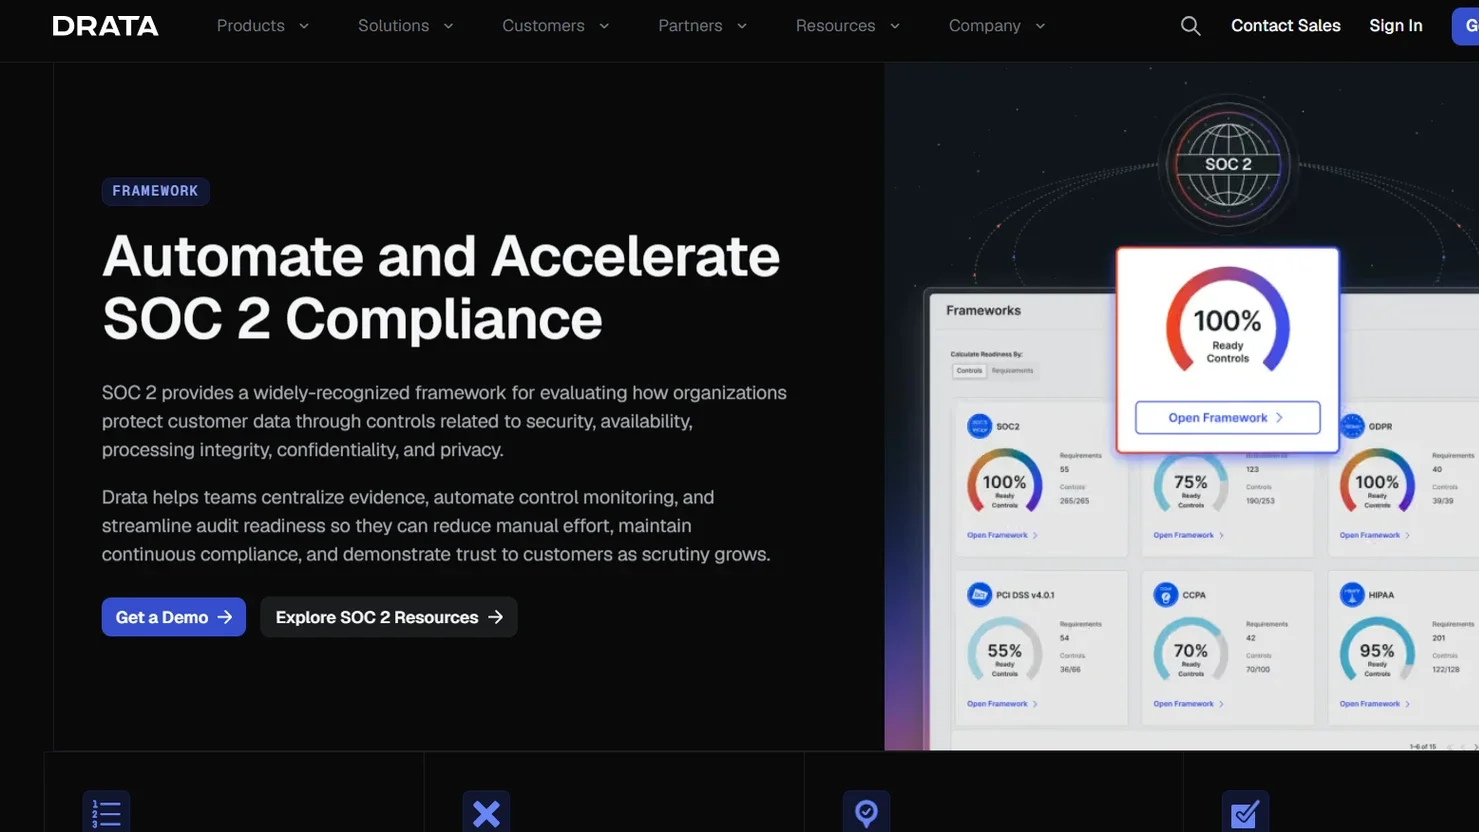
Drata es una plataforma de automatización del cumplimiento centrada en la monitorización continua de controles. Se conecta con AWS, Google Cloud, Azure, GitHub, GitLab, Jira, Okta, Google Workspace, Microsoft 365, Slack y muchos otros sistemas. Las evidencias se recopilan sin capturas de pantalla manuales.
Funciones clave
- monitorización automatizada;
- gestión de políticas;
- verificación de controles;
- gestión de riesgos;
- riesgo de proveedores;
- flujos de seguridad para empleados;
- soporte de auditorías para SOC 2, ISO 27001, HIPAA, GDPR, CCPA y PCI DSS.
Ventajas
- monitorización continua sólida;
- amplia cobertura de integraciones;
- escala desde startups hasta grandes empresas.
Inconvenientes
- precio a medida;
- no sustituye a SIEM, SOAR ni XDR;
- siguen siendo necesarios responsables de los controles;
- los flujos empresariales complejos requieren configuración.
¿Para quién es Drata? Empresas en crecimiento y equipos de cumplimiento que gestionan varias auditorías y necesitan garantías continuas. Entre el software de gestión del cumplimiento SOC, Drata es una opción sólida para la monitorización continua más que para la preparación puntual de una auditoría.
Cómo elegir el mejor stack de software SOC
Comprar herramientas es fácil; lo difícil es que funcionen juntas. Utiliza estos criterios para construir un stack que se ajuste a tu entorno.
1. Define primero el problema
Decide qué es lo más importante: la visibilidad centralizada, la contención en endpoints, investigaciones más rápidas o la coordinación compartida en un videowall. Si tu objetivo principal es preparar una auditoría SOC 2, evalúa por separado las plataformas de gestión del cumplimiento. Unas prioridades claras evitan la proliferación de herramientas.
2. Ajusta el stack a tu tamaño y madurez
Un equipo de seguridad pequeño y con recursos limitados tiene requisitos operativos distintos de los de un banco regulado con un centro de operaciones de seguridad 24/7. Los equipos reducidos suelen sacar partido de un SIEM en la nube o de servicios gestionados, mientras que los SOC maduros pueden asumir más personalización.
3. Evalúa la profundidad de las integraciones, no solo el número de conectores
Comprueba si las integraciones son de solo lectura o bidireccionales, qué campos transmiten y si admiten acciones de respuesta. Revisa también la latencia, el acceso a la API y el esfuerzo necesario para mantener cada conector.
4. Prueba la calidad de la detección y el flujo de trabajo del analista
Mide con tus propios datos los falsos positivos, el enriquecimiento, la agrupación de incidentes y el tiempo de triaje. El número de reglas predefinidas importa menos que la rapidez con la que los analistas llegan a una decisión.
5. Automatiza de forma selectiva
Empieza por tareas seguras, como el enriquecimiento, la creación de tickets y las notificaciones. Pasa a la desactivación de cuentas o al aislamiento de endpoints solo cuando los playbooks estén probados, y mantén la aprobación humana para las acciones disruptivas.
6. Revisa los requisitos de seguridad y cumplimiento
Identifica los requisitos aplicables en cuanto a retención de registros, control de acceso, documentación de incidentes y residencia de los datos. Comprueba que tus herramientas SOC pueden proporcionar los registros de seguridad y las evidencias de auditoría necesarios. Si tu organización también necesita automatizar el cumplimiento SOC 2, evalúa plataformas dedicadas como Vanta o Drata por separado del software de detección y respuesta.
7. Calcula el coste total de propiedad
Incluye licencias, ingesta de datos, almacenamiento, retención, implantación, conectores, formación, ajuste y soporte. El tiempo hasta obtener valor importa tanto como el precio de la licencia.
8. Valora las necesidades del centro de mando
Pregúntate si dispones de una sala SOC dedicada, cuántos operadores trabajan a la vez y qué fuentes deben ver todos. Plantéate si las composiciones deberían cambiar automáticamente durante los incidentes graves. Aquí es donde Polywall marca la diferencia. Nuestra guía de diseño de centros de mando trata en detalle la planificación de la sala.
9. Realiza una prueba de concepto
Prueba al menos tres escenarios con datos reales: la monitorización rutinaria, una cuenta o un endpoint comprometidos y un incidente grave que exija coordinación entre equipos.
Prueba el software SOC con escenarios operativos reales
Al evaluar software para un centro de operaciones de seguridad, recomiendo probar el flujo operativo completo y no funciones concretas del producto.
Una plataforma puede impresionar en una demostración, pero la verdadera pregunta es cómo se comporta durante un incidente de seguridad.
Pongamos un escenario en el que un SIEM genera una alerta crítica. ¿Pueden los operadores mostrar rápidamente el dashboard correspondiente en el videowall? ¿Pueden traer información de otros sistemas sin rehacer toda la composición? ¿Puede el equipo cambiar entre las vistas de monitorización rutinaria y de respuesta a incidentes? ¿Y pueden los operadores autorizados gestionar la información mostrada sin depender de un técnico de AV?
También comprobaría cómo gestiona el sistema varias fuentes de contenido, los cambios de turno y la colaboración remota.
Estas pruebas revelan si el software apoya de verdad las operaciones del SOC o si es simplemente otra forma de mostrar dashboards.
La mayoría de las organizaciones construyen su stack paso a paso. Una secuencia habitual es esta:
- Establecer la visibilidad básica con SIEM y/o XDR.
- Estandarizar los flujos de incidentes.
- Añadir automatización donde los procesos sean estables.
- Añadir la visualización del centro de mando cuando la conciencia operativa compartida se vuelva crítica.
Las plataformas de cumplimiento SOC 2 pueden introducirse en paralelo cuando la organización necesita automatizar la monitorización de controles y la recopilación de evidencias de auditoría. Su finalidad es distinta de la del stack principal de detección y respuesta del SOC.
Encuentra el mejor software para centros de operaciones de seguridad para tu empresa
No existe una única solución de software SOC que sea la mejor para todas las organizaciones. La combinación adecuada depende de tu infraestructura, tu perfil de riesgo, el tamaño de tu equipo y tus requisitos operativos.
Las plataformas SIEM y XDR se encargan de la detección y la investigación de amenazas, mientras que SOAR ayuda a automatizar la respuesta a incidentes. Las herramientas de cumplimiento SOC 2 responden a otra necesidad: gestionar los controles de seguridad, recopilar evidencias y preparar auditorías.
Más allá de la detección y la respuesta, la eficacia de las operaciones de seguridad depende también de cómo se presenta la información al equipo.
En las salas de control de un SOC, reunir los dashboards críticos, las alertas y los datos de incidentes en un entorno visual compartido puede mejorar la conciencia situacional y ayudar a los operadores a coordinarse durante los incidentes de alta presión. Aquí es donde entra Polywall. Como plataforma integral de gestión de videowall, Polywall complementa las herramientas SIEM, XDR y SOAR existentes: muestra sus dashboards, mapas, flujos de vídeo e información de incidentes en pantallas compartidas y organiza el trabajo de los operadores del SOC.
¿Quieres ver cómo Polywall puede transformar el centro de mando de tu SOC?
Reserva una demo con nuestro equipo y recibe gratis una licencia de Polywall de 30 días con todas las funciones para evaluarla en tu entorno. Reúne tus dashboards SIEM, XDR y de respuesta a incidentes en un único videowall y ofrece a tus operadores la visibilidad que necesitan.
Preguntas frecuentes
¿Qué es el software SOC?
Es el conjunto de herramientas que utiliza el equipo de un centro de operaciones de seguridad para supervisar los eventos de seguridad, detectar amenazas, investigar incidentes y coordinar la respuesta. Las categorías típicas son SIEM, XDR, EDR, SOAR y software para videowall. Las plataformas de cumplimiento SOC 2 cubren un conjunto aparte de tareas de auditoría y gobernanza.
¿Es lo mismo un SIEM que el software SOC?
No. El SIEM es un componente importante, pero un SOC completo también se apoya en la detección en endpoints, la automatización, la gestión de casos y la visualización.
¿El software de cumplimiento SOC detecta ciberataques?
Por lo general, no. Herramientas como Vanta y Drata gestionan los controles, las evidencias y la preparación de auditorías, mientras que SIEM y XDR se encargan de la detección de amenazas.
¿Qué diferencia hay entre el software SOC y el software de cumplimiento SOC 2?
El software para centros de operaciones de seguridad se ocupa de la detección de amenazas, la investigación y la respuesta a incidentes. El software de cumplimiento SOC 2, como Vanta y Drata, ayuda a las organizaciones a supervisar los controles de seguridad, recopilar evidencias y preparar auditorías. Estas plataformas tienen finalidades distintas y no deben compararse como alternativas directas.
¿Puede Polywall sustituir a un SIEM?
No. Polywall añade una capa de visualización y control del videowall sobre tus herramientas de seguridad y videowalls existentes.


