
Migliori software SOC: 12 strumenti per il Security Operations Center
Per scegliere il miglior software per il Security Operations Center (SOC) non basta confrontare i singoli strumenti. I SOC moderni combinano SIEM, SOAR, XDR e software per videowall per rilevare le minacce, analizzare gli incidenti e coordinare la risposta. Questa guida confronta le principali soluzioni software SOC per il 2026 e mostra come la gestione dei videowall porta dashboard, allarmi e dati sugli incidenti in un’unica vista condivisa.
Un Security Operations Center (SOC) è l’insieme di team, processi e tecnologie che protegge un’organizzazione dalle minacce informatiche. Gli analisti monitorano l’ambiente, indagano sulle attività sospette e coordinano la risposta quando si verifica un incidente. Molti team lavorano 24 ore su 24.
Nessun prodotto copre da solo tutte queste attività. I SOC efficaci combinano analisi della sicurezza, protezione degli endpoint, automazione e visualizzazione in un unico stack connesso.
Questa guida esamina 12 soluzioni di primo piano raggruppate per ruolo, così puoi decidere quali strumenti servono al tuo ambiente. Tratta anche un livello che molti team trascurano: la visibilità in tempo reale su videowall e schermi del centro di comando.
Che cos’è il software SOC?
Il software SOC è una categoria di strumenti che aiuta i team del Security Operations Center a raccogliere e analizzare i segnali di minaccia e a rispondere da una vista centralizzata. In genere comprende il SIEM per la correlazione dei log, il SOAR per automatizzare la risposta, l’EDR per il monitoraggio degli endpoint e le piattaforme di threat intelligence che aggiungono contesto agli allarmi. Insieme, questi strumenti trasformano segnali sparsi in un quadro unificato e permettono agli analisti di rilevare, analizzare e gestire gli incidenti in modo più rapido e coerente.
Se il concetto di SOC è nuovo per te, inizia dalla nostra guida Che cos’è un SOC?
La maggior parte dei team SOC lavora con una combinazione di strumenti:
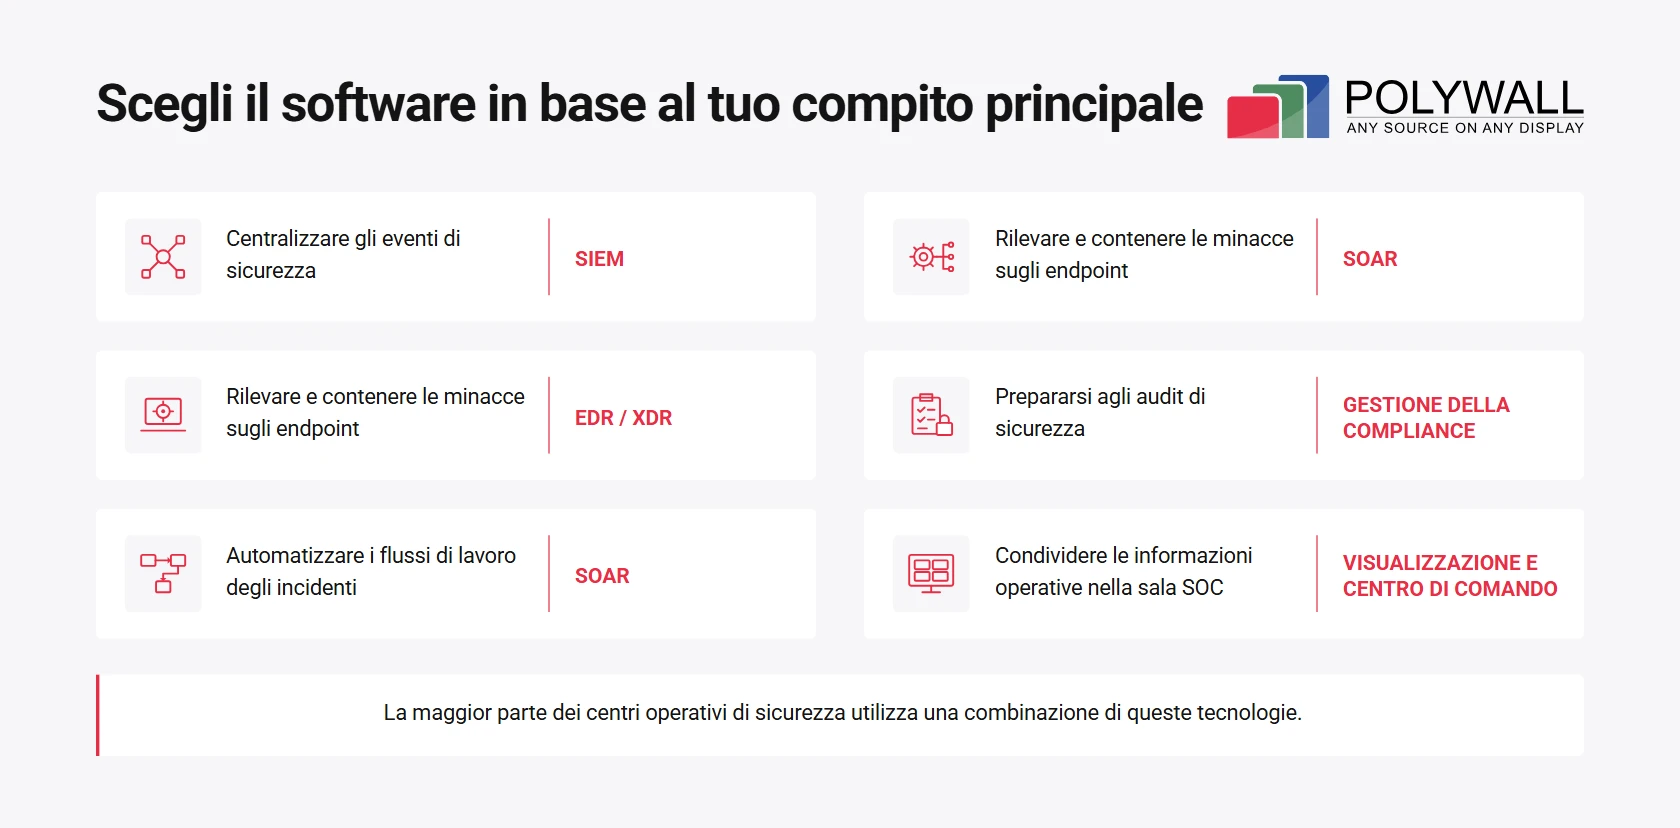
- SIEM (Security Information and Event Management). Raccoglie e correla log ed eventi provenienti da tutto l’ambiente.
- SOAR (Security Orchestration, Automation, and Response). Orchestra i flussi di indagine e di risposta tramite playbook automatizzati.
- XDR / EDR (Extended / Endpoint Detection and Response). Rileva e contiene le minacce su endpoint, identità, reti e carichi di lavoro cloud.
- Software di visualizzazione e per il centro di comando. Mostra allarmi, dashboard e cronologie degli incidenti su grandi schermi, così l’intero turno può coordinarsi attorno a un’unica immagine.
In pratica, uno stack tipico può combinare Microsoft Sentinel o Splunk Enterprise Security per la correlazione degli eventi, CrowdStrike Falcon per il rilevamento sugli endpoint, i playbook SOAR integrati per la risposta automatizzata e il software per videowall Polywall per portare le dashboard critiche di sicurezza e degli incidenti sui videowall della sala di controllo.
Chi usa il software per Security Operations Center?
Le medie e grandi imprese sono gli utenti più comuni di questo software. Le organizzazioni di finanza, sanità, industria manifatturiera, telecomunicazioni, pubblica amministrazione e servizi online fanno ampio affidamento sui SOC. Questi settori gestiscono dati sensibili, sono soggetti a normative rigorose e attirano attaccanti persistenti.
Un altro grande gruppo è quello dei fornitori di servizi IT e di cybersecurity. I managed security service provider (MSSP) e i fornitori di managed detection and response (MDR) gestiscono SOC multi-tenant per decine o centinaia di clienti. I loro strumenti devono separare i dati dei clienti offrendo agli analisti un flusso di lavoro unificato.
I SOC si differenziano per ambito e si possono raggruppare in tre tipi principali:
- SOC per la sicurezza fisica. Si concentra sul monitoraggio dei beni fisici (telecamere, controllo degli accessi e sensori perimetrali) per proteggere strutture, persone e apparecchiature.
- SOC per la sicurezza dell’infrastruttura IT / cybersecurity. Monitora reti, endpoint, carichi di lavoro cloud e identità per rilevare le minacce informatiche e rispondere.
- SOC ibrido o convergente. Unisce il monitoraggio fisico e quello informatico in un’unica struttura operativa e offre ai team una vista unificata di tutti gli eventi di sicurezza dell’organizzazione.
Qualunque sia il modello, i vantaggi sono gli stessi in tutti e tre i casi:
- rilevamento e triage più rapidi;
- procedure di risposta ripetibili;
- meno passaggi manuali da un’applicazione all’altra;
- un’unica immagine operativa durante gli incidenti gravi.
Il software per videowall ha un ruolo centrale nel concretizzare questi vantaggi. Porta allarmi, dashboard e cronologie degli incidenti su un display condiviso di grande formato, così l’intero turno può coordinarsi attorno a un’unica immagine, che il team si trovi nella stessa sala o lavori da sedi diverse. In un SOC fisico è il fulcro dello spazio di lavoro condiviso; in un modello virtuale o ibrido offre una vista operativa comune a cui gli analisti remoti possono accedere e con cui possono interagire.
Funzionalità chiave del software SOC
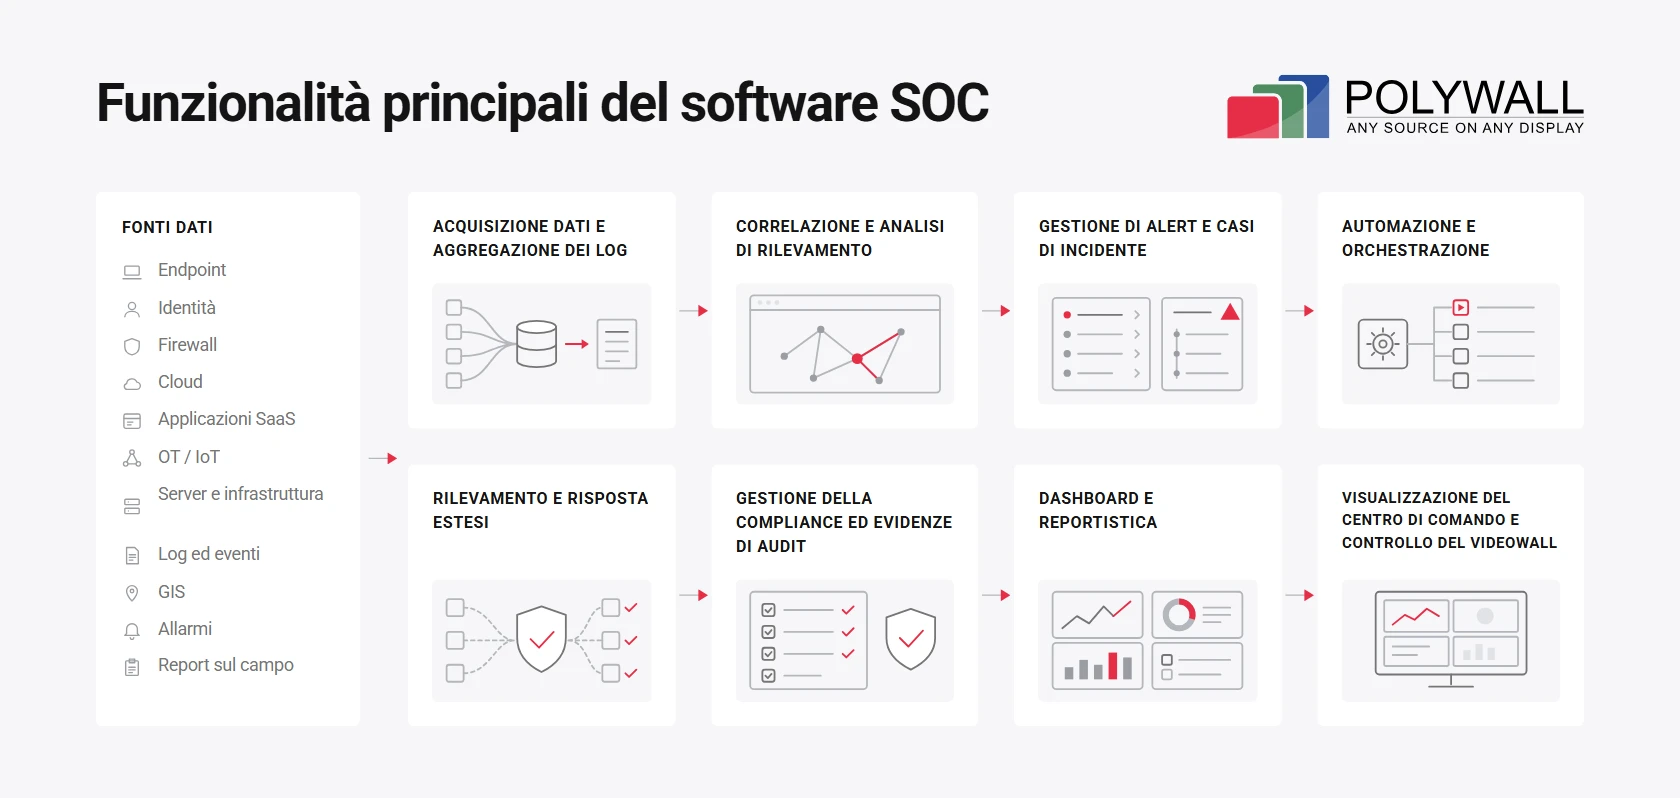
Le moderne soluzioni software SOC coprono monitoraggio della sicurezza, rilevamento delle minacce, gestione degli incidenti, automazione e visualizzazione a supporto delle operazioni di sicurezza aziendali. La giusta combinazione di strumenti aiuta i team di sicurezza a rilevare le minacce, rispondere più rapidamente e restare conformi, senza perdere di vista il quadro generale. Vediamo le funzionalità che rendono efficace il lavoro di un SOC.
1. Acquisizione dei dati e aggregazione dei log
La base di ogni SOC è la telemetria. Un SIEM raccoglie dati da endpoint, provider di identità, firewall, servizi cloud, applicazioni SaaS e talvolta dispositivi OT o IoT. I log centralizzati offrono agli analisti un unico punto di ricerca invece di una dozzina di console separate.
2. Correlazione e analisi di rilevamento
Gli eventi grezzi, da soli, dicono poco. Regole di correlazione, analisi comportamentale, rilevamento delle anomalie e threat intelligence li trasformano in allarmi significativi. Le piattaforme mature associano i rilevamenti al framework MITRE ATT&CK, così i team possono individuare le lacune di copertura.
3. Gestione di allarmi e incidenti
Le buone piattaforme eliminano i duplicati e raggruppano gli eventi correlati, assegnano i responsabili e tengono traccia di gravità e SLA. Ogni caso conserva una cronologia, le note degli analisti e le prove. Le integrazioni con Jira o ServiceNow mantengono allineati i team IT e di sicurezza.
4. Automazione e orchestrazione
I playbook SOAR arricchiscono gli allarmi, creano ticket, avvisano gli stakeholder e attivano azioni di contenimento. L’automazione va introdotta gradualmente. Le azioni ad alto impatto, come disattivare l’account di un dirigente, restano di solito subordinate all’approvazione di un analista.
5. Extended Detection and Response
Gli strumenti XDR ed EDR osservano il comportamento dei processi, le identità, l’attività di rete e i carichi di lavoro cloud. Il loro vantaggio principale è il contenimento rapido. Gli analisti possono isolare un host o terminare un processo dannoso direttamente dalla console.
6. Dashboard e reportistica
I responsabili del SOC hanno bisogno di metriche come il tempo medio di rilevamento (MTTD), il tempo medio di risposta (MTTR), il volume degli allarmi, l’arretrato e il tasso di falsi positivi. Report chiari aiutano a giustificare i budget e a mostrare dove i processi si inceppano.
7. Visualizzazione e controllo
Il software per videowall della sala di controllo porta contemporaneamente su grandi display dashboard e dati di più applicazioni. Gli operatori passano da un layout predefinito all’altro, suddividono la parete in zone per team diversi ed entrano in «modalità crisi» con un clic. La consapevolezza situazionale condivisa riduce le incomprensioni. Durante gli incidenti gravi il coordinamento migliora, perché tutti vedono gli stessi dati e la stessa cronologia.

Un videowall deve supportare le decisioni, non solo mostrare dati
Uno degli errori più comuni nella progettazione di un Security Operations Center è cercare di mostrare quante più informazioni possibile sul videowall. Più dashboard non significano necessariamente una migliore consapevolezza situazionale.
Un display SOC utile dovrebbe essere organizzato attorno alle decisioni che gli operatori devono prendere. Durante il monitoraggio di routine, i team possono aver bisogno di una vista d’insieme di allarmi di sicurezza, stato della rete e incidenti attivi. Durante un incidente critico le priorità cambiano: gli analisti hanno bisogno di accesso immediato ai sistemi colpiti, alle cronologie degli incidenti, allo stato dell’escalation e all’avanzamento della risposta.
Per questo consiglio di pianificare i layout del videowall in base agli scenari operativi e non alle singole applicazioni. Definisci quali informazioni servono al team durante l’operatività normale, l’analisi degli incidenti e la risposta alle crisi. Poi crea layout dedicati per ciascuno scenario.
L’obiettivo non è rendere visibile ogni dashboard. È rendere visibili le informazioni più importanti alle persone giuste, al momento giusto.
Come abbiamo selezionato queste soluzioni software SOC
Abbiamo selezionato 12 soluzioni software che coprono le funzioni fondamentali delle operazioni di sicurezza, basandoci sulla documentazione di prodotto disponibile e sulla loro pertinenza per diversi ambienti SOC. L’obiettivo non è classificare prodotti non confrontabili tra loro, ma aiutarti a individuare gli strumenti adatti ai tuoi requisiti operativi.
Il nostro confronto considera sei criteri:
- Funzionalità fondamentali: le attività principali supportate da ciascuna piattaforma, dal rilevamento delle minacce e dalla risposta agli incidenti fino alla visualizzazione e alla gestione della conformità.
- Opzioni di implementazione: approcci cloud, on-premise, ibridi e software-defined, a seconda del prodotto.
- Capacità di integrazione: fonti di dati supportate, applicazioni di terze parti, API e infrastruttura di sicurezza esistente.
- Requisiti operativi: facilità di gestione, accesso degli operatori, automazione e aspetti infrastrutturali.
- Scalabilità: idoneità per team di dimensioni diverse, ambienti distribuiti e operazioni enterprise.
- Aspetti economici: modelli di licenza, requisiti infrastrutturali, complessità di implementazione e manutenzione continua.
L’analisi si basa su documentazione pubblica dei fornitori, informazioni di prodotto e casi di studio pubblicati. Non si basa su test pratici indipendenti di tutte le 12 piattaforme. Funzionalità e requisiti di implementazione vanno verificati con i fornitori prima di qualsiasi decisione d’acquisto.
Categorie di software SOC
Quindi, qual è il miglior software SOC? La risposta onesta: una combinazione di strumenti, non una sola piattaforma. Il mix giusto dipende da dimensioni dell’azienda, maturità della sicurezza, infrastruttura, obblighi di conformità e processi di risposta agli incidenti.
Questa analisi copre quattro categorie principali di software per Security Operations Center e una categoria separata dedicata alla conformità SOC 2:
- Software per videowall SOC. Offre la visualizzazione delle operazioni del SOC. Crea un’immagine operativa condivisa portando dashboard, allarmi, mappe e dati sugli incidenti sui videowall.
- Software SIEM. Centralizza e analizza i log di sicurezza per rilevare attività sospette e supportare le indagini.
- Piattaforme XDR / EDR. Rilevano le minacce e rispondono su endpoint, reti, identità e ambienti cloud.
- SOAR e automazione della sicurezza. Automatizza le attività ripetitive e coordina i flussi di risposta.
- Software di gestione della conformità SOC 2. Supporta la preparazione agli audit, monitora i controlli di sicurezza e raccoglie le prove di conformità. A differenza del software per Security Operations Center, queste piattaforme non rilevano minacce né gestiscono la risposta agli incidenti.
Le migliori soluzioni software SOC per il 2026
La tabella seguente raggruppa tutte le 12 soluzioni per funzione principale. Alcune supportano il rilevamento delle minacce e la risposta agli incidenti, altre offrono funzionalità di visualizzazione. Vanta e Drata sono inclusi in una categoria a parte, quella della conformità SOC 2: supportano la preparazione agli audit e il monitoraggio dei controlli, non le operazioni del Security Operations Center. Usa questo confronto per selezionare gli strumenti all’interno di ciascuna categoria, non tra categorie diverse.
| Soluzione | Categoria | Ideale per | Implementazione / approccio | Punto di forza | Aspetto da considerare |
|---|---|---|---|---|---|
| Polywall | Software per videowall SOC | SOC, NOC, centri operativi, videowall condivisi | Livello software al 100% per la sala di controllo | Qualsiasi sorgente su qualsiasi display, scenari di visualizzazione flessibili, accesso remoto, VR, uffici distribuiti | Integra SIEM/XDR senza sostituirli: gli strumenti di rilevamento restano necessari |
| Userful | Software per videowall SOC | Centri operativi enterprise | AV su IP software-defined | Operazioni visive centralizzate su molti display | L’ambito specifico per il SOC va verificato progetto per progetto |
| VuWall | Software per videowall SOC | Sale di controllo | Ecosistema TRx con hardware AV su IP | Ampio ecosistema hardware e software | Spesso richiede più componenti |
| Splunk Enterprise Security | SIEM | Grandi imprese con molti dati | Piattaforma di analisi enterprise | Ricerca flessibile e alerting basato sul rischio | Costi e impegno di engineering crescono con i dati |
| Microsoft Sentinel | SIEM cloud + SOAR | Ambienti Microsoft e multicloud | Cloud-native, a consumo | Oltre 400 connettori e automazione integrata | Acquisizione e conservazione richiedono un controllo dei costi |
| IBM QRadar SIEM | SIEM | SOC consolidati e regolamentati | SIEM enterprise centralizzato | Correlazione matura e reportistica di conformità | Roadmap e modello di implementazione da valutare |
| Elastic Security | SIEM / XDR | Team che apprezzano l’apertura | Cloud, on-premise, ibrido, air-gapped | Regole aperte e infrastruttura flessibile | Richiede competenze Elastic |
| Rapid7 InsightIDR | SIEM cloud | Mid-market e team ridotti | SaaS cloud-native | Implementazione rapida con analisi comportamentale | Minore flessibilità infrastrutturale |
| CrowdStrike Falcon | EDR / XDR | Ambienti incentrati sugli endpoint | Erogato dal cloud, agente unico | Telemetria degli endpoint e intelligence di alto livello | Il pieno valore richiede diversi moduli |
| Cortex XSIAM | SecOps unificato | Grandi programmi di trasformazione del SOC | Piattaforma unificata basata sull’IA | Unisce i flussi SIEM, XDR e SOAR | Migrazione complessa, investimento enterprise |
| Vanta | Automazione della conformità | Aziende cloud-native che puntano al SOC 2 | SaaS | Oltre 400 integrazioni, test automatizzati | Non è una piattaforma di rilevamento delle minacce |
| Drata | Automazione della conformità | Programmi di conformità in crescita | SaaS | Monitoraggio continuo dei controlli | Non è un SIEM, SOAR o XDR |
Se hai già confrontato le classifiche dei migliori software per Security Operations Center del 2025, rivedile per il 2026. I fornitori continuano ad ampliare il triage assistito dall’IA, l’automazione integrata e i data lake unificati, quindi il leader dello scorso anno potrebbe non essere più la scelta giusta.
Qui non indichiamo i prezzi. La maggior parte dei fornitori fa preventivi su misura e i costi dipendono molto da volume dei dati, area geografica e moduli.
1. Software per videowall SOC
Le piattaforme SIEM, XDR e SOAR elaborano e analizzano i dati di sicurezza. Raramente però risolvono un problema fisico: come fa un team di dieci analisti a vedere le stesse informazioni durante un incidente ad alta pressione.
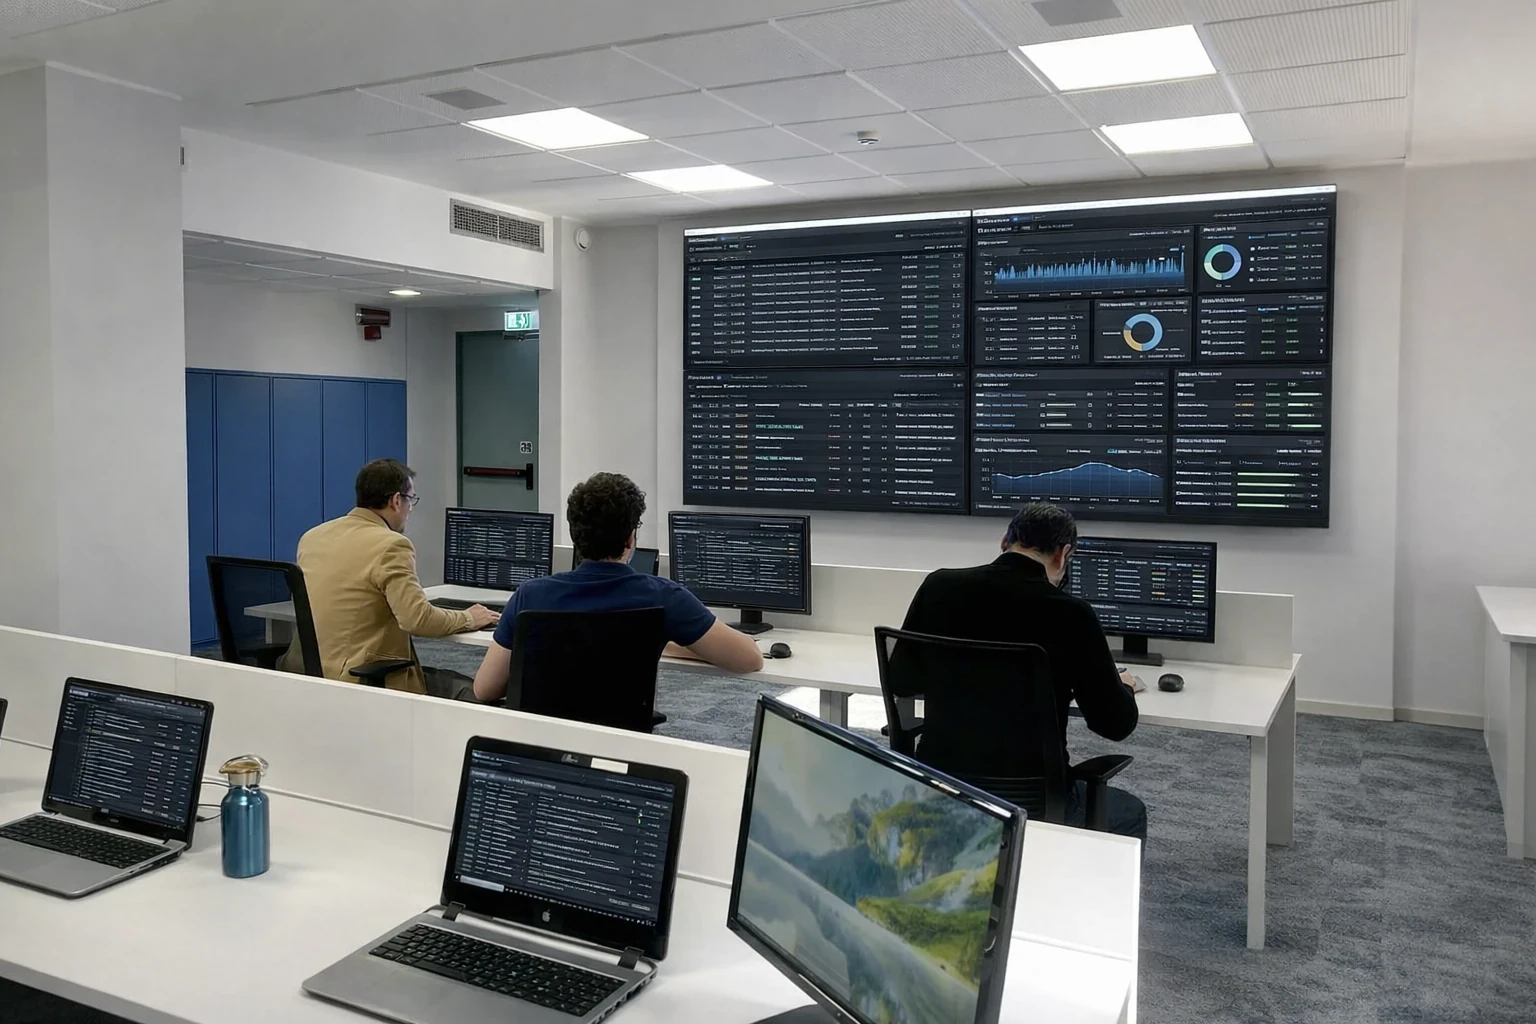
Il software per videowall colma questa lacuna. Affianca più sistemi e applica layout diversi per il monitoraggio di routine e per la risposta alle crisi. Può anche unire i dati della sicurezza informatica e di quella fisica. Un software per videowall per il SOC trasforma un insieme di schermi in uno spazio di lavoro coordinato.
Polywall
Polywall è una potente piattaforma software per sale di controllo che gestisce i videowall di SOC, NOC, centri operativi, centri di comando e sale di controllo aziendali. Ha all’attivo oltre 1.000 progetti in quattro continenti. Riunisce le sorgenti di contenuto e i flussi di lavoro degli operatori attorno a display condivisi. Invece di acquistare un controller hardware dedicato, i team possono gestire la parete con normali apparecchiature IT.
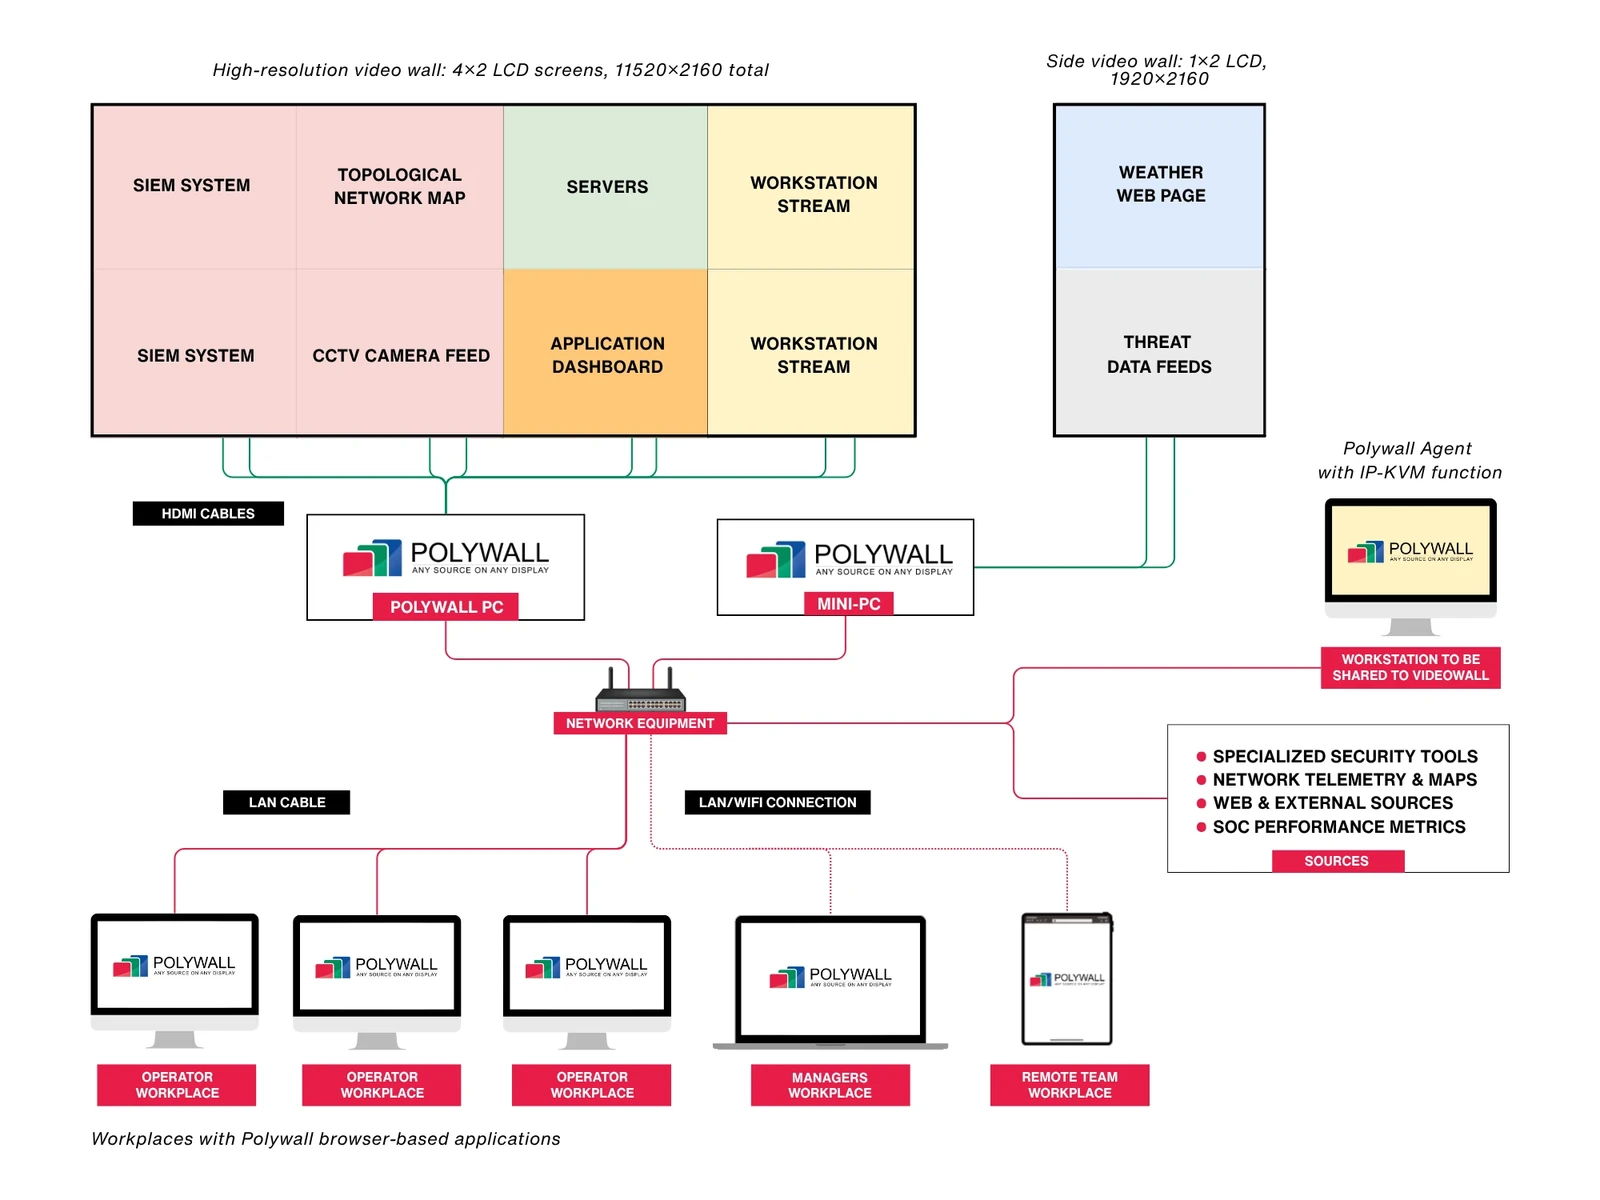
Polywall non correla i log e non protegge gli endpoint. Rende visibile a tutto il team il risultato di questi sistemi e offre a operatori e manager strumenti pratici per gestire i layout del videowall. Considera un flusso di lavoro tipico:
- Microsoft Sentinel rileva un’attività di accesso sospetta.
- Un playbook SOAR crea un incidente ed esegue l’arricchimento.
- Polywall passa la parete a un layout per l’incidente. Il layout mostra la dashboard del caso, gli asset colpiti, una mappa geografica, la coda dei ticket e i flussi CCTV pertinenti.
- Operatori e manager si coordinano da un’unica vista condivisa.
Funzionalità principali
- gestione centralizzata di tutte le sorgenti e di tutti i videowall;
- avvio su richiesta di applicazioni e dashboard;
- creazione e passaggio istantaneo tra layout;
- layout predefiniti per ruoli diversi;
- controllo di più videowall e zone di focus;
- Polywall Lens per l’accesso remoto alle viste della parete;
- Polywall VR per sale di controllo virtuali;
- interfacce operatore per il personale di turno;
- architettura resiliente per il monitoraggio continuo 24/7;
- compatibilità con i display esistenti e con l’infrastruttura IT standard.
Scopri l’elenco completo delle funzionalità di Polywall.
Polywall visualizza contenuti da molti tipi di sorgente, tra cui:
- dashboard SIEM e SOC (Splunk, Sentinel, QRadar, Elastic e altri, mostrati tramite le loro interfacce web o desktop);
- applicazioni aziendali basate su browser;
- dashboard BI;
- telecamere IP, CCTV e flussi VMS;
- desktop remoti e flussi delle postazioni di lavoro;
- mappe e sistemi GIS;
- documenti e videoconferenze;
- segnali AV su IP e KVM, quando il progetto li richiede.
In questo modo gli operatori SOC possono monitorare informazioni provenienti da più sistemi su un unico videowall, senza sostituire le piattaforme di sicurezza esistenti.
Vantaggi
- architettura software-first su computer standard e rete IT;
- supporto per tipi di sorgente diversi;
- layout flessibili, attivati dagli allarmi;
- visualizzazione remota tramite Polywall Lens;
- sale di controllo virtuali con Polywall VR;
- integra lo stack esistente invece di sostituirlo;
- installazione on-premise.
Svantaggi
- non è un SIEM, XDR o SOAR, quindi gli strumenti di rilevamento restano necessari;
- i risultati dipendono da una buona progettazione della parete, dei ruoli e dei flussi di gestione degli incidenti;
- alcune sorgenti specializzate possono richiedere hardware di acquisizione, AV su IP o KVM.
A chi è adatto Polywall? Polywall è adatto ai SOC per la sicurezza fisica e informatica di banche, operatori di telecomunicazioni e di infrastrutture critiche, MSSP e grandi imprese. Si presta anche ai SOC ibridi e ai system integrator che realizzano centri di monitoraggio. Scopri di più sulle soluzioni Polywall per il Security Operations Center.
Tra i casi d’uso più comuni:
- Monitoraggio SOC 24/7. Viste permanenti delle code di allarmi, dello stato della rete e dei feed di threat intelligence.
- Risposta agli incidenti di sicurezza. Passaggio istantaneo a un layout dedicato all’incidente.
- War room per la cybersecurity. Coordinamento tra team con ufficio legale, IT e vertici aziendali.
- Panoramica della sicurezza per il management. Dashboard semplificate dei rischi per i briefing direzionali.
- Sale di monitoraggio MSSP. Zone dedicate ai singoli clienti su un’unica parete.
- Sicurezza convergente. Dati di sicurezza informatica e fisica in un unico spazio.
Collaudato in SOC reali
Italtel è una multinazionale IT di primo piano che fornisce servizi digitali e gestisce le operazioni di rete per clienti con ambienti distribuiti. Per potenziare il suo centro centralizzato di monitoraggio della sicurezza e della rete attivo 24/7, l’azienda ha adottato una soluzione scalabile di monitoraggio in tempo reale basata sul software per videowall per sale di controllo Polywall. La soluzione garantisce la supervisione continua della rete e una risposta rapida agli incidenti in tutte le sedi.
GM Sectec è un fornitore globale di servizi di cybersecurity che monitora i sistemi e le piattaforme IT dei propri clienti. L’azienda ha realizzato il suo centro di monitoraggio della cybersecurity dotandolo di una soluzione software per videowall ad alte prestazioni. La soluzione offre visualizzazione e gestione in tempo reale dei dati critici di cybersecurity. Consente inoltre al team di visualizzare e analizzare le minacce informatiche e di reagire in tempo reale.
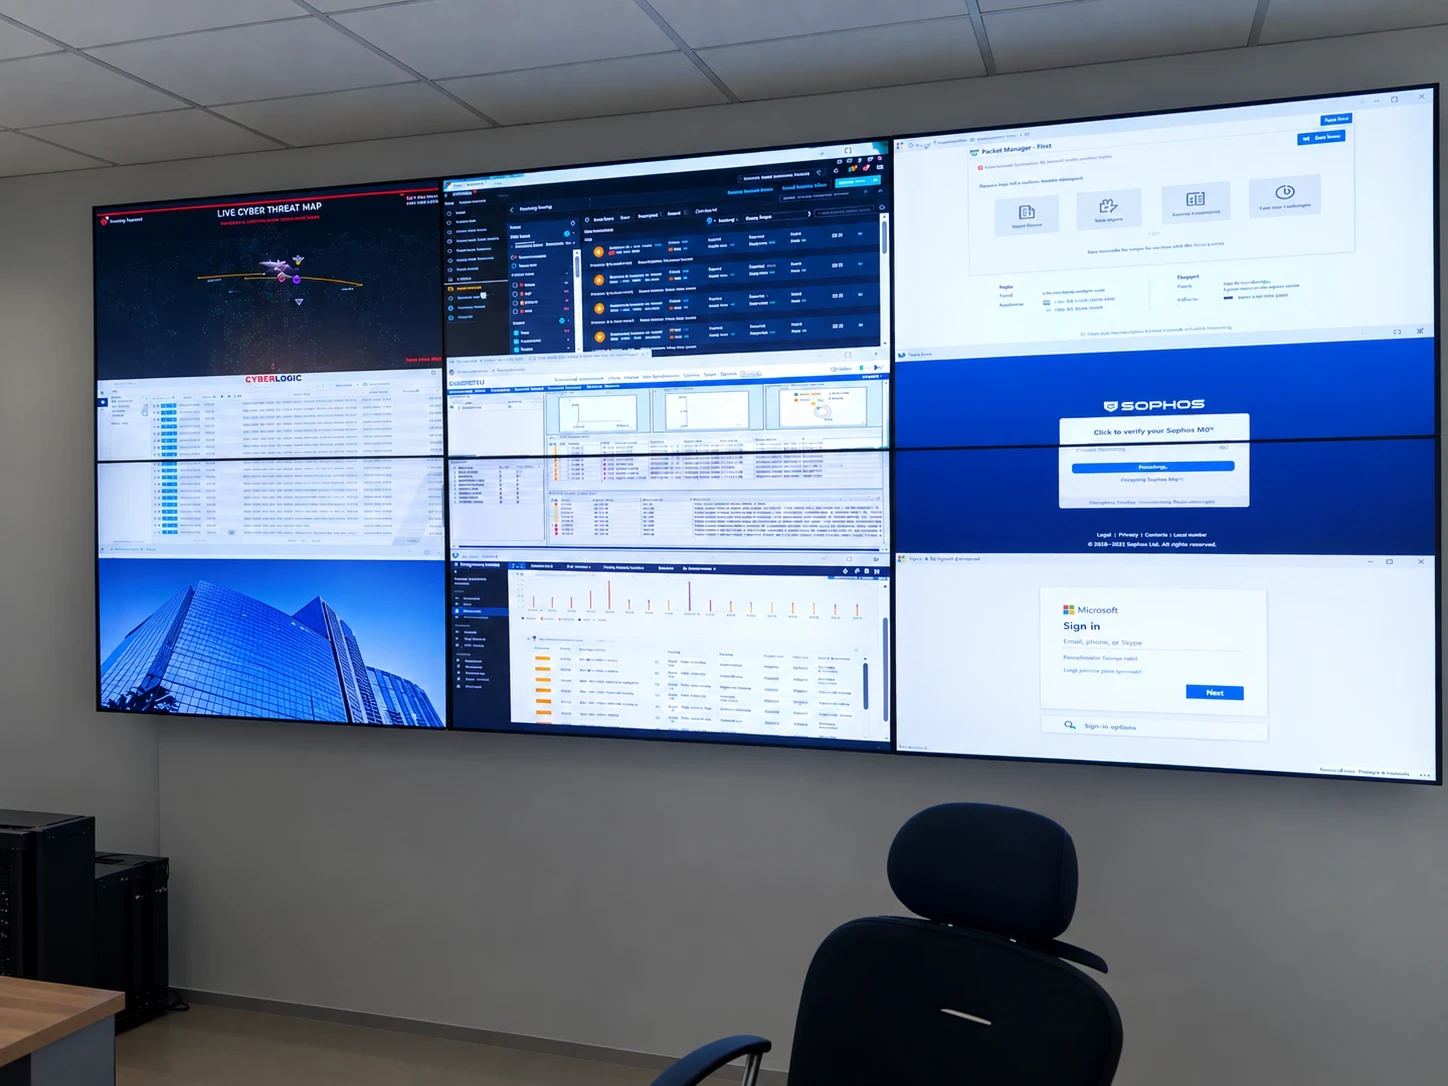
Un SOC realizzato in una banca dell’Africa occidentale dimostra come Polywall possa supportare il monitoraggio multi-display con hardware IT standard. Non serve alcun controller hardware dedicato per il videowall. La parete mostra contemporaneamente strumenti di monitoraggio, dashboard SIEM, applicazioni di rete e feed di threat intelligence.
Userful
Userful è una piattaforma AV software-defined che distribuisce contenuti ai display di tutta l’organizzazione tramite la rete IT standard. Il suo obiettivo principale è il networking visivo su scala enterprise. Un’unica piattaforma può gestire videowall, centri operativi e digital signage da una console basata su browser.
Funzionalità principali
- gestione centralizzata di display e sorgenti tramite browser;
- distribuzione dei contenuti su molti schermi e in più sedi;
- supporto per centri operativi e sale di controllo;
- architettura basata su server che funziona su infrastruttura IT standard;
- flussi di lavoro degli operatori basati sui ruoli.
Vantaggi
- approccio incentrato sul software, familiare ai team IT;
- ottimo per implementazioni multi-sede;
- un’unica piattaforma per diversi casi d’uso visivi.
Svantaggi
- le integrazioni specifiche per il SOC vanno verificate per ogni progetto;
- le funzionalità dipendono dai componenti e dalle licenze scelti;
- non sostituisce gli strumenti SIEM o XDR.
A chi è adatto Userful? Grandi imprese distribuite che vogliono un’unica infrastruttura visiva per i centri operativi e altri ambienti di visualizzazione in molte sedi. Confrontando Userful con Polywall, valuta le sorgenti supportate, il funzionamento da remoto, l’automazione dei layout e i modelli di integrazione, non solo il numero di schermi.
VuWall
VuWall offre un ecosistema completo per sale di controllo mission-critical. Il suo portafoglio per le sale di controllo ruota attorno alla piattaforma di gestione TRx. È supportato da componenti come VuCore, PAK, VuStream, VuScape e ControlVu.
Funzionalità principali
- visualizzazione multi-sorgente e multi-schermo;
- gestione centralizzata tramite TRx;
- integrazione con i VMS;
- encoder AV su IP, nodi per videowall e KVM;
- controller per videowall personalizzati e controllo tramite pannelli touch;
- progettazione per il funzionamento 24/7.
Vantaggi
- ecosistema completo hardware più software;
- solide funzionalità AV su IP;
- collaudato in sicurezza, utility, trasporti, pubblica amministrazione, energia e settore bancario.
Svantaggi
- l’architettura comprende spesso diversi componenti hardware;
- l’implementazione richiede di solito un integratore AV esperto;
- il costo totale cresce con il numero di endpoint, pareti e infrastruttura.
A chi è adatto VuWall? Grandi sale di controllo a forte componente AV in pubblica amministrazione, difesa, utility e trasporti. È adatto alle organizzazioni che preferiscono un ecosistema hardware e software strettamente integrato.
2. Software SIEM
Le piattaforme SIEM sono il cuore della maggior parte delle architetture SOC. Raccolgono eventi da molte sorgenti, li normalizzano e correlano schemi che nei log separati resterebbero invisibili. Le cinque piattaforme seguenti rappresentano approcci diversi a questo compito.
Splunk Enterprise Security
Splunk Enterprise Security, oggi parte di Cisco, è una delle piattaforme SIEM più affermate. È adatta ad ambienti complessi con molte fonti di dati ed esigenze impegnative di detection engineering. Il suo linguaggio di ricerca offre agli analisti esperti una flessibilità quasi illimitata.
Il risk-based alerting (RBA) è un importante elemento distintivo. L’RBA raggruppa i segnali deboli in notable di rischio con un grado di affidabilità più alto. Secondo Splunk, se implementato correttamente, l’RBA può ridurre il volume degli allarmi fino al 90%.
Funzionalità principali
- acquisizione dei log;
- ricerche di correlazione;
- risk-based alerting;
- flussi di indagine;
- gestione della threat intelligence;
- dashboard personalizzabili.
Vantaggi
- ricerca e analisi potenti e flessibili;
- ecosistema maturo di app e add-on;
- ideale per imprese complesse.
Svantaggi
- i costi possono crescere molto con il volume dei dati;
- richiede ingegneri qualificati;
- implementazione e tuning richiedono tempo.
A chi è adatto? Grandi organizzazioni e SOC maturi con molte fonti di dati e una funzione dedicata di detection engineering.
Microsoft Sentinel
Microsoft Sentinel è un SIEM cloud-native con funzionalità SOAR integrate. Acquisisce dati dai cloud Microsoft, da AWS, Google Cloud, sistemi on-premise e strumenti di terze parti. Microsoft sta unificando sempre di più Sentinel e Defender XDR in un’unica esperienza per le operazioni di sicurezza.
Il prezzo è a consumo. Copre acquisizione e archiviazione dei dati e livelli di impegno facoltativi, quindi i costi esatti dipendono dai tuoi volumi e dalla regione.
Funzionalità principali
- oltre 400 connettori nativi;
- un framework per connettori no-code;
- indagini assistite dall’IA;
- regole di automazione e playbook Logic Apps;
- integrazione XDR nativa;
- un data lake integrato.
Vantaggi
- integrazione profonda con Microsoft 365 e Azure;
- SIEM e SOAR in un unico servizio cloud;
- scalabilità elastica del cloud.
Svantaggi
- i costi di acquisizione e conservazione vanno governati fin dal primo giorno;
- le organizzazioni al di fuori dell’ecosistema Microsoft ne traggono meno vantaggi.
A chi è adatto? Imprese incentrate su Microsoft e multicloud che vogliono rilevamento e automazione in un’unica piattaforma cloud-native.
IBM QRadar SIEM
IBM QRadar SIEM centralizza eventi di sicurezza e flussi di rete, li correla e li trasforma in «offense» con priorità. Il modello delle offense offre agli analisti un punto di partenza strutturato per ogni indagine. La reportistica di conformità è da tempo uno dei suoi punti di forza.
Nel 2024 IBM ha concordato la cessione dei suoi asset QRadar SaaS a Palo Alto Networks. IBM continua a offrire e supportare QRadar per i clienti on-premise. Prima di impegnarsi, gli acquirenti dovrebbero esaminare la roadmap attuale e le opzioni di implementazione.
Funzionalità principali
- correlazione di eventi e flussi;
- prioritizzazione delle offense;
- rilevamento delle minacce in tempo reale;
- strumenti di indagine;
- reportistica di conformità.
Vantaggi
- motore di correlazione maturo e collaudato;
- ideale per i settori regolamentati;
- flusso di indagine strutturato.
Svantaggi
- implementazione e manutenzione possono essere complesse;
- richiede un team esperto;
- modello di implementazione e roadmap vanno valutati con attenzione.
A chi è adatto? Organizzazioni che hanno già investito in QRadar, settori regolamentati e grandi ambienti on-premise o ibridi.
Elastic Security
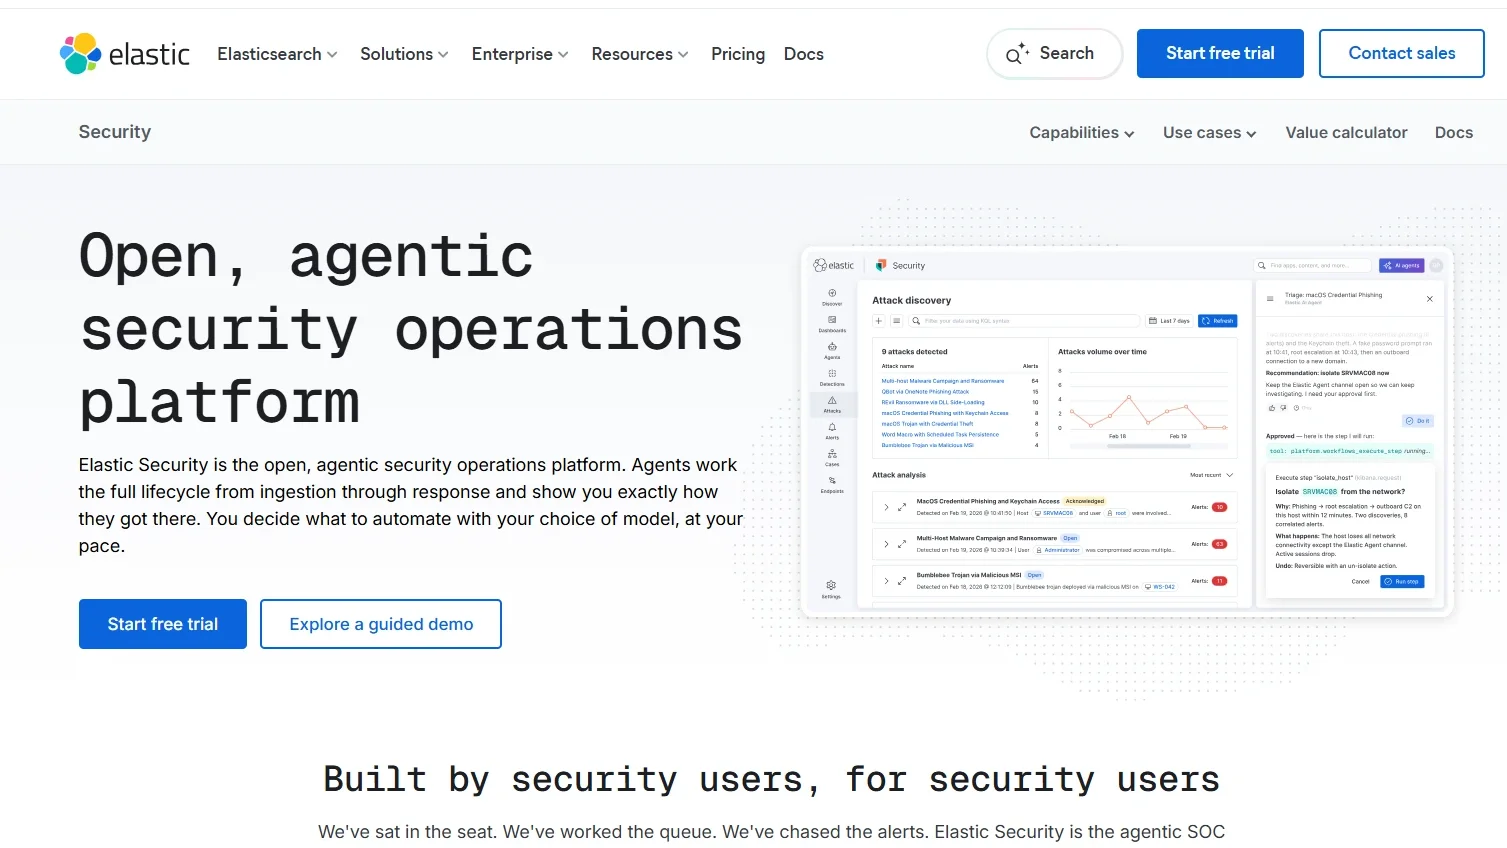
Elastic Security riunisce SIEM, protezione degli endpoint, XDR e threat hunting su un’unica piattaforma dati. Il suo approccio aperto piace ai team con una forte cultura ingegneristica. Possono leggere e modificare la logica di rilevamento e contribuire al suo sviluppo.
Elastic pubblica su GitHub oltre 1.300 regole di rilevamento personalizzabili e offre più di 400 integrazioni. Supporta implementazioni cloud, on-premise, ibride e completamente air-gapped. Il prezzo si basa su calcolo e archiviazione anziché sul numero di endpoint.
Funzionalità principali
- SIEM;
- protezione nativa degli endpoint;
- flussi di automazione integrati;
- triage assistito dall’IA;
- correlazione degli attacchi;
- threat hunting;
- supporto del modello di dati ECS/OCSF.
Vantaggi
- regole di rilevamento aperte e trasparenti;
- implementazione flessibile, anche in siti air-gapped;
- ricerca rapida sui dati storici.
Svantaggi
- richiede competenze Elastic;
- una progettazione inadeguata del cluster può complicare l’operatività;
- il tuning dei rilevamenti e delle pipeline di dati richiede impegno.
A chi è adatto? Team di sicurezza orientati all’ingegneria, ambienti ibridi e air-gapped e organizzazioni che vogliono il pieno controllo su dati e regole.
Rapid7 InsightIDR
Rapid7 InsightIDR è un SIEM cloud pensato per generare valore in tempi brevi. È adatto ai team che vogliono un rilevamento centralizzato senza dover costruire da soli una piattaforma dati complessa. Il servizio MDR di Rapid7 si basa sulla stessa tecnologia.
La piattaforma unisce la gestione dei log all’analisi del comportamento di utenti ed entità (UEBA) e all’analisi del comportamento degli attaccanti. Sono disponibili anche strumenti di deception, come gli honeypot.
Funzionalità principali
- ricerca dei log in cloud;
- UEBA;
- telemetria degli endpoint tramite Insight Agent;
- rilevamenti integrati mappati su MITRE ATT&CK;
- flussi di indagine guidati.
Vantaggi
- tempi di messa a valore più rapidi rispetto ai SIEM autogestiti più pesanti;
- interfaccia orientata all’indagine;
- adatto a team piccoli e medi.
Svantaggi
- minore flessibilità infrastrutturale rispetto alle piattaforme autogestite;
- volume e conservazione dei dati incidono sui costi;
- le funzionalità variano in base alla licenza.
A chi è adatto? Organizzazioni del mid-market e team SOC ridotti che vogliono un SIEM cloud gestito con flussi di lavoro guidati.
3. Piattaforme XDR ed EDR
Un SIEM vede i log; XDR ed EDR vedono il comportamento sull’asset stesso. Le piattaforme di rilevamento sugli endpoint ed estese raccolgono una telemetria approfondita e possono contenere le minacce all’istante. Nella maggior parte dei SOC l’XDR invia al SIEM allarmi ad alta affidabilità, e il SIEM aggiunge il contesto dal resto dell’ambiente.
CrowdStrike Falcon
CrowdStrike Falcon è una piattaforma di sicurezza erogata dal cloud e basata su un unico agente leggero. La protezione degli endpoint ne è il fondamento. Moduli aggiuntivi coprono identità, sicurezza del cloud, exposure management, threat intelligence e Falcon Next-Gen SIEM.
Il threat hunting gestito e l’analisi assistita dall’IA aiutano i team più piccoli ad ampliare la propria capacità.
Funzionalità principali
- EDR e XDR;
- telemetria degli endpoint in tempo reale;
- contenimento degli host con un clic;
- threat hunting;
- threat intelligence;
- opzioni di rilevamento gestito.
Vantaggi
- eccellente visibilità sugli endpoint;
- agente unico e console unificata;
- threat intelligence di alto livello;
- scala bene con forze lavoro distribuite.
Svantaggi
- i costi crescono con l’aggiunta di moduli;
- le licenze possono essere complesse;
- i casi d’uso incentrati sui log possono richiedere moduli aggiuntivi.
A chi è adatto? Organizzazioni in cui gli endpoint sono il principale livello di controllo, forze lavoro distribuite e team SecOps maturi.
Cortex XSIAM
Cortex XSIAM è una piattaforma per le operazioni di sicurezza basata sull’IA. Unisce funzionalità tradizionalmente suddivise tra SIEM, XDR, SOAR e gestione della superficie di attacco. L’obiettivo è un’unica base dati e un unico flusso di lavoro per l’analista.
Secondo Palo Alto Networks, XSIAM può ridurre il rumore degli allarmi fino al 99%. Consideralo un’affermazione del fornitore e verificala con i tuoi dati durante un proof of concept.
Funzionalità principali
- acquisizione e normalizzazione dei dati di endpoint, rete, cloud e identità;
- rilevamento basato sull’analisi;
- raggruppamento degli incidenti;
- automazione integrata;
- gestione unificata dei casi.
Vantaggi
- consolida diverse categorie di strumenti;
- automazione nativa approfondita;
- meno cambi di contesto per gli analisti.
Svantaggi
- migrazione complessa da un SIEM esistente;
- investimento di livello enterprise;
- dà il meglio all’interno dell’ecosistema Palo Alto.
A chi è adatto? Grandi imprese con programmi di trasformazione del SOC, soprattutto quelle che hanno già investito in Palo Alto Networks.
4. SOAR e automazione della sicurezza
Gli strumenti SOAR autonomi esistono ancora. Tuttavia, molti team oggi si affidano all’automazione integrata nelle loro piattaforme principali. Microsoft Sentinel, Elastic Security e Cortex XSIAM includono tutti un motore di playbook. Per la maggior parte delle organizzazioni la domanda non è più quale SOAR acquistare. La vera domanda è quali flussi di lavoro siano abbastanza stabili da automatizzare.
5. Software di gestione della conformità SOC 2: una categoria a parte
Nella cybersecurity l’acronimo SOC ha due significati diversi.
Un Security Operations Center (SOC) si occupa di monitoraggio, rilevamento e analisi delle minacce e di risposta agli incidenti.
SOC 2, o System and Organization Controls 2, indica invece un framework di audit per valutare i controlli delle organizzazioni che erogano servizi.
Il software di conformità SOC 2 supporta attività diverse, tra cui il monitoraggio continuo dei controlli, la raccolta delle prove e la preparazione agli audit. Piattaforme come Vanta e Drata non sostituiscono SIEM, XDR, SOAR o gli strumenti di visualizzazione per il SOC.
Le includiamo in questo confronto come categoria separata perché i team di sicurezza possono fornire log, registri degli incidenti e altre prove ai processi di conformità. Queste piattaforme vanno però valutate rispetto ai requisiti di conformità, non alle capacità di rilevamento delle minacce di un SOC.
Vanta: ideale per un’automazione ampia della conformità e per le integrazioni cloud
Vanta automatizza la conformità per SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR e molti altri framework. Secondo Vanta, la piattaforma esegue oltre 1.400 test automatizzati e offre più di 400 integrazioni. Verifica di continuo che i controlli funzionino.
Funzionalità principali
- raccolta automatizzata delle prove;
- monitoraggio continuo dei controlli;
- modelli di policy;
- mappatura dei controlli tra framework;
- collaborazione con gli auditor;
- funzionalità di trust center.
Vantaggi
- libreria di integrazioni molto ampia;
- percorso rapido verso il primo report SOC 2;
- supporto per molti framework.
Svantaggi
- non sostituisce l’auditor;
- non rileva gli attacchi informatici in corso;
- prezzi su misura;
- i risultati dipendono dalla qualità delle integrazioni e dai processi interni.
A chi è adatto Vanta? Aziende SaaS, startup e scale-up che si preparano al SOC 2 o gestiscono più framework contemporaneamente.
Drata: ideale per il monitoraggio continuo dei controlli e la preparazione agli audit
Drata è una piattaforma di automazione della conformità incentrata sul monitoraggio continuo dei controlli. Si collega ad AWS, Google Cloud, Azure, GitHub, GitLab, Jira, Okta, Google Workspace, Microsoft 365, Slack e molti altri sistemi. Le prove vengono raccolte senza screenshot manuali.
Funzionalità principali
- monitoraggio automatizzato;
- gestione delle policy;
- verifica dei controlli;
- gestione del rischio;
- rischio dei fornitori;
- flussi di sicurezza per i dipendenti;
- supporto agli audit per SOC 2, ISO 27001, HIPAA, GDPR, CCPA e PCI DSS.
Vantaggi
- monitoraggio continuo solido;
- ampia copertura di integrazioni;
- scala dalle startup alle grandi imprese.
Svantaggi
- prezzi su misura;
- non sostituisce SIEM, SOAR o XDR;
- servono comunque i responsabili dei controlli;
- i flussi enterprise complessi richiedono configurazione.
A chi è adatto Drata? Aziende in crescita e team di conformità che gestiscono più audit e hanno bisogno di garanzie continue. Tra i software di gestione della conformità SOC, Drata è un’ottima scelta per il monitoraggio continuo, più che per la preparazione una tantum a un audit.
Come scegliere il miglior stack di software SOC
Acquistare strumenti è facile; farli funzionare insieme è difficile. Usa questi criteri per costruire uno stack adatto al tuo ambiente.
1. Definisci prima il problema
Decidi che cosa conta di più: visibilità centralizzata, contenimento sugli endpoint, indagini più rapide o coordinamento condiviso su un videowall. Se il tuo obiettivo principale è prepararti all’audit SOC 2, valuta separatamente le piattaforme di gestione della conformità. Priorità chiare evitano la proliferazione degli strumenti.
2. Adatta lo stack alle dimensioni e alla maturità
Un piccolo team di sicurezza con risorse limitate ha requisiti operativi diversi da una banca regolamentata con un Security Operations Center attivo 24/7. I team ridotti traggono spesso vantaggio da un SIEM cloud o da servizi gestiti, mentre i SOC maturi possono gestire una maggiore personalizzazione.
3. Valuta la profondità delle integrazioni, non solo il numero di connettori
Verifica se le integrazioni sono in sola lettura o bidirezionali, quali campi trasmettono e se supportano azioni di risposta. Controlla anche latenza, accesso alle API e l’impegno necessario per mantenere ogni connettore.
4. Metti alla prova la qualità del rilevamento e il flusso di lavoro degli analisti
Misura con i tuoi dati falsi positivi, arricchimento, raggruppamento degli incidenti e tempi di triage. Il numero di regole predefinite conta meno della rapidità con cui gli analisti arrivano a una decisione.
5. Automatizza in modo selettivo
Inizia da attività sicure come arricchimento, creazione di ticket e notifiche. Passa alla disattivazione degli account o all’isolamento degli endpoint solo quando i playbook sono collaudati, e mantieni l’approvazione umana per le azioni che interrompono l’operatività.
6. Esamina i requisiti di sicurezza e conformità
Individua i requisiti applicabili in materia di conservazione dei log, controllo degli accessi, documentazione degli incidenti e residenza dei dati. Verifica che i tuoi strumenti SOC possano fornire i registri di sicurezza e le prove di audit necessari. Se la tua organizzazione ha bisogno anche di automatizzare la conformità SOC 2, valuta piattaforme dedicate come Vanta o Drata separatamente dal software di rilevamento e risposta.
7. Calcola il costo totale di proprietà
Includi licenze, acquisizione, archiviazione e conservazione dei dati, implementazione, connettori, formazione, tuning e supporto. I tempi di messa a valore contano quanto il prezzo della licenza.
8. Valuta le esigenze del centro di comando
Chiediti se hai una sala SOC dedicata, quanti operatori lavorano contemporaneamente e quali sorgenti devono vedere tutti. Valuta se i layout debbano cambiare automaticamente durante gli incidenti gravi. È qui che Polywall fa la differenza. La nostra guida alla progettazione dei centri di comando tratta nel dettaglio la pianificazione della sala.
9. Esegui un proof of concept
Testa almeno tre scenari con dati reali: il monitoraggio di routine, un account o un endpoint compromesso e un incidente grave che richiede il coordinamento tra più team.
Testa il software SOC con scenari operativi reali
Quando valuti un software per un Security Operations Center, ti consiglio di testare l’intero flusso operativo anziché le singole funzionalità del prodotto.
Una piattaforma può fare un’ottima impressione durante una dimostrazione, ma la vera domanda è come si comporta durante un incidente di sicurezza.
Prendi per esempio uno scenario in cui un SIEM genera un allarme critico. Gli operatori riescono a mostrare rapidamente la dashboard pertinente sul videowall? Possono richiamare informazioni da altri sistemi senza ricostruire l’intero layout? Il team può passare dalle viste di monitoraggio di routine a quelle di risposta agli incidenti? E gli operatori autorizzati possono gestire le informazioni visualizzate senza dipendere da un tecnico AV?
Verificherei anche come il sistema gestisce più sorgenti di contenuto, i cambi di turno e la collaborazione da remoto.
Questi test mostrano se il software supporta davvero le operazioni del SOC o offre semplicemente un altro modo per visualizzare dashboard.
La maggior parte delle organizzazioni costruisce il proprio stack passo dopo passo. Una sequenza comune è questa:
- Stabilisci la visibilità di base con SIEM e/o XDR.
- Standardizza i flussi di gestione degli incidenti.
- Aggiungi l’automazione dove i processi sono stabili.
- Aggiungi la visualizzazione per il centro di comando quando la consapevolezza operativa condivisa diventa critica.
Le piattaforme di conformità SOC 2 possono essere introdotte in parallelo, quando un’organizzazione ha bisogno di monitoraggio automatizzato dei controlli e di raccolta delle prove di audit. Hanno uno scopo diverso da quello dello stack principale di rilevamento e risposta del SOC.
Trova il miglior software per Security Operations Center per la tua azienda
Non esiste un’unica soluzione software SOC migliore per ogni organizzazione. La combinazione giusta dipende da infrastruttura, profilo di rischio, dimensioni del team e requisiti operativi.
Le piattaforme SIEM e XDR supportano il rilevamento delle minacce e le indagini, mentre il SOAR aiuta ad automatizzare la risposta agli incidenti. Gli strumenti di conformità SOC 2 rispondono a un’esigenza diversa: gestire i controlli di sicurezza, raccogliere le prove e prepararsi agli audit.
Oltre al rilevamento e alla risposta, l’efficacia delle operazioni di sicurezza dipende anche da come le informazioni vengono presentate al team.
Nelle sale di controllo dei SOC, riunire dashboard critiche, allarmi e dati sugli incidenti in un ambiente visivo condiviso può migliorare la consapevolezza situazionale e aiutare gli operatori a coordinarsi durante gli incidenti ad alta pressione. È qui che entra in gioco Polywall. In quanto piattaforma completa di gestione dei videowall, Polywall integra gli strumenti SIEM, XDR e SOAR esistenti: ne mostra dashboard, mappe, flussi video e informazioni sugli incidenti su schermi condivisi e organizza il lavoro degli operatori del SOC.
Vuoi vedere come Polywall può trasformare il centro di comando del tuo SOC?
Prenota una demo con il nostro team e ricevi gratuitamente una licenza Polywall completa per 30 giorni, per valutarla nel tuo ambiente. Riunisci le dashboard di SIEM, XDR e risposta agli incidenti su un unico videowall e offri ai tuoi operatori la visibilità di cui hanno bisogno.
Domande frequenti
Che cos’è il software SOC?
È l’insieme di strumenti che il team di un Security Operations Center usa per monitorare gli eventi di sicurezza, rilevare le minacce, indagare sugli incidenti e coordinare la risposta. Le categorie tipiche comprendono SIEM, XDR, EDR, SOAR e software per videowall. Le piattaforme di conformità SOC 2 supportano invece un insieme separato di attività di audit e governance.
Il SIEM equivale al software SOC?
No. Il SIEM è una componente importante, ma un SOC completo si affida anche a rilevamento sugli endpoint, automazione, gestione dei casi e visualizzazione.
Il software di conformità SOC rileva gli attacchi informatici?
Di solito no. Strumenti come Vanta e Drata gestiscono controlli, prove e preparazione agli audit, mentre SIEM e XDR si occupano del rilevamento delle minacce.
Qual è la differenza tra software SOC e software di conformità SOC 2?
Il software per Security Operations Center supporta rilevamento delle minacce, indagini e risposta agli incidenti. Il software di conformità SOC 2, come Vanta e Drata, aiuta le organizzazioni a monitorare i controlli di sicurezza, raccogliere prove e prepararsi agli audit. Queste piattaforme hanno scopi diversi e non vanno confrontate come alternative dirette.
Polywall può sostituire un SIEM?
No. Polywall aggiunge un livello di visualizzazione e controllo del videowall sopra i tuoi strumenti di sicurezza e i tuoi videowall esistenti.


