
Melhores softwares de SOC: 12 ferramentas para Centros de Operações de Segurança
Escolher o melhor software para Centro de Operações de Segurança (SOC) exige mais do que comparar ferramentas isoladas. Os SOCs modernos combinam SIEM, SOAR, XDR e software para videowall para detectar ameaças, investigar incidentes e coordenar a resposta. Este guia compara as principais soluções de software de SOC para 2026 e mostra como a gestão de videowall reúne dashboards, alertas e dados de incidentes em uma única visão compartilhada.
Um Centro de Operações de Segurança (SOC) é a camada de pessoas, processos e tecnologia que protege uma organização contra ameaças cibernéticas. Os analistas monitoram o ambiente, investigam atividades suspeitas e coordenam a resposta quando ocorre um incidente. Muitas equipes trabalham 24 horas por dia.
Nenhum produto sozinho dá conta de todas essas tarefas. SOCs eficazes combinam análise de segurança, proteção de endpoints, automação e visualização em um único stack integrado.
Este guia analisa 12 soluções líderes agrupadas por função, para que você decida quais ferramentas fazem sentido no seu ambiente. Ele também aborda uma camada que muitas equipes ignoram: a visibilidade em tempo real em videowalls e nas telas do centro de comando.
O que é software de SOC?
Software de SOC é uma categoria de ferramentas que ajuda as equipes do Centro de Operações de Segurança a coletar, analisar e responder a ameaças a partir de uma visão centralizada. Normalmente inclui SIEM para correlacionar logs, SOAR para automatizar respostas, EDR para monitorar endpoints e plataformas de inteligência de ameaças que dão contexto aos alertas. Juntas, essas ferramentas transformam sinais dispersos em um panorama unificado, permitindo que os analistas detectem, investiguem e respondam a incidentes com mais rapidez e consistência.
Se o conceito de SOC é novo para você, comece pelo nosso guia O que é um SOC?
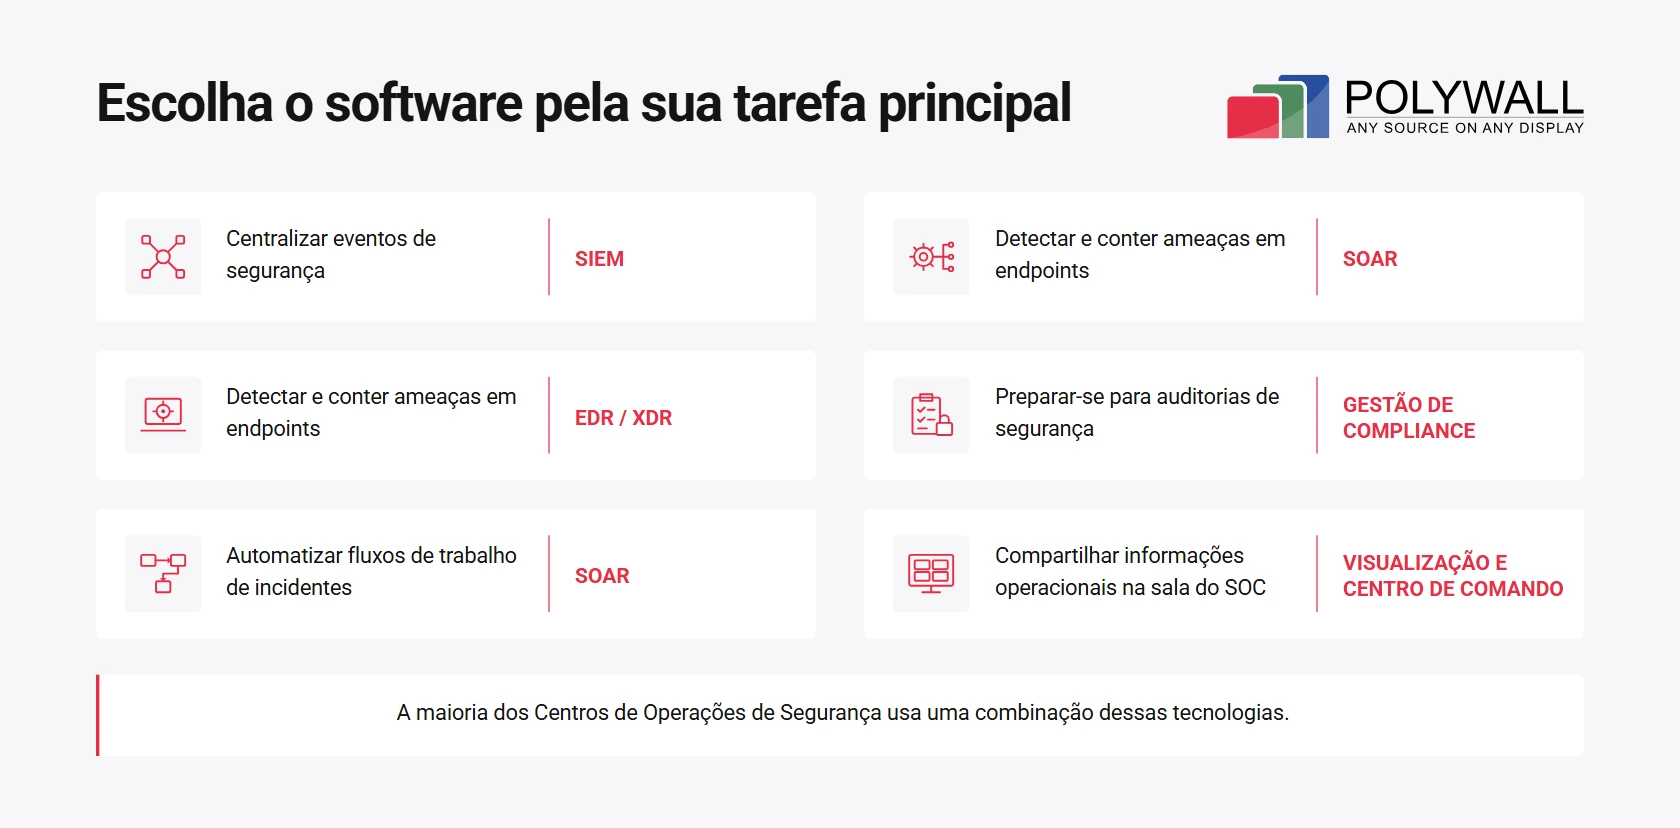
A maioria das equipes de SOC trabalha com uma combinação de ferramentas:
- SIEM (Security Information and Event Management). Coleta e correlaciona logs e eventos de todo o ambiente.
- SOAR (Security Orchestration, Automation, and Response). Orquestra os fluxos de investigação e resposta por meio de playbooks automatizados.
- XDR / EDR (Extended / Endpoint Detection and Response). Detecta e contém ameaças em endpoints, identidades, redes e workloads na nuvem.
- Software de visualização e de centro de comando. Exibe alertas, dashboards e linhas do tempo de incidentes em telas grandes, para que todo o turno se coordene em torno de uma mesma imagem.
Na prática, um stack de SOC típico pode combinar Microsoft Sentinel ou Splunk Enterprise Security para correlacionar eventos, CrowdStrike Falcon para a detecção em endpoints, playbooks SOAR integrados para a resposta automatizada e o software para videowall Polywall para levar dashboards críticos de segurança e de incidentes aos videowalls da sala de controle.
Quem usa software para Centro de Operações de Segurança?
Empresas de médio e grande porte são as usuárias mais comuns de software de SOC. Organizações dos setores financeiro, de saúde, industrial, de telecomunicações, governamental e de serviços online dependem muito de SOCs. Esses setores guardam dados sensíveis, enfrentam regulamentações rígidas e atraem atacantes persistentes.
Outro grande grupo são os provedores de serviços de TI e de segurança cibernética. Provedores de serviços gerenciados de segurança (MSSPs) e fornecedores de detecção e resposta gerenciadas (MDR) operam SOCs multi-tenant para dezenas ou centenas de clientes. Suas ferramentas precisam separar os dados de cada cliente e, ao mesmo tempo, oferecer aos analistas um fluxo de trabalho unificado.
Os SOCs variam conforme o foco e podem ser agrupados em três tipos principais:
- SOC de segurança física. Concentra-se no monitoramento de ativos físicos, como câmeras, controle de acesso e sensores de perímetro, para proteger instalações, pessoas e equipamentos.
- SOC de segurança da infraestrutura de TI / segurança cibernética. Monitora redes, endpoints, workloads na nuvem e identidades para detectar e responder a ameaças cibernéticas.
- SOC híbrido ou SOC convergente. Combina o monitoramento físico e o cibernético em uma única operação, dando às equipes uma visão unificada de todos os eventos de segurança da organização.
Seja qual for o modelo, os benefícios são os mesmos nos três:
- detecção e triagem mais rápidas;
- procedimentos de resposta replicáveis;
- menos alternância manual entre aplicativos;
- uma visão operacional única durante incidentes graves.
O software para videowall tem papel central para obter esses benefícios. Ele leva alertas, dashboards e linhas do tempo de incidentes para uma tela compartilhada de grande formato, para que todo o turno se coordene em torno de uma mesma imagem, esteja a equipe na mesma sala ou distribuída entre vários locais. Em um SOC físico, ele é o eixo do espaço de trabalho compartilhado; em um modelo virtual ou híbrido, oferece uma visão operacional comum que os analistas remotos podem acessar e com a qual podem interagir.
Recursos essenciais do software de SOC
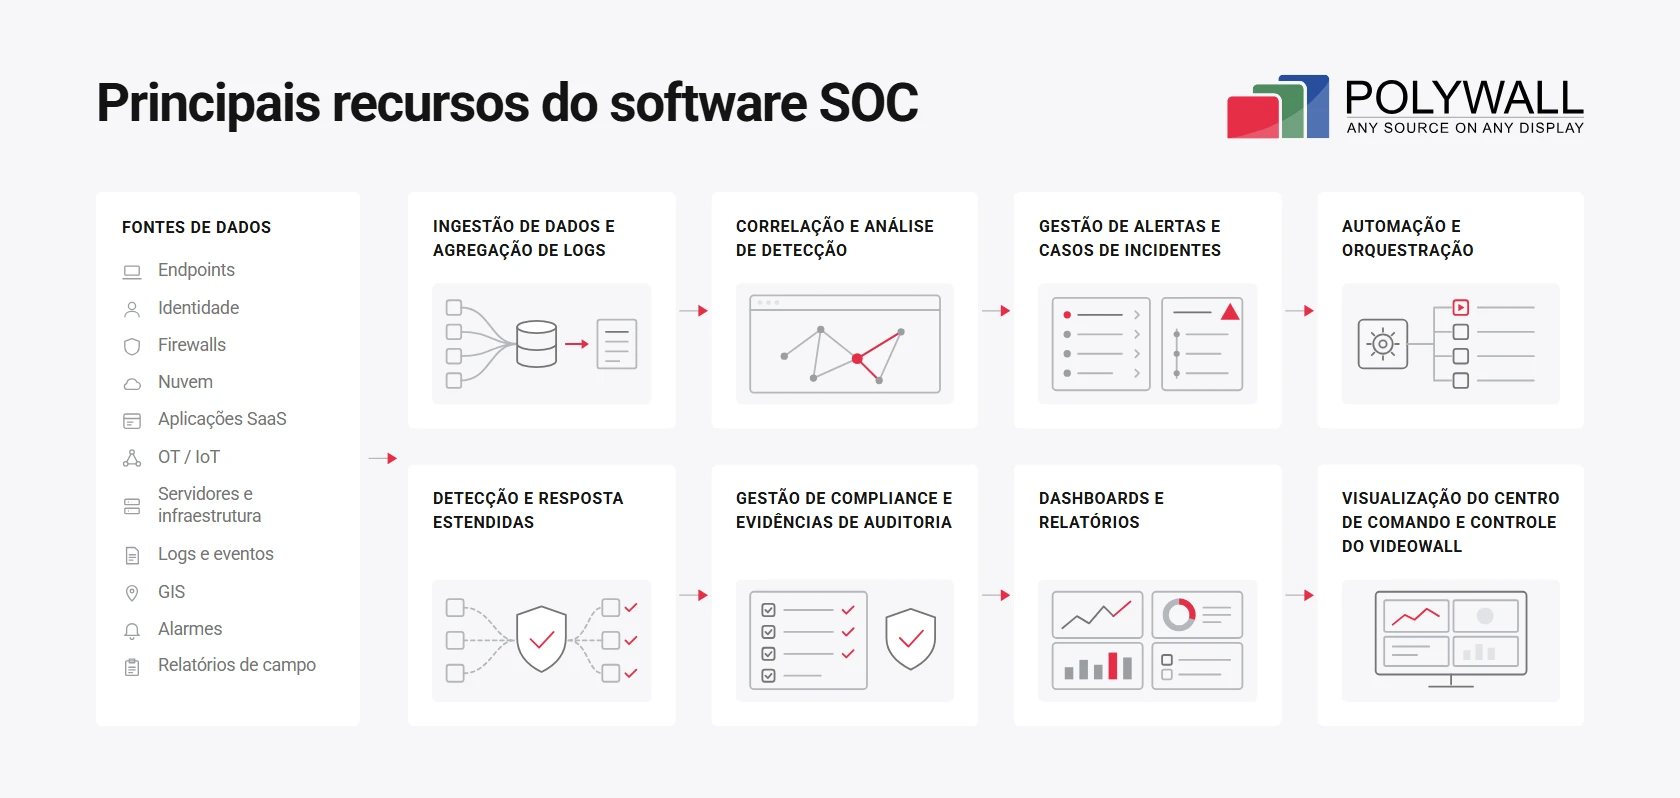
As soluções modernas de software de SOC abrangem monitoramento de segurança, detecção de ameaças, gestão de incidentes, automação e visualização para apoiar as operações de segurança corporativas. A combinação certa de ferramentas ajuda as equipes de segurança a detectar ameaças, responder mais rápido e manter a conformidade, sem perder de vista o panorama geral. Vejamos os recursos que tornam as operações de um SOC eficazes.
1. Ingestão de dados e agregação de logs
A base de qualquer SOC é a telemetria. Um SIEM coleta dados de endpoints, provedores de identidade, firewalls, serviços em nuvem, aplicativos SaaS e, às vezes, dispositivos OT ou IoT. Logs centralizados dão aos analistas um único lugar de busca, em vez de uma dúzia de consoles separados.
2. Correlação e análise de detecção
Eventos brutos, sozinhos, dizem pouco. Regras de correlação, análise comportamental, detecção de anomalias e inteligência de ameaças os transformam em alertas relevantes. Plataformas maduras mapeiam as detecções no framework MITRE ATT&CK, para que as equipes encontrem lacunas de cobertura.
3. Gestão de alertas e casos de incidentes
Boas plataformas eliminam duplicidades e agrupam eventos relacionados, atribuem responsáveis e acompanham a severidade e os SLAs. Cada caso mantém uma linha do tempo, as anotações dos analistas e as evidências. Integrações com Jira ou ServiceNow mantêm as equipes de TI e de segurança alinhadas.
4. Automação e orquestração
Os playbooks SOAR enriquecem alertas, criam tickets, notificam as partes interessadas e acionam ações de contenção. A automação deve ser introduzida aos poucos. Etapas de alto impacto, como desativar a conta de um executivo, geralmente continuam dependendo da aprovação de um analista.
5. Detecção e resposta estendidas
As ferramentas XDR e EDR acompanham o comportamento de processos, identidades, a atividade de rede e os workloads na nuvem. Sua principal vantagem é a contenção rápida. Os analistas podem isolar um host ou encerrar um processo malicioso diretamente pelo console.
6. Dashboards e relatórios
Os líderes de SOC precisam de métricas como tempo médio de detecção (MTTD), tempo médio de resposta (MTTR), volume de alertas, backlog e taxa de falsos positivos. Relatórios claros ajudam a justificar orçamentos e mostram onde os processos falham.
7. Visualização e controle
O software para videowall de sala de controle leva dashboards e dados de vários aplicativos para telas grandes ao mesmo tempo. Os operadores alternam entre layouts predefinidos, dividem o videowall em zonas para equipes diferentes e entram em "modo de crise" com um clique. A consciência situacional compartilhada reduz falhas de comunicação. Durante incidentes graves, a coordenação melhora porque todos veem os mesmos dados e a mesma linha do tempo.

Um videowall deve apoiar decisões, não apenas exibir dados
Um dos erros mais comuns no projeto de um Centro de Operações de Segurança é tentar exibir o máximo possível de informações em um videowall. Mais dashboards não significam necessariamente mais consciência situacional.
Uma tela de SOC útil deve ser organizada em torno das decisões que os operadores precisam tomar. No monitoramento de rotina, as equipes podem precisar de uma visão geral dos alertas de segurança, da saúde da rede e dos incidentes ativos. Durante um incidente crítico, as prioridades mudam: os analistas precisam de acesso imediato aos sistemas afetados, às linhas do tempo do incidente, ao status de escalonamento e ao andamento da resposta.
Por isso recomendo planejar os layouts do videowall em torno de cenários operacionais, e não de aplicativos isolados. Defina de quais informações a equipe precisa na operação normal, na investigação de incidentes e na resposta a crises. Depois, crie layouts dedicados para cada cenário.
O objetivo não é deixar todos os dashboards visíveis. É tornar as informações mais importantes visíveis para as pessoas certas, no momento certo.
Como selecionamos estas soluções de software de SOC
Selecionamos 12 soluções de software que cobrem as funções essenciais das operações de segurança, com base na documentação de produto disponível e na relevância para diferentes ambientes de SOC. O objetivo não é classificar produtos sem relação entre si, e sim ajudar o leitor a identificar as ferramentas que atendem aos seus requisitos operacionais.
Nossa comparação considera seis critérios:
- Recursos principais: as tarefas centrais que cada plataforma apoia, da detecção de ameaças e resposta a incidentes à visualização e à gestão de conformidade.
- Opções de implantação: abordagens em nuvem, on-premises, híbridas e definidas por software, conforme o produto.
- Recursos de integração: fontes de dados suportadas, aplicativos de terceiros, APIs e a infraestrutura de segurança existente.
- Requisitos operacionais: facilidade de gerenciamento, acesso dos operadores, automação e aspectos de infraestrutura.
- Escalabilidade: adequação a diferentes tamanhos de equipe, ambientes distribuídos e operações corporativas.
- Custos: modelos de licenciamento, requisitos de infraestrutura, complexidade de implementação e manutenção contínua.
A análise se baseia em documentação pública dos fornecedores, informações de produto e estudos de caso publicados. Ela não se baseia em testes práticos independentes das 12 plataformas. Os recursos dos produtos e os requisitos de implantação devem ser confirmados com os fornecedores antes de qualquer decisão de compra.
Categorias de software de SOC
Então, qual é o melhor software de SOC? A resposta honesta: uma combinação de ferramentas, e não uma única plataforma. A combinação certa depende do porte da empresa, da maturidade em segurança, da infraestrutura, das obrigações de conformidade e dos processos de resposta a incidentes.
Esta análise abrange quatro categorias principais de software para Centro de Operações de Segurança e uma categoria separada de conformidade SOC 2:
- Software de videowall para SOC. Oferece a visualização das operações do SOC. Cria uma visão operacional compartilhada ao levar dashboards, alertas, mapas e dados de incidentes para os videowalls.
- Software SIEM. Centraliza e analisa logs de segurança para detectar atividades suspeitas e apoiar investigações.
- Plataformas XDR / EDR. Detectam e respondem a ameaças em endpoints, redes, identidades e ambientes em nuvem.
- SOAR e automação de segurança. Automatiza tarefas repetitivas e coordena os fluxos de resposta.
- Software de gestão de conformidade SOC 2. Apoia a preparação para auditorias, monitora controles de segurança e coleta evidências de conformidade. Diferentemente do software para Centro de Operações de Segurança, essas plataformas não fazem detecção de ameaças nem resposta a incidentes.
Melhores soluções de software de SOC para 2026
A tabela abaixo agrupa as 12 soluções por função principal. Algumas apoiam a detecção de ameaças e a resposta a incidentes; outras oferecem recursos de visualização. Vanta e Drata entram como uma categoria separada, de conformidade SOC 2. Elas apoiam a preparação para auditorias e o monitoramento de controles, e não as operações de um Centro de Operações de Segurança. Use esta comparação de softwares para Centro de Operações de Segurança para pré-selecionar ferramentas dentro de cada categoria, e não entre categorias.
| Solução | Categoria | Ideal para | Implantação / abordagem | Principal ponto forte | Principal ponto de atenção |
|---|---|---|---|---|---|
| Polywall | Software de videowall para SOC | SOCs, NOCs, centros de operações, videowalls compartilhados | Camada de sala de controle 100% software | Qualquer fonte em qualquer tela, cenários de visualização flexíveis, acesso remoto, VR, escritórios distribuídos | Complementa SIEM/XDR, não os substitui; as ferramentas de detecção continuam necessárias |
| Userful | Software de videowall para SOC | Centros de operações corporativos | AV sobre IP definido por software | Operações visuais centralizadas em muitas telas | O escopo específico para SOC deve ser validado em cada projeto |
| VuWall | Software de videowall para SOC | Salas de controle | Ecossistema TRx com hardware AV sobre IP | Amplo ecossistema de hardware e software | Costuma exigir vários componentes |
| Splunk Enterprise Security | SIEM | Grandes empresas com muitos dados | Plataforma corporativa de análise | Busca flexível e alertas baseados em risco | Custo e esforço de engenharia crescem com os dados |
| Microsoft Sentinel | SIEM em nuvem + SOAR | Ambientes Microsoft e multicloud | Nativo em nuvem, cobrança por consumo | Mais de 400 conectores e automação integrada | Ingestão e retenção exigem controle de custos |
| IBM QRadar SIEM | SIEM | SOCs consolidados e regulados | SIEM corporativo centralizado | Correlação madura e relatórios de conformidade | Roadmap e modelo de implantação precisam de análise |
| Elastic Security | SIEM / XDR | Equipes que valorizam a abertura | Nuvem, on-premises, híbrido, air-gapped | Regras abertas e infraestrutura flexível | Exige expertise em Elastic |
| Rapid7 InsightIDR | SIEM em nuvem | Médias empresas e equipes enxutas | SaaS nativo em nuvem | Implantação rápida com análise comportamental | Menos flexibilidade de infraestrutura |
| CrowdStrike Falcon | EDR / XDR | Ambientes com muitos endpoints | Entregue pela nuvem, agente único | Telemetria e inteligência de endpoint robustas | O valor completo exige vários módulos |
| Cortex XSIAM | SecOps unificado | Grandes programas de transformação de SOC | Plataforma unificada orientada por IA | Combina fluxos de SIEM, XDR e SOAR | Migração complexa, investimento de porte corporativo |
| Vanta | Automação de conformidade | Empresas nativas em nuvem em busca do SOC 2 | SaaS | Mais de 400 integrações, testes automatizados | Não é uma plataforma de detecção de ameaças |
| Drata | Automação de conformidade | Programas de conformidade em expansão | SaaS | Monitoramento contínuo de controles | Não é SIEM, SOAR nem XDR |
As equipes que já compararam as listas dos melhores softwares para Centro de Operações de Segurança de 2025 devem reavaliá-las para 2026. Os fornecedores seguem ampliando a triagem assistida por IA, a automação integrada e os data lakes unificados, então o líder do ano passado pode não ser mais a melhor opção.
Não listamos preços aqui. A maioria dos fornecedores faz cotações individuais, e os custos dependem muito do volume de dados, da região e dos módulos.
1. Software de videowall para SOC
As plataformas SIEM, XDR e SOAR processam e analisam dados de segurança. No entanto, raramente resolvem um problema físico: como uma equipe de dez analistas enxerga as mesmas informações durante um incidente sob pressão.
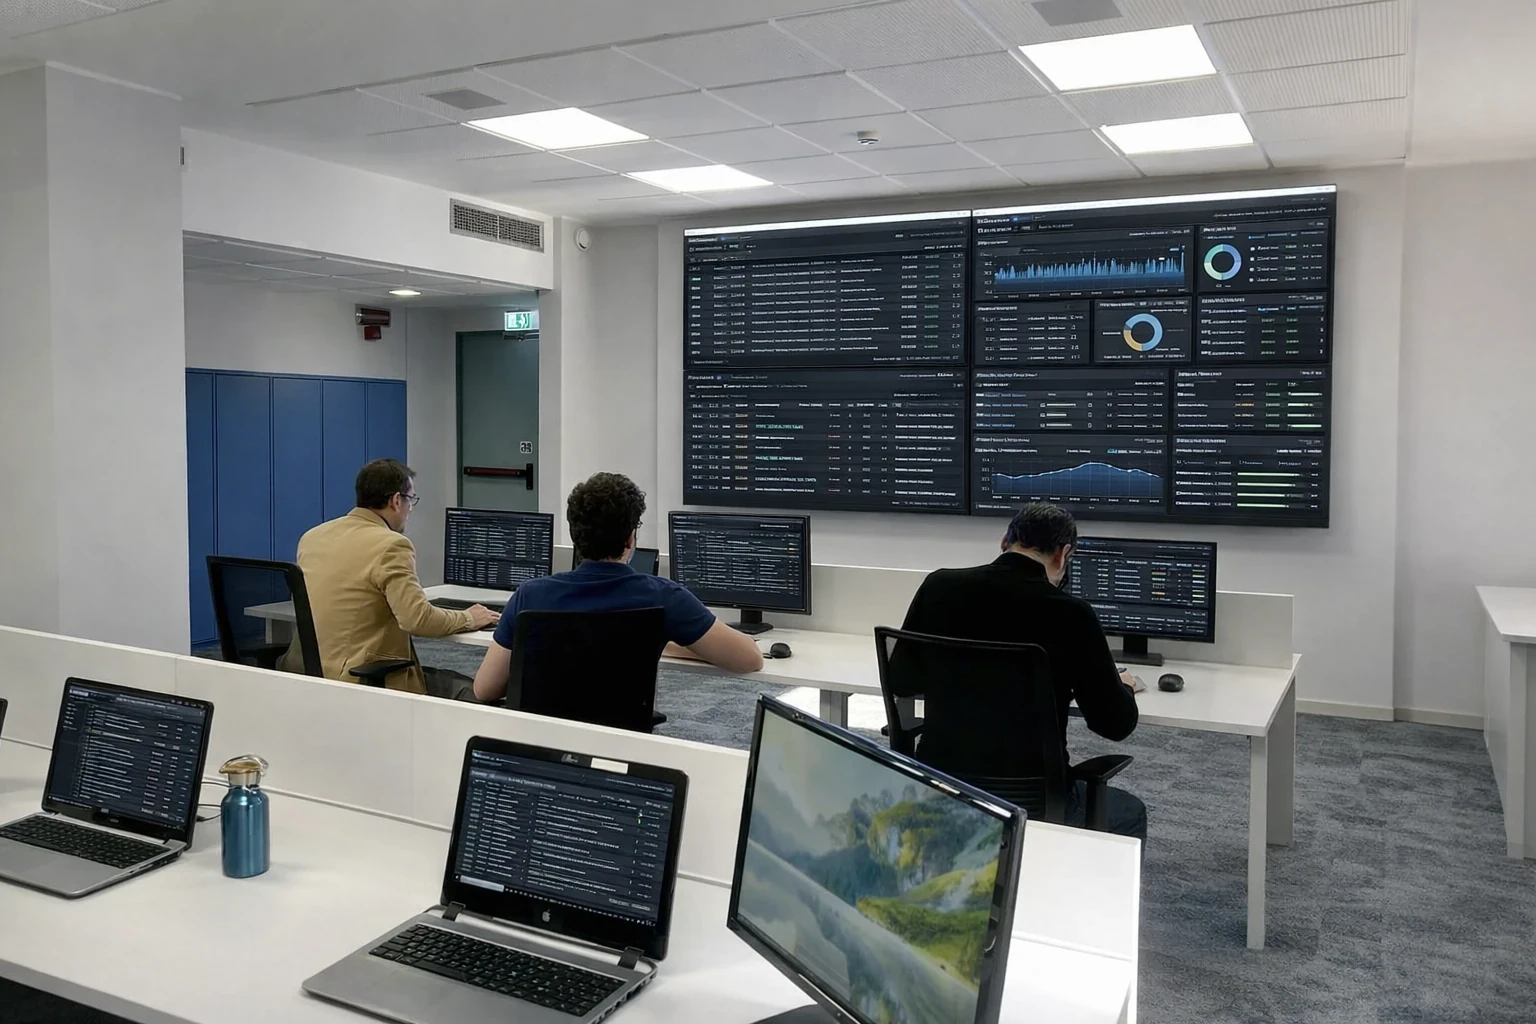
O software para videowall preenche essa lacuna. Ele coloca vários sistemas lado a lado e aplica layouts diferentes para o monitoramento de rotina e para a resposta a crises. Também pode unir dados de segurança cibernética e física. Um software para videowall de SOC transforma um conjunto de telas em um espaço de trabalho coordenado.
Polywall
O Polywall é uma plataforma robusta de software para sala de controle, voltada ao gerenciamento de videowalls em SOCs, NOCs, centros de operações, centros de comando e salas de controle corporativas. Já soma mais de 1.000 projetos em quatro continentes. Ele unifica fontes de conteúdo e fluxos de trabalho dos operadores em torno de telas compartilhadas. Em vez de comprar um controlador de hardware dedicado, as equipes podem operar o videowall com equipamentos de TI padrão.
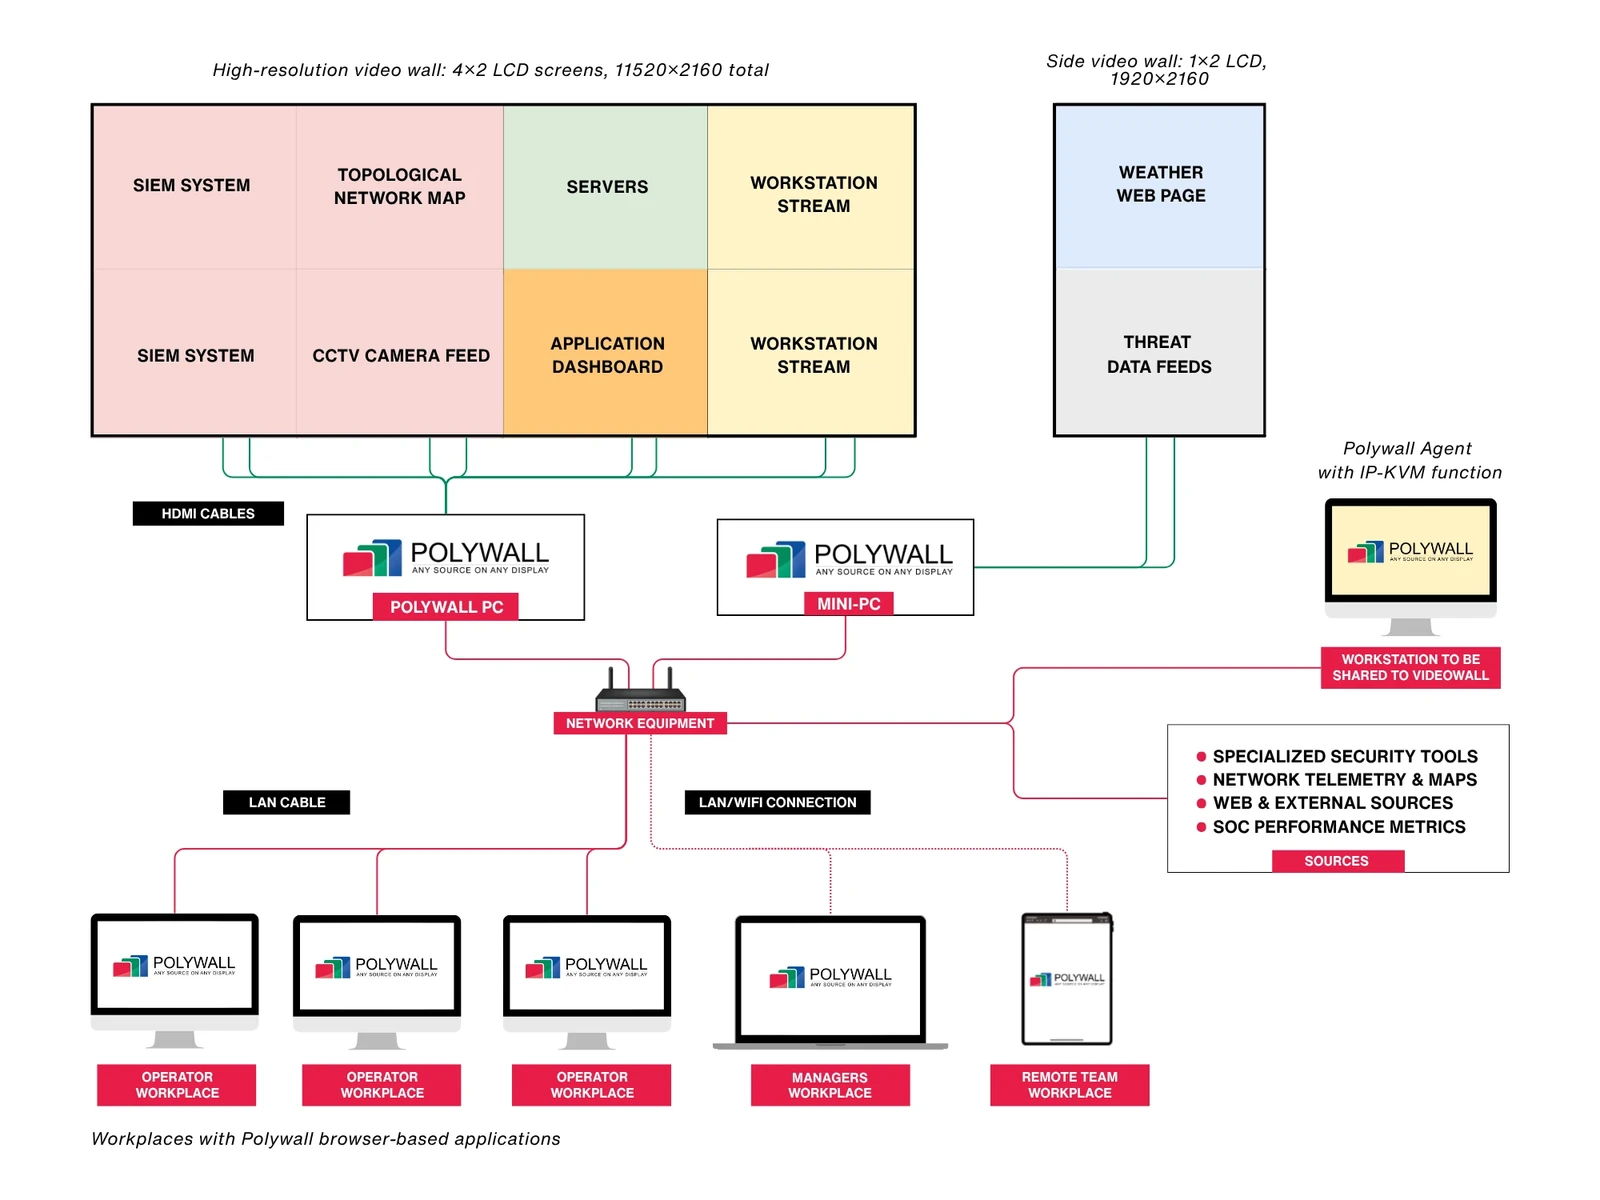
O Polywall não correlaciona logs nem protege endpoints. Ele torna o resultado desses sistemas visível para toda a equipe e oferece ferramentas práticas para que operadores e gestores gerenciem os layouts do videowall. Veja um fluxo de trabalho típico:
- O Microsoft Sentinel detecta uma atividade de login suspeita.
- Um playbook SOAR cria um incidente e executa o enriquecimento.
- O Polywall muda o videowall para um layout de incidente. O layout mostra o dashboard do caso, os ativos afetados, um mapa geográfico, a fila de tickets e as imagens de CCTV relevantes.
- Operadores e gestores se coordenam a partir de uma única visão compartilhada.
Principais recursos
- gerenciamento centralizado de todas as fontes e de todos os videowalls;
- abertura de aplicativos e dashboards sob demanda;
- criação e troca instantânea de layouts;
- layouts predefinidos para diferentes funções;
- controle de vários videowalls e de zonas de foco;
- Polywall Lens para acesso remoto às visualizações do videowall;
- Polywall VR para salas de controle virtuais;
- interfaces de operador para a equipe de turno;
- arquitetura resiliente para monitoramento contínuo 24/7;
- compatibilidade com as telas existentes e com a infraestrutura de TI padrão.
Confira a lista completa de recursos do Polywall.
O Polywall exibe conteúdo de muitos tipos de fonte, entre eles:
- dashboards SIEM e de SOC (Splunk, Sentinel, QRadar, Elastic e outros, exibidos por meio de suas interfaces web ou desktop);
- aplicativos corporativos baseados em navegador;
- dashboards de BI;
- câmeras IP, CCTV e streams de VMS;
- áreas de trabalho remotas e streams de estações de trabalho;
- mapas e sistemas GIS;
- documentos e videoconferências;
- sinais AV sobre IP e KVM, quando o projeto exige.
Assim, os operadores do SOC acompanham informações de vários sistemas em um único videowall, sem substituir as plataformas de segurança que já utilizam.
Vantagens
- arquitetura baseada em software, em computadores padrão e na rede de TI;
- suporte a diversos tipos de fonte;
- layouts flexíveis, acionados por alertas;
- visualização remota pelo Polywall Lens;
- salas de controle virtuais com o Polywall VR;
- complementa o stack existente em vez de substituí-lo;
- instalação on-premises.
Desvantagens
- não é SIEM, XDR nem SOAR, então as ferramentas de detecção continuam necessárias;
- os resultados dependem de um bom planejamento do videowall, das funções e dos fluxos de incidentes;
- algumas fontes especializadas podem exigir hardware de captura, AV sobre IP ou KVM.
Para quem é o Polywall? O Polywall é indicado para SOCs de segurança física e cibernética em bancos, empresas de telecomunicações, operadores de infraestrutura crítica, MSSPs e grandes empresas. Também atende SOCs híbridos e integradores de sistemas que montam centros de monitoramento. Saiba mais sobre as soluções Polywall para Centro de Operações de Segurança.
Entre os casos de uso mais comuns:
- Monitoramento de SOC 24/7. Visualizações permanentes de filas de alertas, saúde da rede e feeds de inteligência de ameaças.
- Resposta a incidentes de segurança. Troca instantânea para um layout de incidente dedicado.
- War rooms de segurança cibernética. Coordenação entre as equipes jurídica e de TI e a liderança.
- Visão de segurança para executivos. Dashboards de risco simplificados para reuniões com a diretoria.
- Salas de monitoramento de MSSPs. Zonas específicas por cliente em um único videowall.
- Segurança convergente. Dados de segurança cibernética e física no mesmo espaço.
Comprovado em SOCs reais
A Italtel é uma empresa multinacional de TI líder no setor, que presta serviços digitais e gerencia operações de rede para clientes em ambientes distribuídos. Para fortalecer seu Centro de Monitoramento de Segurança e Rede centralizado 24/7, a empresa adotou uma solução escalável de monitoramento em tempo real baseada no software para videowall de sala de controle Polywall. A solução garante a supervisão da rede 24 horas por dia e uma resposta rápida a incidentes em todas as unidades.
A GM Sectec é uma provedora global de segurança cibernética que monitora os sistemas e as plataformas de TI de seus clientes. A empresa montou seu centro de monitoramento de segurança cibernética com uma solução de software para videowall de alto desempenho. A solução oferece visualização e gerenciamento em tempo real de dados críticos de segurança cibernética. Ela também permite que a equipe visualize, analise e responda a ameaças cibernéticas em tempo real.
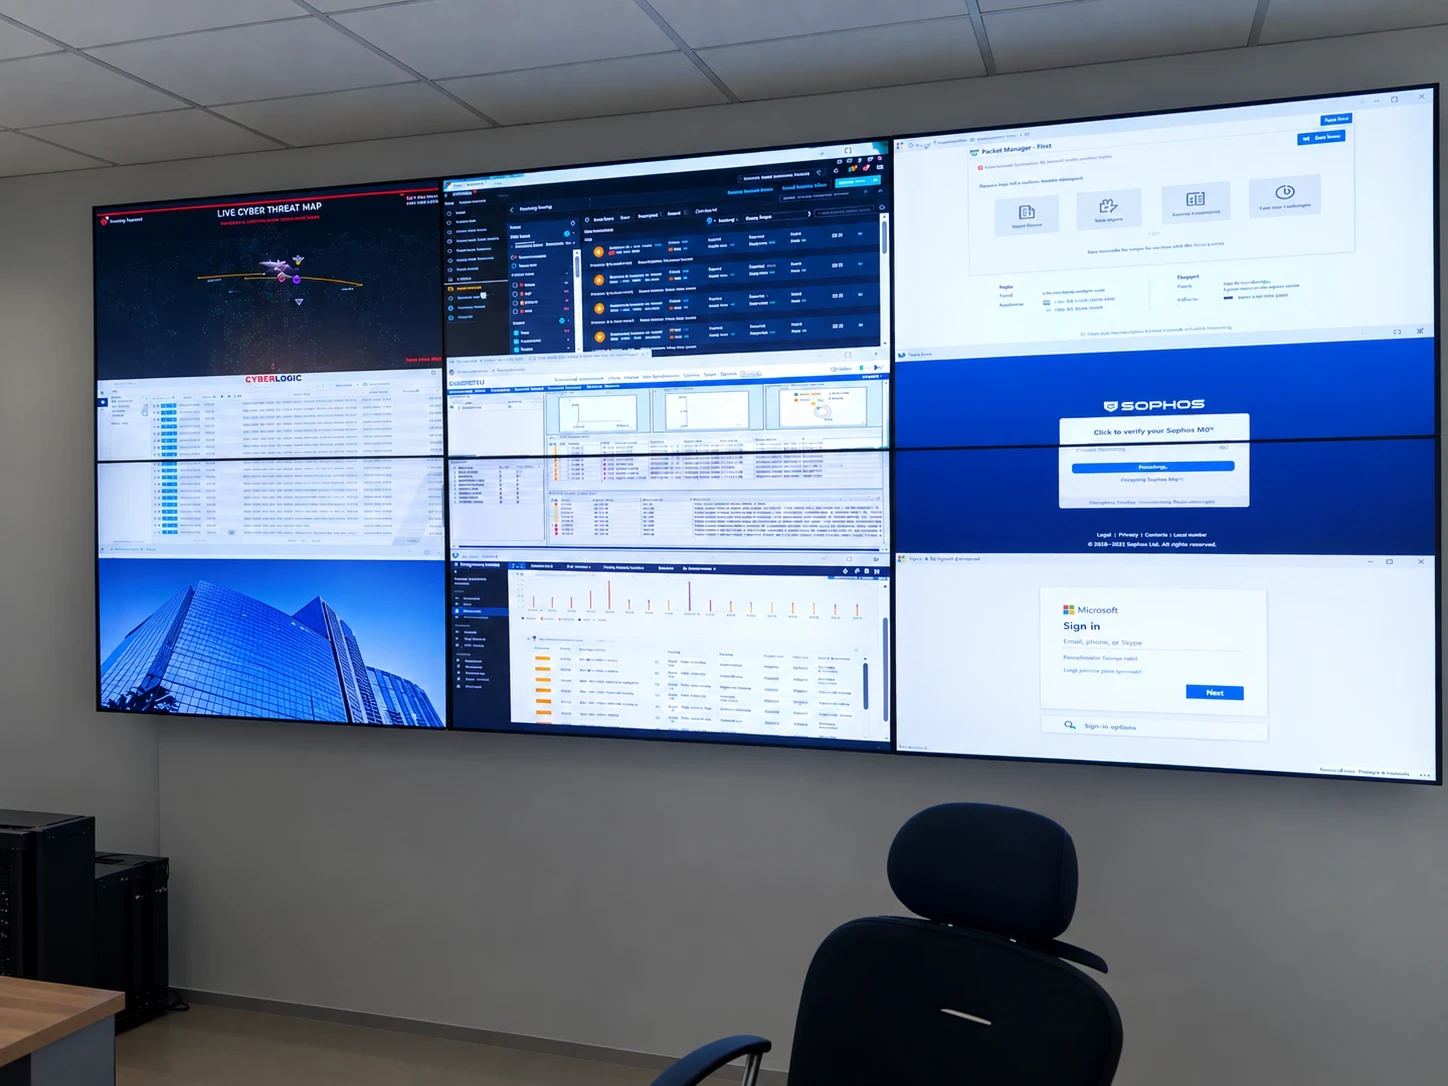
Uma implantação em SOC de um banco da África Ocidental mostra como o Polywall pode apoiar o monitoramento em várias telas com hardware de TI padrão. Não é necessário nenhum controlador de videowall de hardware dedicado. O videowall exibe simultaneamente ferramentas de monitoramento, dashboards SIEM, aplicativos de rede e feeds de inteligência de ameaças.
Userful
O Userful é uma plataforma AV definida por software que distribui conteúdo para as telas de toda a organização pela rede de TI padrão. Seu foco principal é a rede visual em escala corporativa. Uma única plataforma pode gerenciar videowalls, centros de operações e digital signage a partir de um console baseado em navegador.
Principais recursos
- gerenciamento centralizado de telas e fontes pelo navegador;
- distribuição de conteúdo para muitas telas e locais;
- suporte a centros de operações e salas de controle;
- arquitetura baseada em servidor que roda na infraestrutura de TI padrão;
- fluxos de trabalho de operador baseados em funções.
Vantagens
- abordagem centrada em software, familiar para as equipes de TI;
- ótima opção para implantações em vários locais;
- uma única plataforma para vários casos de uso visuais.
Desvantagens
- as integrações específicas para SOC devem ser verificadas em cada projeto;
- os recursos dependem dos componentes e do licenciamento escolhidos;
- não substitui ferramentas SIEM ou XDR.
Para quem é o Userful? Grandes empresas distribuídas que querem uma única infraestrutura visual para centros de operações e outros ambientes de exibição em vários locais. Ao comparar o Userful com o Polywall, avalie as fontes suportadas, a operação remota, a automação de layouts e os modelos de integração, e não apenas o número de telas.
VuWall
A VuWall oferece um ecossistema completo para salas de controle de missão crítica. Seu portfólio para salas de controle gira em torno da plataforma de gerenciamento TRx. Ela é apoiada por componentes como VuCore, PAK, VuStream, VuScape e ControlVu.
Principais recursos
- visualização com várias fontes e várias telas;
- gerenciamento centralizado pelo TRx;
- integração com VMS;
- encoders AV sobre IP, nós de videowall e KVM;
- controladores de videowall personalizados e controle por painel touch;
- projetado para operação 24/7.
Vantagens
- ecossistema abrangente de hardware e software;
- recursos AV sobre IP robustos;
- comprovado em segurança, utilities, transporte, governo, energia e bancos.
Desvantagens
- a arquitetura costuma incluir vários componentes de hardware;
- a implantação geralmente exige um integrador AV experiente;
- o custo total cresce com o número de endpoints, videowalls e a infraestrutura.
Para quem é a VuWall? Grandes salas de controle orientadas a AV nos setores de governo, defesa, utilities e transporte. Atende organizações que preferem um ecossistema de hardware e software fortemente integrado.
2. Software SIEM
As plataformas SIEM formam o núcleo da maioria das arquiteturas de SOC. Elas coletam eventos de muitas fontes, normalizam esses dados e correlacionam padrões que seriam invisíveis em logs separados. As cinco plataformas abaixo representam abordagens diferentes para essa tarefa.
Splunk Enterprise Security
O Splunk Enterprise Security, hoje parte da Cisco, é uma das plataformas SIEM mais consolidadas. É indicado para ambientes complexos, com muitas fontes de dados e necessidades exigentes de engenharia de detecção. Sua linguagem de busca dá aos analistas experientes uma flexibilidade quase ilimitada.
Os alertas baseados em risco (RBA) são um grande diferencial. O RBA agrupa sinais fracos em ocorrências de risco de maior confiabilidade. Segundo a Splunk, o RBA pode reduzir o volume de alertas em até 90% quando implementado corretamente.
Principais recursos
- ingestão de logs;
- buscas de correlação;
- alertas baseados em risco;
- fluxos de investigação;
- gestão de inteligência de ameaças;
- dashboards personalizáveis.
Vantagens
- busca e análise poderosas e flexíveis;
- ecossistema maduro de apps e add-ons;
- ótima opção para empresas complexas.
Desvantagens
- os custos podem subir muito com o volume de dados;
- exige engenheiros qualificados;
- a implementação e o ajuste levam tempo.
Para quem é? Grandes organizações e SOCs maduros, com muitas fontes de dados e uma área dedicada de engenharia de detecção.
Microsoft Sentinel
O Microsoft Sentinel é um SIEM nativo em nuvem com recursos SOAR integrados. Ele ingere dados das nuvens da Microsoft, da AWS, do Google Cloud, de sistemas on-premises e de ferramentas de terceiros. A Microsoft vem unificando cada vez mais o Sentinel com o Defender XDR em uma única experiência de operações de segurança.
A cobrança é por consumo. Ela abrange ingestão e armazenamento de dados, além de níveis de compromisso opcionais, então o custo exato depende do seu volume e da sua região.
Principais recursos
- mais de 400 conectores nativos;
- um framework de conectores no-code;
- investigação assistida por IA;
- regras de automação e playbooks em Logic Apps;
- integração nativa com XDR;
- um data lake integrado.
Vantagens
- integração profunda com Microsoft 365 e Azure;
- SIEM e SOAR em um único serviço em nuvem;
- escala elástica em nuvem.
Desvantagens
- os custos de ingestão e retenção exigem controle desde o primeiro dia;
- organizações fora do ecossistema Microsoft aproveitam menos vantagens.
Para quem é? Empresas centradas em Microsoft e multicloud que querem detecção e automação em uma única plataforma nativa em nuvem.
IBM QRadar SIEM
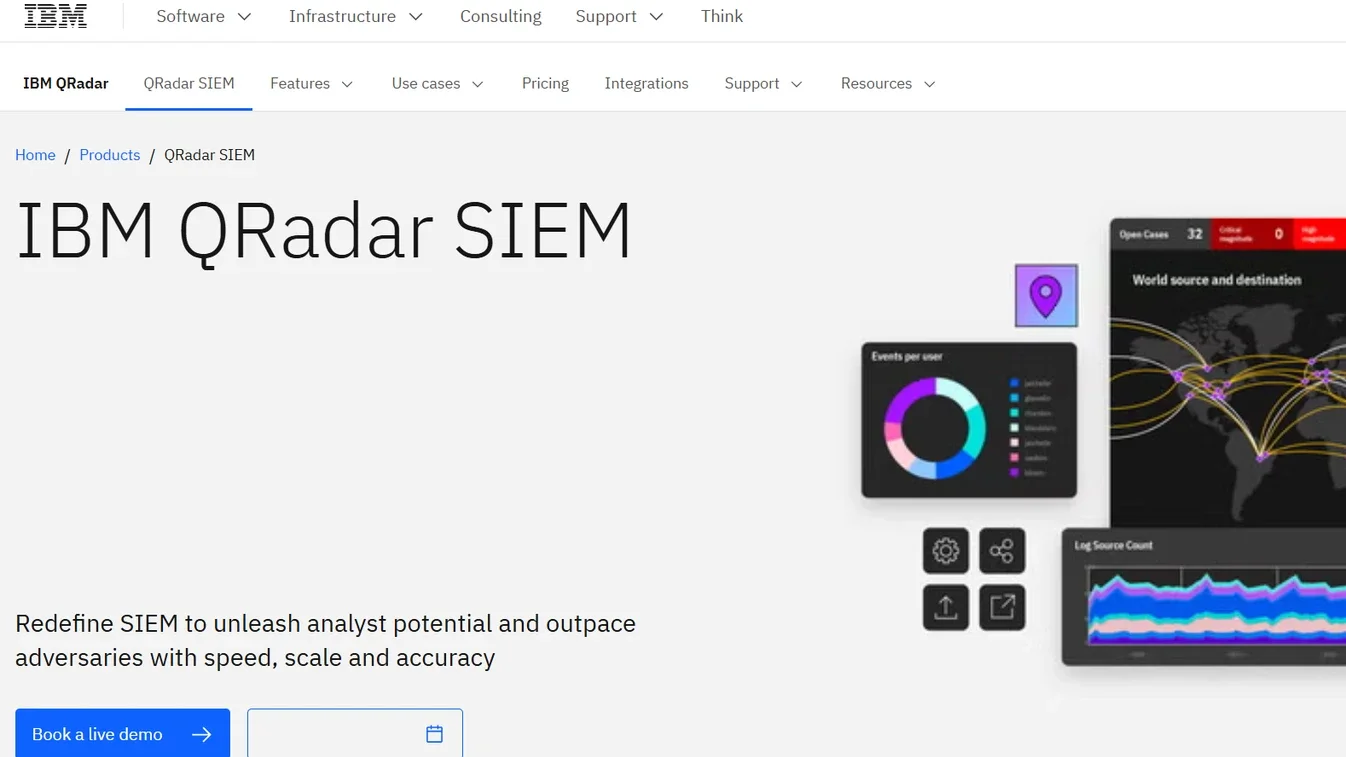
O IBM QRadar SIEM centraliza eventos de segurança e fluxos de rede, os correlaciona e os transforma em "offenses" priorizadas. O modelo de offenses dá aos analistas um ponto de partida estruturado para cada investigação. Os relatórios de conformidade são, há muito tempo, um de seus pontos fortes.
Em 2024, a IBM fechou acordo para vender seus ativos de QRadar SaaS para a Palo Alto Networks. A IBM continua oferecendo e dando suporte ao QRadar para clientes on-premises. Antes de fechar negócio, os compradores devem avaliar o roadmap atual e as opções de implantação.
Principais recursos
- correlação de eventos e fluxos;
- priorização de offenses;
- detecção de ameaças em tempo real;
- ferramentas de investigação;
- relatórios de conformidade.
Vantagens
- mecanismo de correlação maduro e comprovado;
- ótima opção para setores regulados;
- fluxo de investigação estruturado.
Desvantagens
- a implantação e a manutenção podem ser complexas;
- exige uma equipe experiente;
- o modelo de implantação e o roadmap precisam de avaliação cuidadosa.
Para quem é? Organizações que já investiram em QRadar, setores regulados e grandes ambientes on-premises ou híbridos.
Elastic Security
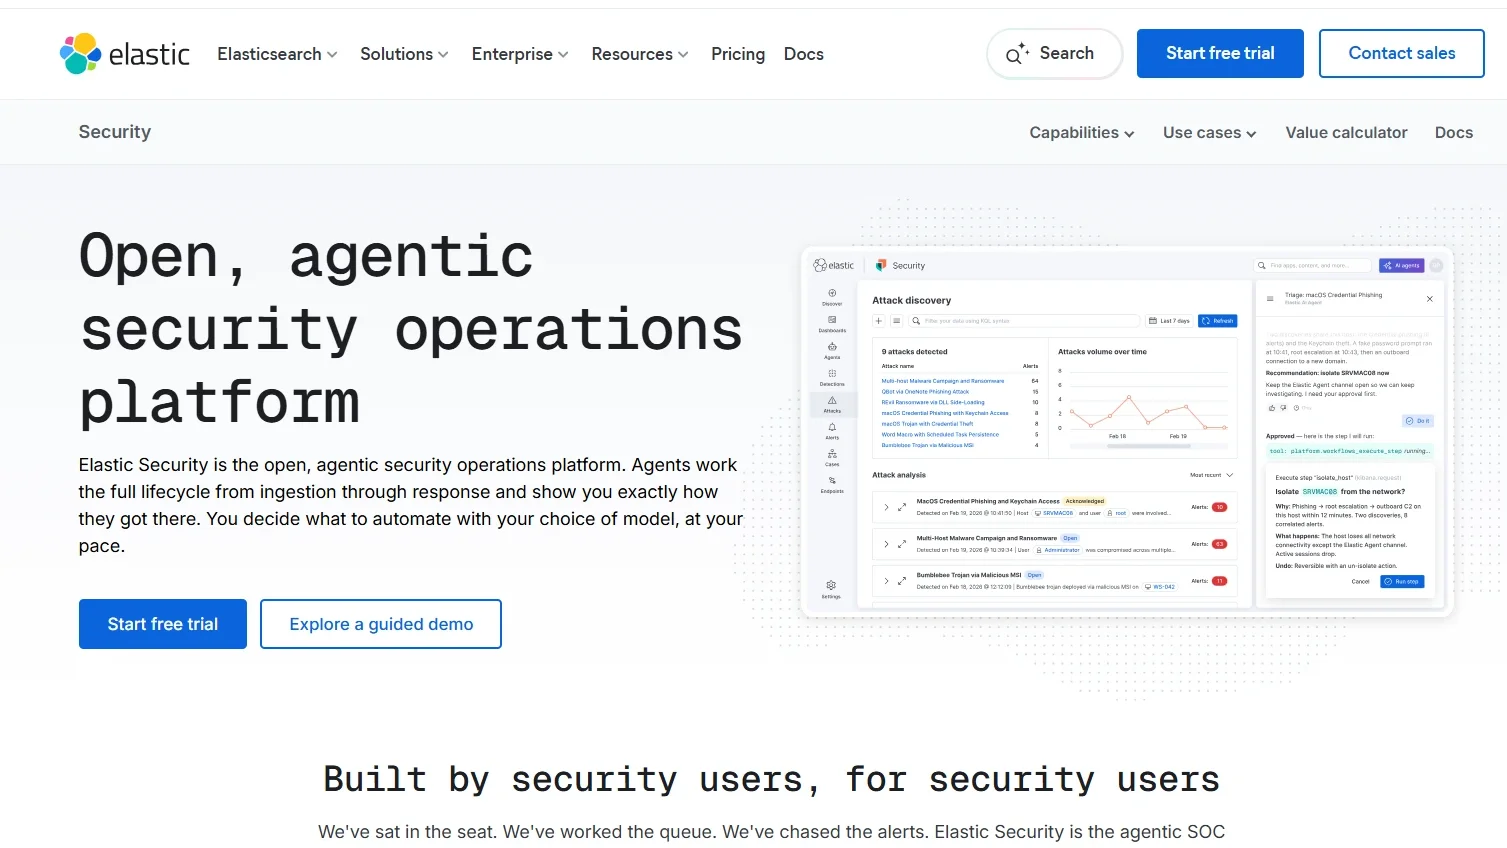
O Elastic Security combina SIEM, proteção de endpoints, XDR e threat hunting em uma única plataforma de dados. Sua abordagem aberta atrai equipes orientadas à engenharia. Elas podem ler, modificar e contribuir com a lógica de detecção.
A Elastic publica mais de 1.300 regras de detecção personalizáveis no GitHub e oferece mais de 400 integrações. Suporta implantações em nuvem, on-premises, híbridas e totalmente air-gapped. A cobrança se baseia em processamento e armazenamento, e não por endpoint.
Principais recursos
- SIEM;
- proteção nativa de endpoints;
- fluxos de automação integrados;
- triagem assistida por IA;
- correlação de ataques;
- threat hunting;
- suporte aos modelos de dados ECS/OCSF.
Vantagens
- regras de detecção abertas e transparentes;
- implantação flexível, inclusive em locais air-gapped;
- busca rápida em dados históricos.
Desvantagens
- exige expertise em Elastic;
- um projeto de cluster mal feito pode complicar a operação;
- ajustar detecções e pipelines de dados dá trabalho.
Para quem é? Equipes de segurança orientadas à engenharia, ambientes híbridos e air-gapped e organizações que querem controle total sobre dados e regras.
Rapid7 InsightIDR
O Rapid7 InsightIDR é um SIEM em nuvem projetado para gerar valor rapidamente. É indicado para equipes que querem detecção centralizada sem precisar montar uma plataforma de dados complexa. O próprio serviço de MDR da Rapid7 roda sobre a mesma tecnologia.
A plataforma combina gestão de logs com análise de comportamento de usuários e entidades (UEBA) e análise do comportamento de atacantes. Também há ferramentas de deception, como honeypots.
Principais recursos
- busca de logs em nuvem;
- UEBA;
- telemetria de endpoints pelo Insight Agent;
- detecções integradas mapeadas no MITRE ATT&CK;
- fluxos de investigação guiada.
Vantagens
- gera valor mais rápido do que SIEMs pesados autogerenciados;
- interface focada em investigação;
- boa opção para equipes pequenas e médias.
Desvantagens
- menos flexibilidade de infraestrutura do que plataformas autogerenciadas;
- o volume e a retenção de dados afetam o custo;
- o conjunto de recursos varia conforme a licença.
Para quem é? Médias empresas e equipes de SOC enxutas que querem um SIEM em nuvem gerenciado com fluxos de trabalho guiados.
3. Plataformas XDR e EDR
Um SIEM enxerga logs; XDR e EDR enxergam o comportamento no próprio ativo. As plataformas de detecção em endpoints e de detecção estendida coletam telemetria detalhada e podem conter ameaças imediatamente. Na maioria dos SOCs, o XDR envia alertas de alta fidelidade ao SIEM, e o SIEM acrescenta o contexto do restante do ambiente.
CrowdStrike Falcon
O CrowdStrike Falcon é uma plataforma de segurança entregue pela nuvem e construída em torno de um único agente leve. A proteção de endpoints é a sua base. Módulos adicionais cobrem identidade, segurança em nuvem, gestão de exposição, inteligência de ameaças e o Falcon Next-Gen SIEM.
O threat hunting gerenciado e a análise assistida por IA ajudam equipes menores a ampliar sua capacidade.
Principais recursos
- EDR e XDR;
- telemetria de endpoints em tempo real;
- contenção de hosts com um clique;
- threat hunting;
- inteligência de ameaças;
- opções de detecção gerenciada.
Vantagens
- excelente visibilidade dos endpoints;
- agente único e console unificado;
- inteligência de ameaças robusta;
- escala bem para equipes distribuídas.
Desvantagens
- os custos crescem à medida que se adicionam módulos;
- o licenciamento pode ser complexo;
- casos de uso centrados em logs podem exigir módulos adicionais.
Para quem é? Organizações em que os endpoints são a principal camada de controle, equipes distribuídas e times de SecOps maduros.
Cortex XSIAM
O Cortex XSIAM é uma plataforma de operações de segurança orientada por IA. Ele reúne recursos tradicionalmente divididos entre SIEM, XDR, SOAR e gestão da superfície de ataque. O objetivo é ter uma única base de dados e um único fluxo de trabalho para o analista.
Segundo a Palo Alto Networks, o XSIAM pode reduzir o ruído de alertas em até 99%. Trate isso como uma afirmação do fornecedor e valide com seus próprios dados durante uma prova de conceito.
Principais recursos
- ingestão e normalização de dados de endpoints, rede, nuvem e identidade;
- detecção orientada por análise;
- agrupamento de incidentes;
- automação integrada;
- gestão de casos unificada.
Vantagens
- consolida várias categorias de ferramentas;
- automação nativa profunda;
- menos troca de contexto para os analistas.
Desvantagens
- migração complexa a partir de um SIEM existente;
- investimento de porte corporativo;
- rende mais dentro do ecossistema Palo Alto.
Para quem é? Grandes empresas com programas de transformação de SOC, especialmente as que já investiram na Palo Alto Networks.
4. SOAR e automação de segurança
Ferramentas SOAR independentes ainda existem. No entanto, muitas equipes hoje contam com a automação integrada às suas plataformas principais. Microsoft Sentinel, Elastic Security e Cortex XSIAM incluem motores de playbooks. Para a maioria das organizações, a pergunta já não é qual SOAR comprar. A pergunta real é quais fluxos de trabalho estão estáveis o suficiente para serem automatizados.
5. Software de gestão de conformidade SOC 2: uma categoria à parte
A sigla SOC tem dois significados diferentes em segurança cibernética.
Um Centro de Operações de Segurança (SOC) se dedica ao monitoramento, à detecção e à investigação de ameaças e à resposta a incidentes.
Já o SOC 2, ou System and Organization Controls 2, é um framework de auditoria para avaliar os controles de organizações prestadoras de serviços.
O software de conformidade SOC 2 apoia outro conjunto de tarefas, como o monitoramento contínuo de controles, a coleta de evidências e a preparação para auditorias. Plataformas como Vanta e Drata não substituem SIEM, XDR, SOAR nem ferramentas de visualização para SOC.
Elas entram nesta comparação como uma categoria separada porque as equipes de segurança podem fornecer logs, registros de incidentes e outras evidências aos processos de conformidade. Ainda assim, essas plataformas devem ser avaliadas pelos requisitos de conformidade, e não pelos recursos de detecção de ameaças de um SOC.
Vanta: a melhor para automação ampla de conformidade e integrações em nuvem
O Vanta automatiza a conformidade com SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR e muitos outros frameworks. Segundo a Vanta, a plataforma executa mais de 1.400 testes automatizados e oferece mais de 400 integrações. Ela verifica continuamente se os controles estão funcionando.
Principais recursos
- coleta automatizada de evidências;
- monitoramento contínuo de controles;
- modelos de políticas;
- mapeamento de controles entre frameworks;
- colaboração com auditores;
- recursos de trust center.
Vantagens
- biblioteca de integrações muito ampla;
- caminho rápido para o primeiro relatório SOC 2;
- suporte a muitos frameworks.
Desvantagens
- não substitui o auditor;
- não detecta ataques cibernéticos em andamento;
- preço sob consulta;
- os resultados dependem da qualidade das integrações e dos processos internos.
Para quem é o Vanta? Empresas SaaS, startups e scale-ups que se preparam para o SOC 2 ou gerenciam vários frameworks ao mesmo tempo.
Drata: a melhor para monitoramento contínuo de controles e preparação para auditorias
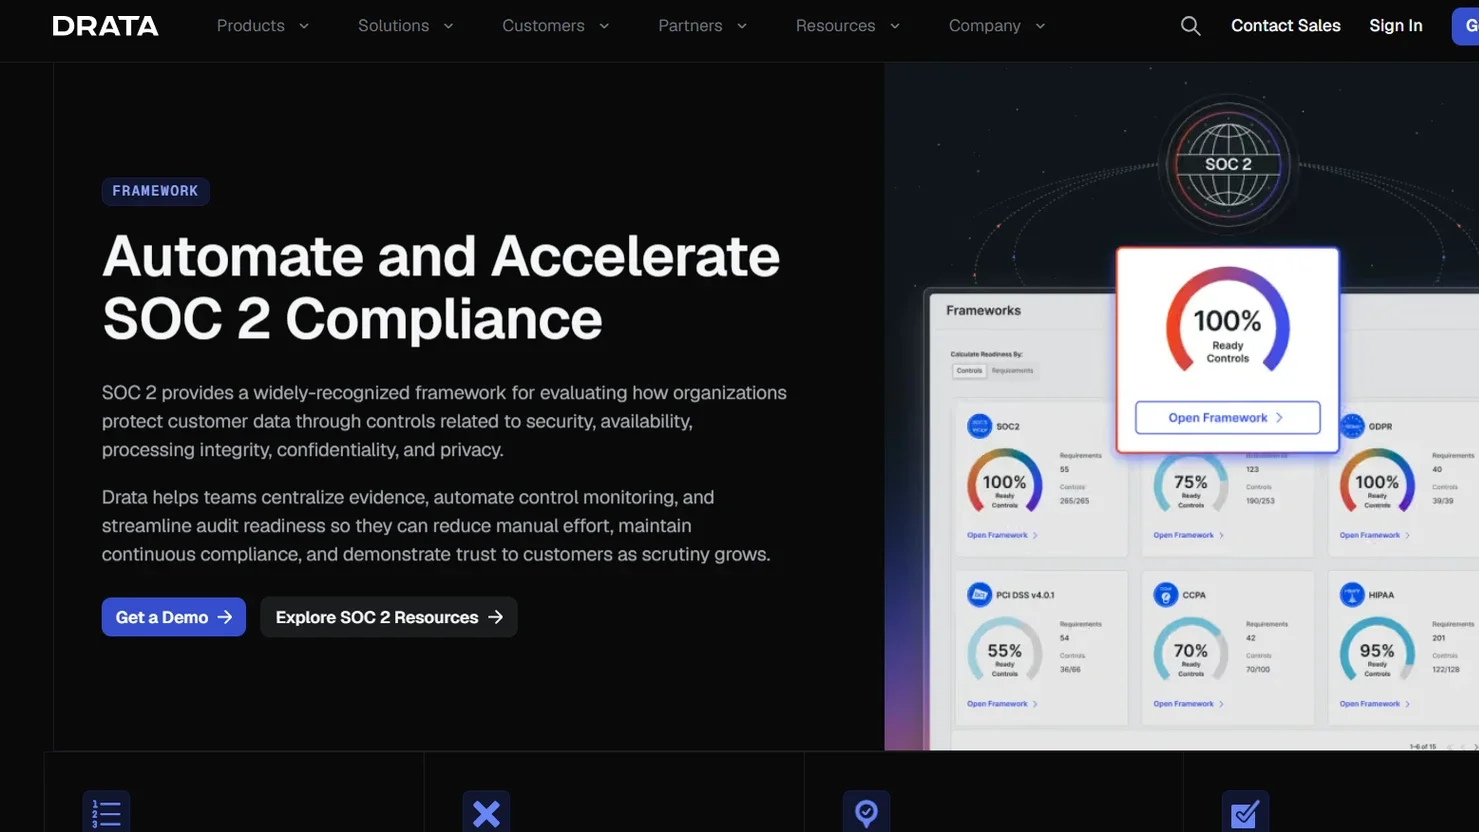
O Drata é uma plataforma de automação de conformidade focada no monitoramento contínuo de controles. Ele se conecta a AWS, Google Cloud, Azure, GitHub, GitLab, Jira, Okta, Google Workspace, Microsoft 365, Slack e muitos outros sistemas. As evidências são coletadas sem capturas de tela manuais.
Principais recursos
- monitoramento automatizado;
- gestão de políticas;
- verificação de controles;
- gestão de riscos;
- risco de fornecedores;
- fluxos de segurança para colaboradores;
- suporte a auditorias de SOC 2, ISO 27001, HIPAA, GDPR, CCPA e PCI DSS.
Vantagens
- monitoramento contínuo robusto;
- ampla cobertura de integrações;
- escala de startups a grandes empresas.
Desvantagens
- preço sob consulta;
- não substitui SIEM, SOAR nem XDR;
- continua sendo necessário ter responsáveis pelos controles;
- fluxos corporativos complexos exigem configuração.
Para quem é o Drata? Empresas em crescimento e equipes de conformidade que lidam com várias auditorias e precisam de garantia contínua. Entre os softwares de gestão de conformidade SOC, o Drata é uma ótima escolha para o monitoramento contínuo, mais do que para a preparação pontual de uma auditoria.
Como escolher o melhor stack de software de SOC
Comprar ferramentas é fácil; fazê-las funcionar juntas é difícil. Use estes critérios para montar um stack adequado ao seu ambiente.
1. Defina o problema primeiro
Decida o que é mais importante: visibilidade centralizada, contenção em endpoints, investigações mais rápidas ou coordenação compartilhada em um videowall. Se o seu objetivo principal é a preparação para auditorias SOC 2, avalie as plataformas de gestão de conformidade separadamente. Prioridades claras evitam o excesso de ferramentas.
2. Ajuste o stack ao seu porte e à sua maturidade
Uma equipe de segurança pequena e com recursos limitados tem requisitos operacionais diferentes dos de um banco regulado que opera um Centro de Operações de Segurança 24/7. Equipes enxutas costumam se beneficiar de um SIEM em nuvem ou de serviços gerenciados, enquanto SOCs maduros dão conta de mais personalização.
3. Avalie a profundidade das integrações, não só o número de conectores
Verifique se as integrações são somente leitura ou bidirecionais, quais campos elas transmitem e se suportam ações de resposta. Verifique também a latência, o acesso via API e o esforço necessário para manter cada conector.
4. Teste a qualidade da detecção e o fluxo de trabalho do analista
Meça os falsos positivos, o enriquecimento, o agrupamento de incidentes e o tempo de triagem com os seus próprios dados. O número de regras prontas importa menos do que a rapidez com que os analistas chegam a uma decisão.
5. Automatize de forma seletiva
Comece por tarefas seguras, como enriquecimento, criação de tickets e notificações. Passe à desativação de contas ou ao isolamento de endpoints apenas quando os playbooks estiverem comprovados, e mantenha a aprovação humana para ações disruptivas.
6. Revise os requisitos de segurança e conformidade
Identifique os requisitos aplicáveis de retenção de logs, controle de acesso, documentação de incidentes e residência de dados. Verifique se as ferramentas do seu SOC conseguem fornecer os registros de segurança e as evidências de auditoria necessários. Se a sua organização também precisa automatizar a conformidade SOC 2, avalie plataformas dedicadas como Vanta ou Drata separadamente do software de detecção e resposta.
7. Calcule o custo total de propriedade
Inclua licenças, ingestão de dados, armazenamento, retenção, implementação, conectores, treinamento, ajuste e suporte. O tempo até gerar valor importa tanto quanto o preço da licença.
8. Avalie as necessidades do centro de comando
Pergunte se você opera uma sala de SOC dedicada, quantos operadores trabalham ao mesmo tempo e quais fontes todos precisam ver. Considere se os layouts devem mudar automaticamente durante incidentes graves. É aqui que o Polywall faz a diferença. Nosso guia de design de centros de comando trata do planejamento da sala em detalhes.
9. Faça uma prova de conceito
Teste pelo menos três cenários com dados reais: monitoramento de rotina, uma conta ou um endpoint comprometido e um incidente grave que exija coordenação entre equipes.
Teste o software de SOC em cenários operacionais reais
Ao avaliar software para um Centro de Operações de Segurança, recomendo testar o fluxo operacional completo, e não recursos isolados do produto.
Uma plataforma pode impressionar em uma demonstração, mas a pergunta real é como ela se comporta durante um incidente de segurança.
Por exemplo, pense em um cenário em que um SIEM gera um alerta crítico. Os operadores conseguem exibir rapidamente o dashboard relevante no videowall? Conseguem trazer informações de outros sistemas sem refazer todo o layout? A equipe consegue alternar entre as visualizações de monitoramento de rotina e de resposta a incidentes? E os operadores autorizados conseguem gerenciar as informações exibidas sem depender de um técnico de AV?
Eu também verificaria como o sistema lida com várias fontes de conteúdo, com as trocas de turno e com a colaboração remota.
Esses testes mostram se o software realmente apoia as operações do SOC ou se é apenas mais uma forma de exibir dashboards.
A maioria das organizações monta seu stack passo a passo. Uma sequência comum é esta:
- Estabelecer a visibilidade básica com SIEM e/ou XDR.
- Padronizar os fluxos de incidentes.
- Adicionar automação onde os processos estão estáveis.
- Adicionar a visualização do centro de comando quando a consciência operacional compartilhada se tornar crítica.
As plataformas de conformidade SOC 2 podem ser introduzidas em paralelo, quando a organização precisa automatizar o monitoramento de controles e a coleta de evidências de auditoria. Elas têm um propósito diferente do stack central de detecção e resposta do SOC.
Encontre o melhor software para o Centro de Operações de Segurança da sua empresa
Não existe uma única solução de software de SOC que seja a melhor para todas as organizações. A combinação certa depende da sua infraestrutura, do seu perfil de risco, do tamanho da equipe e dos requisitos operacionais.
As plataformas SIEM e XDR apoiam a detecção e a investigação de ameaças, enquanto o SOAR ajuda a automatizar a resposta a incidentes. As ferramentas de conformidade SOC 2 atendem a uma necessidade diferente: gerenciar controles de segurança, coletar evidências e preparar auditorias.
Além da detecção e da resposta, operações de segurança eficazes também dependem de como as informações são apresentadas à equipe.
Nas salas de controle de SOC, reunir dashboards críticos, alertas e dados de incidentes em um ambiente visual compartilhado pode melhorar a consciência situacional e ajudar os operadores a se coordenar durante incidentes sob pressão. É aqui que entra o Polywall. Como plataforma completa de gestão de videowall, o Polywall complementa as ferramentas SIEM, XDR e SOAR existentes, exibindo seus dashboards, mapas, streams de vídeo e informações de incidentes em telas compartilhadas e organizando o trabalho dos operadores do SOC.
Pronto para ver como o Polywall pode transformar o centro de comando do seu SOC?
Agende uma demonstração com a nossa equipe e receba uma licença do Polywall totalmente funcional por 30 dias, sem custo, para avaliá-lo no seu ambiente. Reúna seus dashboards de SIEM, XDR e resposta a incidentes em um único videowall e dê aos seus operadores a visibilidade de que eles precisam.
Perguntas frequentes
O que é software de SOC?
É o conjunto de ferramentas que a equipe de um Centro de Operações de Segurança usa para monitorar eventos de segurança, detectar ameaças, investigar incidentes e coordenar a resposta. As categorias típicas incluem SIEM, XDR, EDR, SOAR e software para videowall. As plataformas de conformidade SOC 2 apoiam outro conjunto de tarefas, de auditoria e governança.
SIEM é o mesmo que software de SOC?
Não. O SIEM é um componente importante, mas um SOC completo também depende de detecção em endpoints, automação, gestão de casos e visualização.
O software de conformidade SOC detecta ataques cibernéticos?
Em geral, não. Ferramentas como Vanta e Drata gerenciam controles, evidências e a preparação para auditorias, enquanto SIEM e XDR cuidam da detecção de ameaças.
Qual é a diferença entre software de SOC e software de conformidade SOC 2?
O software para Centro de Operações de Segurança apoia a detecção de ameaças, a investigação e a resposta a incidentes. O software de conformidade SOC 2, como Vanta e Drata, ajuda as organizações a monitorar controles de segurança, coletar evidências e se preparar para auditorias. Essas plataformas têm propósitos diferentes e não devem ser comparadas como alternativas diretas.
O Polywall pode substituir um SIEM?
Não. O Polywall adiciona uma camada de visualização e controle de videowall sobre as ferramentas de segurança e os videowalls que você já usa.


